
利便性と情報セキュリティを両立
ゼロトラスト・セキュリティ導入の手引き
監修 麻生 享路(セキュリティビジネス戦略担当)
編集 NTT東日本編集部
「ゼロトラスト」という言葉を耳にする機会が増えているものの、「どのような仕組みなのか」「自社のような規模でも必要なのか」「まず何から手をつければよいのか」と、対応に迷う担当者の方も多いのではないでしょうか。
ゼロトラストとは、「社内ネットワークは安全」を前提とせず、社内外を問わずすべてのアクセスをその都度確認・検証するセキュリティの考え方です。リモートワークの定着やクラウドサービスの利用拡大で社内と社外の境界が曖昧になりつつある今、境界型防御だけでは対応が難しい場面が増えてきたことから、注目されています。
本記事では、ゼロトラストの基本的な考え方から、必要とされる背景、関連する要素、企業での進め方までをわかりやすく解説します。「大規模な刷新が必要なのでは」という不安を抱える方にも段階的な進め方を紹介するため、参考にしてください。
Summary
利便性と情報セキュリティを両立
ゼロトラスト・セキュリティ導入の手引き
Index

ゼロトラスト(Zero Trust)とは、「何も信頼しない」を前提に、すべてのアクセスをその都度確認・検証するセキュリティの考え方です。特定の製品やサービスの名称ではなく、企業の情報資産を守るためのセキュリティ設計における「方針」を指します。
近年は、リモートワークやクラウドサービスの普及により、社員が社外から業務システムにアクセスする機会が増えました。それに伴い、VPN機器の脆弱性(セキュリティ上の欠陥)を突いた不正アクセスや、マルウェアに感染した端末を踏み台にした内部侵害など、従来の防御では想定しにくかった脅威が増えています。
そうした状況の変化に対応するために、「社内ネットワーク内にいるから安全」ではなく、アクセスの場所や経路を問わず「本当に正当なアクセスか」を確認するゼロトラストの考え方が広まっています。
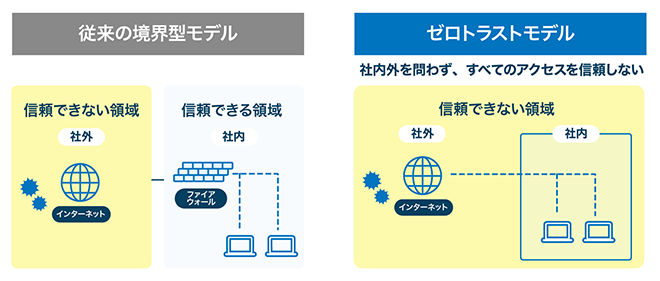
従来広く普及していたセキュリティの考え方が「境界型モデル」です。これは、社内ネットワークと社外ネットワークの間に「境界線」を設け、外部からの侵入を防ぐことに注力する手法です。ファイアウォールやVPNを使って社内への入り口を厳重に管理し、一度社内に入れば基本的に信頼するという前提で運用されてきました。
一方、ゼロトラストはこの前提そのものを変えます。外出先や自宅などさまざまな場所からのアクセスを想定し、「社内にいるから安全」ではなく、社内外を問わずすべてのアクセスを検証する考え方です。たとえ社内ネットワーク経由のアクセスであっても、利用者のID・端末の状態・接続元の場所・アクセスの時間帯といった情報を確認したうえで、初めてアクセスを許可します。
なお、VPNに関しては、以下の記事で解説しています。あわせて参考にしてください。
関連コラム:【完全版】VPNの種類は3つ!回線の特徴や選び方のポイントをわかりやすく解説

ゼロトラストが注目されるようになった背景には、ここ数年の業務環境の変化があります。ここでは、その主な理由を解説します。
2020年以降のリモートワーク普及により、自宅やカフェなど社外の場所から業務システムにアクセスする働き方が定着しました。同時に、ファイル共有・コミュニケーション・業務管理など、さまざまな用途でクラウドサービスを活用する企業も増えています。
以前は「社内ネットワークの内側で完結する」業務が多かったため、社内外の境界を守ることがセキュリティの中心でした。しかし、社員が社外からアクセスし、データがクラウド上に分散する環境では、その境界そのものが意味を持ちにくくなっています。
境界型防御を中心に置いた設計では、こうした環境の変化に対応しきれないケースが出てきています。
近年は大手企業だけでなく、中小企業を含むサプライチェーン全体を狙ったサイバー攻撃が増加傾向にあります。また、取引先や委託先を踏み台にして最終的なターゲットへ侵入する手口や、VPN機器の脆弱性・クラウドサービスの設定不備を悪用するケースも確認されています。
境界型防御では、一度内部への侵入を許してしまうと、そこから先は比較的自由に動ける設計になっています。そのため、侵入した攻撃者がネットワーク上にある機密情報や顧客データが保存されたサーバーへ到達してしまうリスクがあります。
「内部に入ったものは信頼する」という前提が、被害を拡大させる要因になりうるのです。
情報システム部門が把握・管理していないクラウドサービスやアプリを、社員が独自に業務で使う「シャドーIT」も問題になっています。管理外のサービスを通じてファイルがやり取りされると、情報漏えいや不正アクセスのリスクが高まります。
境界型防御は「社内ネットワーク内にあるか否か」を基準にしているため、こうした管理外の経路を把握しにくい構造です。ゼロトラストでは、社内外を問わず利用者・端末・アクセス対象のデータを個別に確認し、必要最低限の権限のみを付与する考え方をとるため、シャドーITへの対策としても有効とされています。
ゼロトラストでは、「社内は安全」とは考えず、すべてのアクセスを都度確認・検証することが重要です。こうした考え方は、米国国立標準技術研究所(NIST)が公表した「NIST Special Publication 800-207」でも整理されています。同文書では、ゼロトラストを実現するうえで重要となる考え方「7つの原則」が以下のように示されています。
引用:NIST Special Publication 800-207 ゼロトラスト・アーキテクチャ 邦訳|PwCコンサルティング合同会社
この考え方をわかりやすくまとめると、以下のようになります。
ゼロトラストは、「社内だから安全」とは考えず、利用者や端末の状態をその都度確認しながら、アクセスを認めるかどうかを判断する考え方です。ユーザー、端末、通信内容、アクセス状況などを継続的に確認し、業務システムやデータにアクセスするたびに、利用を認めてよいか判断します。
また、アクセス元の場所、端末の状態、利用時間、普段の利用状況との違いなどをもとに、必要に応じて追加認証を求めたり、アクセスを制限したりする仕組みも重視されています。
例えば、普段とは異なる場所や端末からアクセスした場合には、本人確認を追加で求めたり、重要なデータへのアクセスを制限したりすることがあります。このように、「一度ログインすれば終わり」ではなく、アクセス中も不審な動きがないかを継続的に確認する点が特徴です。
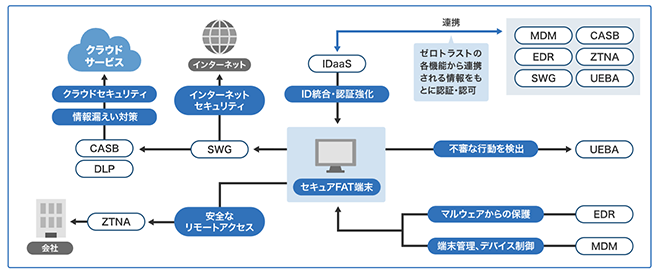
ゼロトラストは「これを導入すれば完了」という特定のソリューションではなく、複数の要素を組み合わせることで実現するものです。ID管理や端末保護、ネットワーク制御、ログ監視など、守るべき対象ごとに適切な仕組みを整えていく必要があります。
ここでは、ゼロトラスト環境を構成する主な要素を目的別に解説します。
ゼロトラストでは、「誰がアクセスしているか」を正しく識別することが重要です。クラウドサービスの利用が広がるなか、管理するIDやパスワードが増え、運用の負荷が高まっています。そのため、IDを一元管理し、認証・認可を適切に行う仕組みが求められます。
求められる要素の一例と概要は、以下のとおりです。
| 要素 | 概要 |
|---|---|
|
IDaaS: Identity as a Service |
複数のシステムやクラウドサービスのIDを一元管理するサービス |
|
MFA(多要素認証): Multi-Factor Authentication |
パスワードに加え、スマートフォン認証や生体認証など複数の要素で本人確認を行う仕組み |
IDaaSについては、以下の記事で詳しく解説しています。あわせて参考にしてください。
関連コラム:わかりやすい「IDaaS」とは?機能やメリット、サービス比較を解説
リモートワークや、スマートフォンなどのモバイル端末の業務利用により、社外で利用する端末の管理が重要となっています。ゼロトラストでは、「安全な状態の端末かどうか」を確認したうえでアクセスを許可するため、端末の管理や監視、保護を行う仕組みが求められます。
求められる要素の一例は、以下のとおりです。
| 要素 | 概要 |
|---|---|
|
MDM: Mobile Device Management |
パソコンやスマートフォンなどの端末を一元管理する仕組み |
|
EPP: Endpoint Protection Platform |
マルウェアなどの脅威を検知・遮断し、端末を保護する仕組み |
|
EDR: Endpoint Detection and Response |
端末の状態や通信内容を監視し、不審な挙動を検知・対応する仕組み |
なお、MDMについては、以下の記事で詳しく解説しています。あわせて参考にしてください。
関連コラム:MDMとは?スマホの情報漏えいを防ぐモバイル端末管理の基本と選び方
従来はVPNによるアクセス制御と安全性確保が一般的でした。しかし、クラウドサービスの利用が広がったことで、ネットワーク単位ではなく、利用者やアクセス先ごとに制御を行う考え方が重視されています。
ゼロトラストでは、すべての通信を保護しながら、必要な人が必要なシステムへアクセスできる環境を構築することが重要です。求められる要素の一例と概要は、以下のとおりです。
| 要素 | 概要 |
|---|---|
|
ZTNA: Zero Trust Network Access |
ユーザーや端末の状態を確認しながら、システムやアプリへのアクセスを制御する仕組み |
|
SWG: Secure Web Gateway |
インターネット利用時の通信を監視・制御し、安全なWebアクセスを実現する仕組み |
ゼロトラストでは、外部からの攻撃だけでなく、内部不正や操作ミスによる情報漏えいへの対策も重要です。そのため、機密情報の持ち出しや不適切な共有を制御し、重要なデータを保護する仕組みが求められます。
求められる要素の一例は、以下のとおりです。
| 要素 | 概要 |
|---|---|
|
CASB: Cloud Access Security Broker |
クラウドサービスの利用状況を可視化・制御する仕組み |
|
DLP: Data Loss Prevention |
機密情報を監視し、不正な持ち出しや共有を防ぐ仕組み |
なお、CASBについては、以下の記事でも詳しく解説しています。あわせて参考にしてください。
関連コラム:CASBでクラウド上のセキュリティは大幅に向上!4つの機能やデメリットを解説
ゼロトラストでは、アクセス状況や端末状態を継続的に監視することが重要です。そのため、ログを収集・分析し、不審な挙動や異常なアクセスを早期に検知する仕組みも求められます。
求められる要素の一例は、以下のとおりです。
| 要素 | 概要 |
|---|---|
|
SIEM: Security Information and Event Management |
複数の機器やシステムのログを収集・一元管理し、不審な挙動を検知する仕組み |
|
UEBA: User and Entity Behavior Analytics |
ユーザーや端末の行動パターンを分析し、通常と異なる挙動を検知する仕組み |
利便性と情報セキュリティを両立
ゼロトラスト・セキュリティ導入の手引き
ここからは、企業がゼロトラストを進める際の基本的な流れを解説します。
大前提として、ゼロトラストは一度にすべてを導入するものではありません。また、仕組みありきで考えるものでもなく、自社の課題やICT環境を把握したうえで、段階的に検討を進めることが重要です。
ゼロトラストの検討を進める際は、最初に自社の現状を把握することが重要です。現在利用しているシステムや端末、クラウドサービスを整理するとともに、VPNの利用状況や社外アクセスの有無、管理部門が把握できていない端末やサービスがないかを確認します。
そのうえで、「なぜ検討するのか」という目的を明確にすることも重要です。目的によって、優先的に検討すべき領域は異なります。
| 目的例 | 主な検討領域 |
|---|---|
|
VPN負荷や脆弱性への不安を解消したい |
|
|
リモートワーク環境を安全にしたい |
|
|
退職者のアカウント管理の不安を解消したい |
|
|
私物端末の業務利用を制御したい |
|
|
SaaSの利用状況を把握したい |
|
現状整理を行った後は、どこから着手するかを決めます。ゼロトラストでは企業ごとに抱える課題やICT環境が異なるため、自社の状況に応じて優先順位を決める必要があります。
例えば、不正ログイン対策を重視する場合はID管理や多要素認証(MFA)から、端末管理の強化を優先したい場合はMDMやEDRから導入するのも選択肢の一つです。
| 課題例 | 優先する対策 |
|---|---|
|
不正ログインの対策 |
MFA、IDaaS |
|
リモートワーク環境の見直し |
ZTNA、SWG |
|
端末管理の強化 |
MDM、EDR |
|
情報漏えいの防止 |
DLP、CASB |
|
不審なアクセスや異常挙動の検知 |
SIEM、UEBA |
すべてを一度に導入するのではなく、自社に必要な対策から優先的に進めることが重要です。例えば、常に攻撃にさらされているリスクの高い領域から対応するなどが考えられます。また、理想的な構成だけでなく、「実際に運用できるか」「既存環境と両立できるか」といった視点も欠かせません。
ゼロトラストは、優先順位をもとに計画を立て、段階的に導入・運用することが重要です。進め方の一例は、以下のとおりです。
| フェーズ | やること | 内容 | 例 |
|---|---|---|---|
|
第1段階 |
現状把握 | 課題整理、現状把握、目的設定 | セキュリティガイドラインを用いたアセスメントによる課題の見える化 |
|
第2段階 |
計画 | 必要な対策の検討 | アセスメント結果とリスク度合いから優先すべき対策を選択 |
|
第3段階 |
判断 | 投資判断、社内合意 | 対策の具体的方法(ソリューション導入など)の決定 |
|
第4段階 |
導入 | ソリューションの導入、設定 | 実際に決定したソリューションの導入やチューニング |
|
第5段階 |
運用 |
ログの監視、改善、運用の見直し 〜第1段階へ〜 |
SOCなどによるセキュリティアラート監視と改善点の洗出し |
ゼロトラストに限らず、情報セキュリティ対策は導入して終わりではありません。継続的な見直しや改善を行いながら、自社に適した環境へと発展させていくことが重要です。
また、ゼロトラストの導入は、認証方法やアクセス権限、クラウドサービスの利用ルールなど、現場の業務にも影響します。そのため、情報システム部門だけで進めるのではなく、経営層と必要な投資や優先順位を共有し、関係部門と業務への影響を調整しながら進めることが求められます。
自社だけで対応が難しい場合は、外部のセキュリティ支援サービスを活用する方法も一つの選択肢です。

ゼロトラストは有効な情報セキュリティ対策の考え方である一方、導入や運用には検討すべき課題もあります。ここでは、企業がゼロトラストを進める際に押さえておきたいポイントを解説します。
ゼロトラストでは、ID管理や端末管理、ネットワーク制御、ログ監視など、複数の対策を組み合わせる必要があります。一方で、企業によって抱える課題やICT環境は異なるため、「何から取り組むべきか」がわかりにくいケースも少なくありません。
また、関連する製品やサービスも多く、どの対策を優先すべきか判断に迷う場合もあるでしょう。そのため、まずは自社の課題や現状を整理したうえで、必要な対策を検討することが重要です。
ゼロトラストを進める際は、既存システムやネットワーク構成との連携を考慮する必要があります。特に、オンプレミス環境や古いシステムを利用している場合、大規模な改修や設定変更が必要となるケースもあります。
また、クラウドサービスやVPN、認証システムなどが部門ごとに分散している企業では、環境整理そのものが課題となる場合もあるでしょう。そのため、現状を把握したうえで、一度にすべてを刷新するのではなく、段階的に移行計画を立てることが重要です。
ゼロトラストでは、アクセス時の認証や確認を厳格に行います。そのため、多要素認証(MFA)の追加やアクセス制限によって、利用者の負担が増えるケースもあります。認証回数の増加によって、業務効率や利便性に影響が出る可能性もあり、現場から「使いにくい」といった声が上がることもあるでしょう。
このような場合は、シングルサインオン(SSO)を活用することで、ログインの手間やパスワード管理の負担を減らし、利便性とセキュリティを両立しやすくなります。
ゼロトラストは、導入して終わりではなく、継続的な運用や監視が必要となります。ログ分析やアクセス監視、不審な挙動への対応など、従来よりも運用負荷が高くなるケースもあります。
また、セキュリティ製品やサービスが増えることで、管理体制が複雑化する場合もあるでしょう。さらに、多くの企業ではセキュリティ人材不足も課題となっています。自社だけでの対応が難しい場合は、外部の運用支援サービスを活用する方法もあります。
ゼロトラストでは、ID管理やEDR、ログ監視など複数のソリューションの導入が必要となる場合があります。そのため、初期導入費用だけでなく、継続的な運用コストも考慮しなければなりません。
ただし、すべてを一度に導入する必要はありません。自社の課題やリスクに応じて、優先順位を決めながら段階的に進めることが重要です。また、運用負荷や費用対効果も踏まえながら、自社に合った進め方を検討する必要があります。
ゼロトラストを検討する際には、自社環境の整理や課題の可視化、優先順位づけを進める必要があります。しかし、企業によっては「何から始めればよいかわからない」「自社に必要な対策を整理できない」「社内で相談できる人員が不足している」と感じる場合もあるでしょう。
そのような場合は、NTT東日本の法人向け無料ワークショップ「SmoothRoadmap」※1をご活用ください。経験豊富なセキュリティコンサルタントが、企業ごとの課題や現状を整理しながら、情報セキュリティ対策のロードマップ策定を支援します。
ヒアリングを通じて、以下のサポートが期待できます。
また、対策を一度に進めるのではなく、「そもそもゼロトラストを推進する必要があるのか」という根本的な問いから検討できる点も特徴です。予算や人員などのリソースを踏まえながら、優先度の高いものから段階的に進められるため、実現可能性の高い取り組みを採択しやすくなります。
現状の課題整理から始める|無料ワークショップ「SmoothRoadmap」の詳細を見る
ワークショップは、お客さま1社ごとに開催いたします。
「SmoothRoadmap」は、3日間のワークショップ形式で実施※2します。具体的には、以下のような流れで進みます。
ロードマップ策定後も、NTT東日本のセキュリティコンサルタントによるフォローアップ支援を受けられます。ゼロトラストを「何から始めればよいかわからない」という企業の第一歩として、ご活用いただけます。
原則、指定の場所で実施となります。場合によっては変更の可能性があります。各日程の内容は、お客さまにあわせてカスタマイズすることがあります。
建設業(従業員約40名)のお客さまは、サイバー攻撃への不安を感じていたものの、社内にセキュリティの専門人材がおらず、どこから対策を進めるべきか判断できない状況でした。そこで、NTT東日本のセキュリティコンサルタントが、何がリスクになり得るかを検討しながら、現状できていない箇所を明らかにし、アセスメントを実施。現状とのギャップを可視化したうえで、優先順位を整理しながら対策ロードマップを策定しました。
その結果、自社に必要な対策と優先順位が明確になり、ネットワーク対策や端末対策などのセキュリティ強化を段階的に進めています。
情報セキュリティ対策の進め方を相談したい方へ「SmoothRoadmap」お問い合わせ(無料)
ここからは、ゼロトラストに関するよくある質問に回答します。
ゼロトラストとは、「何も信頼しない(Zero Trust)」を前提に、すべてのアクセスを都度確認・検証するセキュリティの考え方です。特定の製品やサービスではなく、情報資産を守るためのセキュリティ設計の方針を指します。
VPNは、拠点間接続やリモートアクセス時に安全な通信経路を確保するための仕組みです。
一方、ゼロトラストは「すべてのアクセスを検証する」というセキュリティ全体の考え方を指します。VPN接続後も継続的に認証やアクセス制御を行う点が特徴です。
なお、VPNに関しては、以下の記事で解説しています。あわせて参考にしてください。
関連コラム:VPNとは?仕組みやメリット・デメリット、おすすめの利用シーンを解説
ゼロトラストを導入することで、ユーザーや端末ごとのアクセス制御を強化しやすくなります。また、リモートワークやクラウド利用にも対応しやすくなり、情報漏えいリスクの軽減が期待できます。
さらに、複数部門で取り組むことで、DX推進や多様な働き方の実現、セキュリティ体制の見直しにつながるケースもあるのがメリットです。一方で、導入後はアクセス権限の設計や見直し、端末・ユーザー情報の管理、ログの確認など、運用面の負荷が増える場合もあります。
中小企業でもリモートワークやクラウドサービスの利用が広がっているため、ゼロトラストの考え方は重要です。ただし、すべてを一度に導入する必要はありません。自社の課題やリスク、予算や人員体制に応じて、必要な対策から段階的に進めることが大切です。
ゼロトラストとは、「何も信頼しない」を前提に、すべてのアクセスを都度確認・検証するセキュリティの考え方です。リモートワークやクラウドサービスの普及により、従来の境界型防御だけでは対応が難しいケースも増えています。そのため、ID管理や端末管理、ネットワーク制御、ログ監視などを組み合わせながら、継続的にリスクを管理するゼロトラストの考え方が注目されています。
ただし、ゼロトラストは一度にすべてを導入するものではありません。まずは自社のICT環境や課題を整理し、優先順位を決めながら段階的に進めることが重要です。
「自社にどのような対策が必要かわからない」「何から取り組むべきか整理したい」という場合は、NTT東日本の無料ワークショップ「SmoothRoadmap」をご活用ください。現状の課題整理からロードマップ策定まで、経験豊富なセキュリティコンサルタントが支援いたします。
現状の課題整理から始める|無料ワークショップ「SmoothRoadmap」詳細を見る
情報セキュリティ対策の進め方を相談したい方へ「SmoothRoadmap」お問い合わせ(無料)
ハイブリッドワーク時代に求められる「BizDriveゼロトラストセキュリティ」の詳細を見る
利便性と情報セキュリティを両立「ゼロトラスト・セキュリティ導入の手引き」の資料を無料でダウンロードする
監修 麻生 享路(NTT東日本)
ビジネス開発本部 サイバーセキュリティビジネス部 セキュリティビジネス戦略担当 担当部長
2013年情報セキュリティ大学院大学修了。NTTにてセキュリティガイドライン整備、脆弱性管理対策強化、フォレンジック業務を歴任。現在はこれらの経験を活かしセキュリティセミナー登壇、コンサルティング領域で活躍中。
編集 NTT東日本編集部
NTT東日本のサービス担当者が企画・監修を行う編集チームです。
中小企業の皆さまにとって身近で役立つ情報をお届けすることを目的に、サービスの特長や活用方法をわかりやすくご紹介しています。
日々の業務にすぐに活かせるヒントや、経営課題の解決につながるサービスの魅力を丁寧に発信しています。
 関連サービス
おまかせサイバーみまもりセキュリティパッケージ
パソコン・スマートフォン100台以下のオフィスにおすすめの、法人・事業者さま向けネットワークセキュリティ対策です。不正アクセス、迷惑メール、有害メールなどの脅威から社内ネットワークを守るUTM機能に加え、有事の際に復旧支援します。
 資料ダウンロード
ゼロトラスト・セキュリティ導入の手引き
近年注目を集めている「ゼロトラスト・セキュリティ」。
社内外のネットワークをすべて信用しないことを前提にして、情報セキュリティレベルを向上させる考え方です。
SOCの外注は本当に必要?導入前に確認すべき判断ポイントとは
SASEとは?定義や要素、ゼロトラストとの違いや導入検討の判断軸
SOCは、企業の情報セキュリティ対策をどう変える? 基礎知識から、どこまで任せるべきかまで整理
【前編】あなたも「サイバー攻撃」の標的になる―最新の情報セキュリティナレッジを専門家が解説
【後編】情報セキュリティ対策、何から始める? 専門家がやさしく解説する3つのポイント
【徹底解説】多層防御として有効なセキュリティ対策12選!仕組みや多重防御との違いも紹介
お電話でのお問い合わせ
0120-116-032
平日:9:00-17:00
年末年始(12/29~1/3)を除く
お気軽にお問い合わせください

