
自社に必要な情報セキュリティ対策が見えてくる
3日間の無料ワークショップ「SmoothRoadmap」
監修 麻生 享路 (NTT東日本)
近年、「サイバー攻撃」による企業の被害が増加しています。
サイバー攻撃は、ネットワークを通じシステムやコンピューターに不正アクセスし、データを窃取することや改ざん・破壊することで、システム機能停止などを引き起こす悪意のある行為。
NTT東日本 ビジネス開発本部 サイバーセキュリティビジネス部でセキュリティビジネス戦略策定の責任者である麻生享路は「企業の規模や業界を問わず、情報セキュリティ対策はもはや全ての企業の経営課題の一つ」と語ります。
本記事では、麻生本人が最新のサイバー攻撃事情や事例を解説します。
Summary
自社に必要な情報セキュリティ対策が見えてくる
3日間の無料ワークショップ「SmoothRoadmap」
Index
サイバー攻撃の脅威は年々増加しており、2024年~2025年にかけても多くの企業や公共機関が深刻な被害を受けています。IBMの報告※1によると、2024年までの1年間で報告されたサイバー攻撃の件数は過去最多を記録し、日本国内でも特に企業の被害額が急増しています。
サイバー攻撃が増加する原因の一つとして、攻撃手法の高度化・巧妙化が挙げられます。近年は企業のDXが加速していますが、一方で攻撃の手法や手段も多様化しており、従来の防御策だけではリスクを回避しきれなくなっているのです。
日本では、2024年に大手総合エンターテインメント企業や大手航空会社がサイバー攻撃を受け大きな話題となり、2025年にも大手飲料企業グループの被害事例などがニュースでも大きく報じられました。
ただ、こうした事例を「大手企業だから狙われた」「ウチの会社は小規模だから関係ない」と考えてしまうことは危険です。攻撃者は世界中の企業をランダムかつ無差別に攻撃し続けているのが実情であり、大企業だけが狙われた対岸の火事ととらえないことが重要です。
一方で、経営課題は情報セキュリティ対策の強化だけではないはずです。本業での収益が増えないと、情報セキュリティ対策などの投資に目を向けづらいのも事実。サイバー攻撃の脅威は理解していても、発生確率の予測や費用対効果を試算するのは難しく、結果として経営判断の優先順位を上げにくい点が課題となっています。
しかし、ネットワークの高速化、IT領域の拡大、クラウドの普及が進んだ現在の企業においては、情報資産の多くがデジタルで管理されており、守るべき価値が高いものほど情報セキュリティ対策に費用をかける必要があります。中小企業、大企業という企業規模の区別ではなく、自社が持っている守るべき資産、守りたいモノの価値によって対策を変える必要があるのです。
自社に必要な情報セキュリティ対策が見えてくる
3日間の無料ワークショップ「SmoothRoadmap」
サイバー攻撃は、企業や公共インフラに深刻な影響を及ぼします。近年では、基幹システムの停止によって業務が回らなくなったり、ECや予約システムが使えなくなることで売上機会を失ったり、顧客情報の流出により信頼が大きく損なわれたりするケースが報告されています。こうした被害は、一時的なトラブルにとどまらず、企業経営そのものに長期的な影響を与えかねません。
こういった事例の多くでは、以下のような攻撃手法が用いられた可能性が高いと見られています。
では、攻撃者は企業のどこに弱点を見出し、どこから攻撃を開始するのでしょうか。
例えば、近年ではVPN※2やリモートデスクトップの脆弱性を悪用して不正侵入するケースが多数報告されています。つまり、関係者だけが使うはずの「経路」から、第三者が簡単にシステム内部へ入り込めてしまう状況が起きているということです。
また、依然として標的型攻撃メールによって偽造されたファイルや悪意のあるURLへの誘導によるランサムウェア感染なども脅威となります。技術的な話だけでなく、そうした人的要因が絡むことによって起こる事例もあるのです。
Virtual Private Networkの略。インターネット上に仮想の専用回線(トンネル)を構築し、通信を暗号化することで安全にデータを送受信する技術のこと
自社に必要な情報セキュリティ対策が見えてくる
3日間の無料ワークショップ「SmoothRoadmap」
ここまで「ランサムウェア攻撃」や「マルウェア感染」など、さまざまな手法を紹介してきました。それらすべては、情報セキュリティの基本原則である「機密性」「完全性」「可用性」の3つの要素を侵害することを目的としています。
「情報セキュリティの3要素」は、情報セキュリティ対策の基盤となる重要な考え方になりますので、ぜひ押さえておきたいところです。
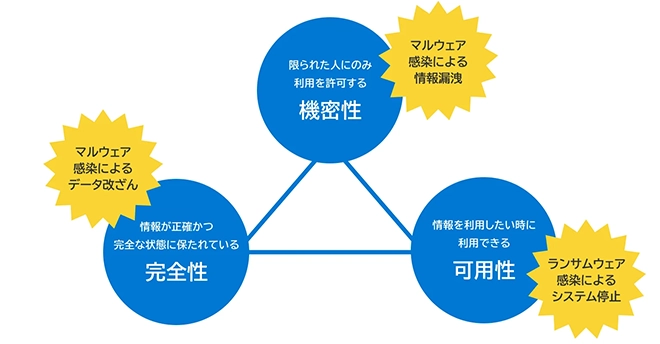
サイバー攻撃で狙われる「セキュリティの3要素」
機密性とは、許可されたユーザー以外が情報へアクセスできないようにすることです。企業が保有する個人情報や機密データが第三者に漏えいすると、企業の信用が大きく損なわれ、顧客離れや法的責任に直結する可能性があります。
可用性とは、必要なときにシステムやデータへアクセスできることを保証することです。システムがダウンすると業務に大きな支障をきたし、企業の事業継続に深刻な影響を与えます。特に、クラウドサービスや金融機関のオンライン取引などは、可用性が確保されていないと、利用者に甚大な損害を与える可能性があります。
完全性とは、データが正しく維持され、意図しない改ざんや破壊が発生しないようにすることです。データの改ざんは、企業の信用を大きく損なう要因となります。たとえば、決済システムや金融取引データが改ざんされると、莫大な経済的損失を引き起こす可能性があります。
マルウェア感染による情報漏えい事例では「機密性」が侵害された事例になりますし、ランサムウェア感染などにより工場やシステムが停止することによる業務影響の事例では「可用性」が害された事例といえるでしょう。
自社に必要な情報セキュリティ対策が見えてくる
3日間の無料ワークショップ「SmoothRoadmap」
本記事では、近年のサイバー攻撃の実態や、その背景について見てきました。最後に、ポイントを簡単におさらいします。
後編では、基本的なセキュリティ施策を押さえたうえで、企業規模にかかわらず、自社のリスクを正しく理解し、専門家の知見をどう活用していくべきか、その考え方を整理していきます。
監修 麻生 享路(あそう たかみち)
サイバーセキュリティビジネス部 セキュリティビジネス戦略担当 担当部長
2013年情報セキュリティ大学院大学修了。NTTにてセキュリティガイドライン整備、脆弱性管理対策強化、フォレンジック業務を歴任。現在はこれらの経験を活かしセキュリティセミナー登壇、コンサルティング領域で活躍中。
 関連サービス
SmoothRoadmap
NTT東日本の情報セキュリティノウハウをもとに、お客さまの課題に合わせたベストプラクティスをご紹介する、3日間の無料ワークショップです。経験豊富なセキュリティコンサルタントが、お困りごとの「見える化」を支援しながら、安心できる業務環境を構築するまでのロードマップを、一緒に描いていきます。
【後編】情報セキュリティ対策、何から始める? 専門家がやさしく解説する3つのポイント
SOCは、企業の情報セキュリティ対策をどう変える? 基礎知識から、どこまで任せるべきかまで整理
お電話でのお問い合わせ
0120-116-032
平日:9:00-17:00
年末年始(12/29~1/3)を除く

