【2026年最新】AWSサポートとは?料金・プランの違いと選び方
AWSサポートとは?4つのプランの料金・対応範囲・応答時間の違いや、問い合わせ方法、選び方を解説。NTT東日本のAWS構築・運用支援も紹介します。
 |
こんにちは、荒井です。 |
|---|
AWSにはアカウント管理を行うためのさまざまなサービスが用意されていますが、その中のAWS Organizationsというサービスを悪用した攻撃が確認されており、AWSのブログ(”CIRT insights: How to help prevent unauthorized account removals from AWS Organizations” )において防止するための方法が案内されています。
これはAWS Organizations自体の脆弱性を利用した攻撃ではなく、漏えいしたAWSの認証情報やOrganizationsの正規機能を攻撃者が悪用するものです。
その攻撃方法や影響、どのようにしてアカウントを守るかについて紹介します。
セキュリティ攻撃対策について、NTT東日本のセキュリティエンジニアがお応えします。お気軽にお問い合わせください。
AWS Organizationsとは、一言でいうと「複数のAWSアカウントを一元管理するためのサービス」です。
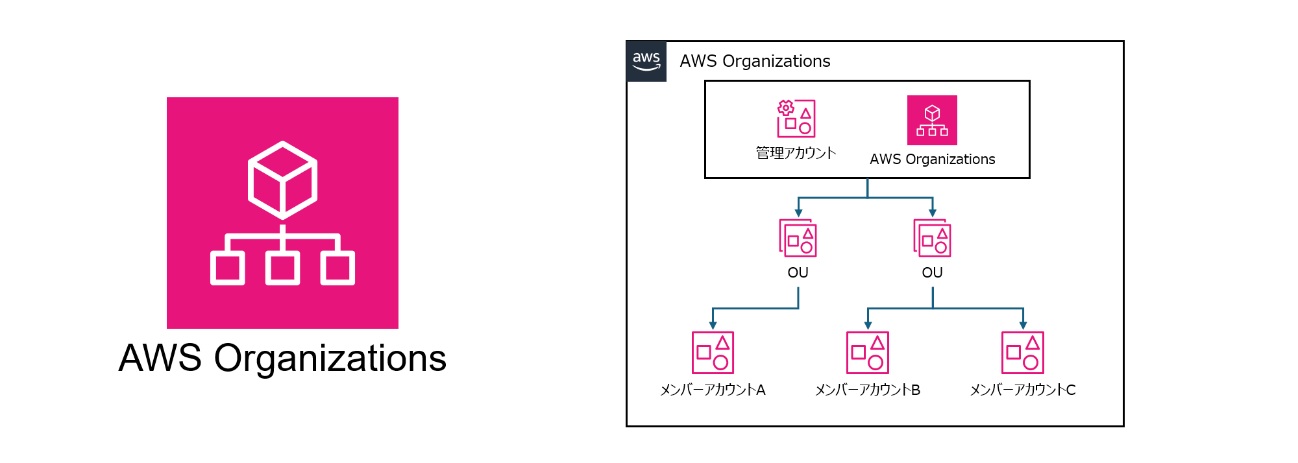
例えば、複数の部署で1つのAWSアカウントを利用していると、各部署で作成した仮想サーバ(EC2インスタンス)が混在してしまい、誤って他部署のEC2インスタンスを停止してしまったりすることが起こりかねません。
かといって部署ごとに単一のAWSアカウントをそれぞれ作成すると、利用料金がそれぞれのアカウントで発生してしまうため取りまとめが大変になります。また、各アカウントの利用状況が見えづらくなり、管理もしづらくなってしまいます。
AWS Organizationsの機能を使用すると、複数のAWSアカウントを一元管理することができるようになるため、例えば部署ごとにAWSアカウントを分けたとしても利用料金はOrganizations全体でまとまって請求されるため手動で取りまとめる必要はありません。また、各アカウントの利用状況が確認でき、各アカウントに対して利用制限をかけることも可能になるので簡単に管理することができるようになります。
複数アカウントを使い分けて大規模な利用をする際にはぜひとも利用したい機能です。
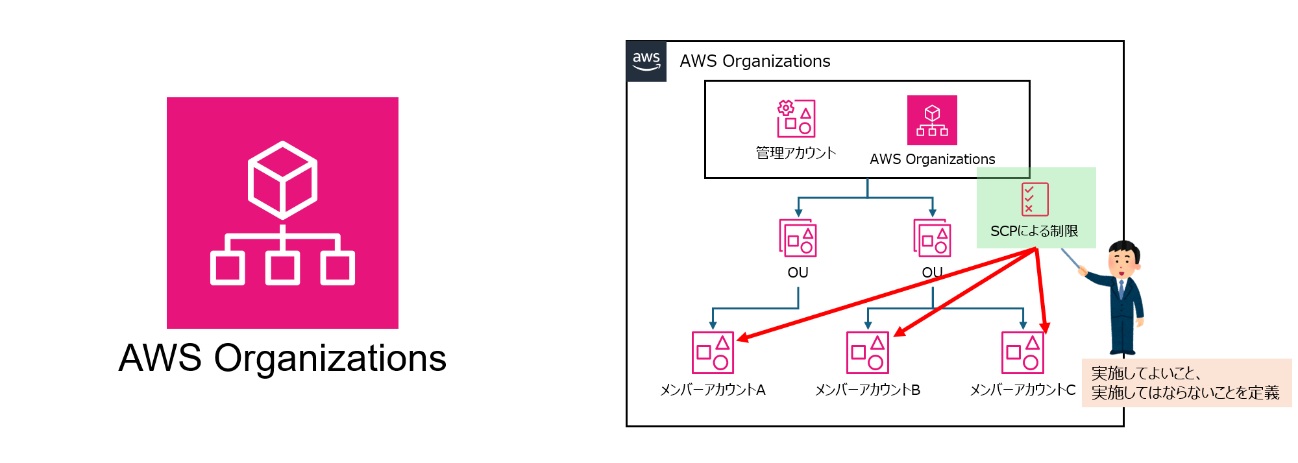
AWS Organizationsで複数アカウント管理を行う際の便利な機能はさまざまありますが、代表的なものとしてはサービスコントロールポリシー(SCP)という機能があります。
これは、Organizations管理側から各アカウントに対して「これは実行してよい」「これは実行してはダメ」といったことを定義することができる仕組みです。
これにより、例えば「仮想サーバを置くのは日本だけにする(他の国で仮想サーバを起動してはダメ)」や、「AWSアカウントを担当者が誤って削除できないようにする」といった制限を行うことが可能です。
SCPの他にも、CloudTrailをOrganizations全体で使用することで各アカウントの操作ログを一か所に集約して保存することができたり、GuardDutyをOrganizations全体で使用することで不正なアクティビティを複数アカウントでまとめて検知・通知する仕組みを作成するといったことも可能です。
攻撃者は、まず不正にアクセスした他者のAWSアカウントでAWS Organizationsを有効化し、そのOrganizationsに複数のAWSアカウントを作成もしくは他者のAWSアカウントを移動することによって複数のAWSアカウントを不正に利用します。
具体的には、IAMアクセスキーの情報漏えいなどによって取得した認証情報を使って他者のAWSアカウントに入ります。そこでまずAWS Organizationsを有効化します。
その後、そのOrganizations上で複数のAWSアカウントを作成します。複数のAWSアカウントを使用して、生成AIの推論を大量に行うなどの利用を行います。
クラウド利用料はOrganizationsの管理アカウントに請求されるため、攻撃者による不正利用の料金を、本来のアカウント所有者が負担することになってしまいます。
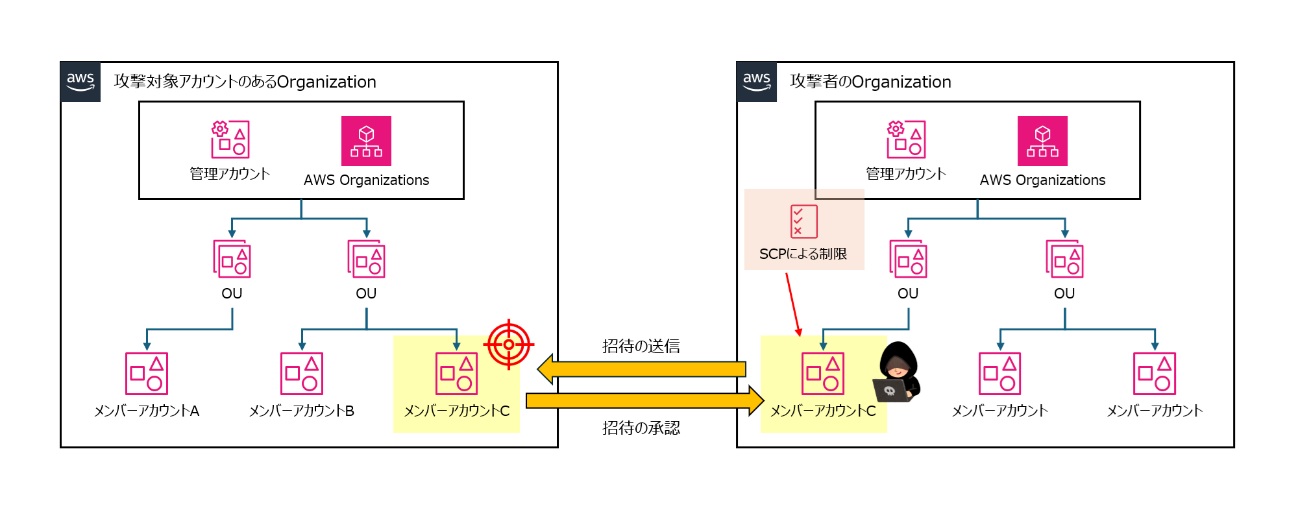
攻撃者は、侵入したAWSアカウントで有効化したOrganizationsを使って新しいAWSアカウントを作るだけでなく、既に利用中のAWSアカウントに対してOrganizationsへの招待を送り、自身が管理するOrganizationsに参加させようとします。
Organizationsへの招待は、画面のように12桁のAWSアカウントIDを入力するだけで簡単に送れるようになっています。また、招待の際に任意のメッセージも入れることが可能になっています。
実際に招待が行われると、「あなたのAWSアカウントに対してOrganizationsへの招待が行われました」という、画面のようなメールが送られます。
AWSコンソール上でも確認することができます。
ここで誤って「承認(Accept Invitation)」を行うと、自身のAWSアカウントが攻撃者の管理するOrganizationsに参加してしまいます。
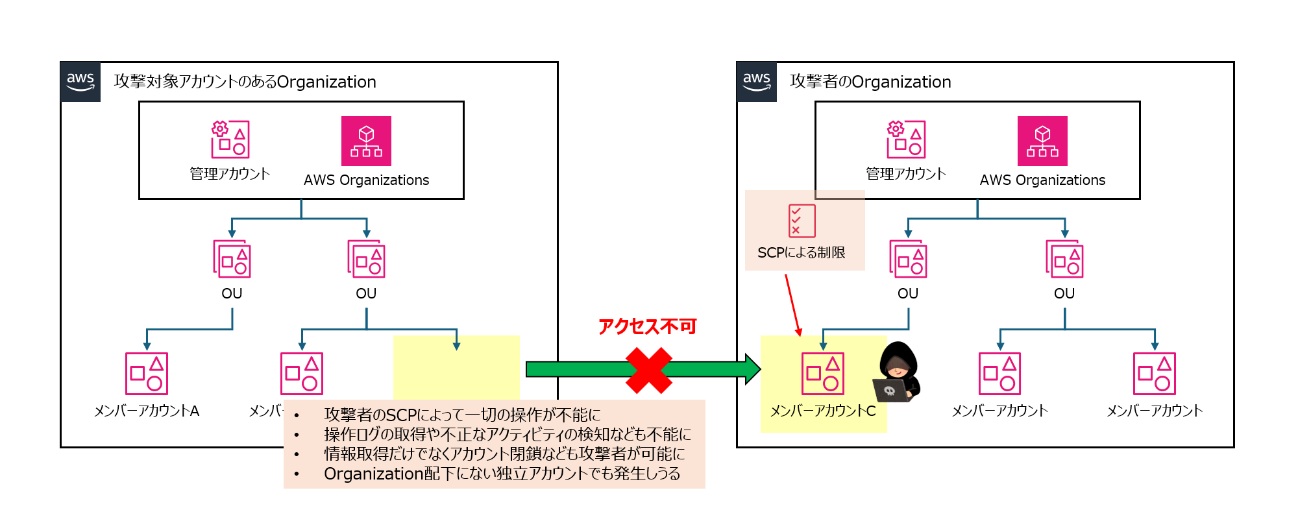
その結果、攻撃者がOrganizations側で設定したSCP(サービスコントロールポリシー)などによってAWSアカウントの操作を制限されるなど、本来の管理者が正常にアカウントを管理できなくなる可能性があります。
前述したように、SCPを使うことで「これは実行してはダメ」という制限を各AWSアカウントに対してかけることが可能ですので、攻撃者が管理するOrganizations側であらかじめ強い操作制限を行うSCPを設定していた場合、AWSアカウントがそのOrganizationsに参加した時点から、アカウント内で実行できるAWS操作が大きく制限される場合があります。その結果、AWSアカウントの本来の管理者が必要な操作を行えなくなるといった、いわゆる「アカウントハイジャック」のような状態につながる可能性があります。
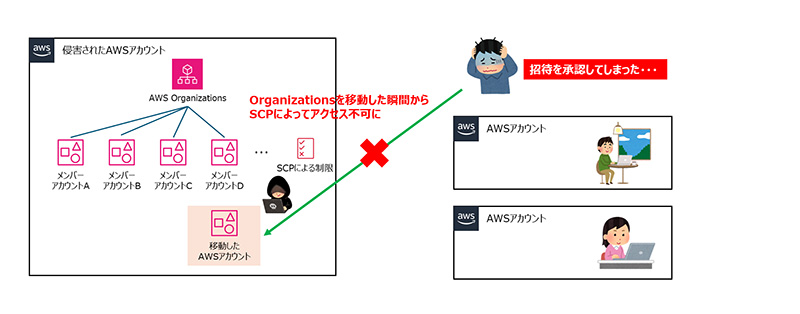
また、このようにAWSアカウントが攻撃者のOrganizationsに移動してしまうことにより、例えばOrganizationsを利用してCloudTrailやGuardDutyなどを一元管理していた場合、そのOrganizationsからアカウントが離脱することで、組織単位で行っていたログの集約やセキュリティ監視の対象から外れる可能性があります。
どのようにこうした攻撃からアカウントを守ることができるのでしょうか。
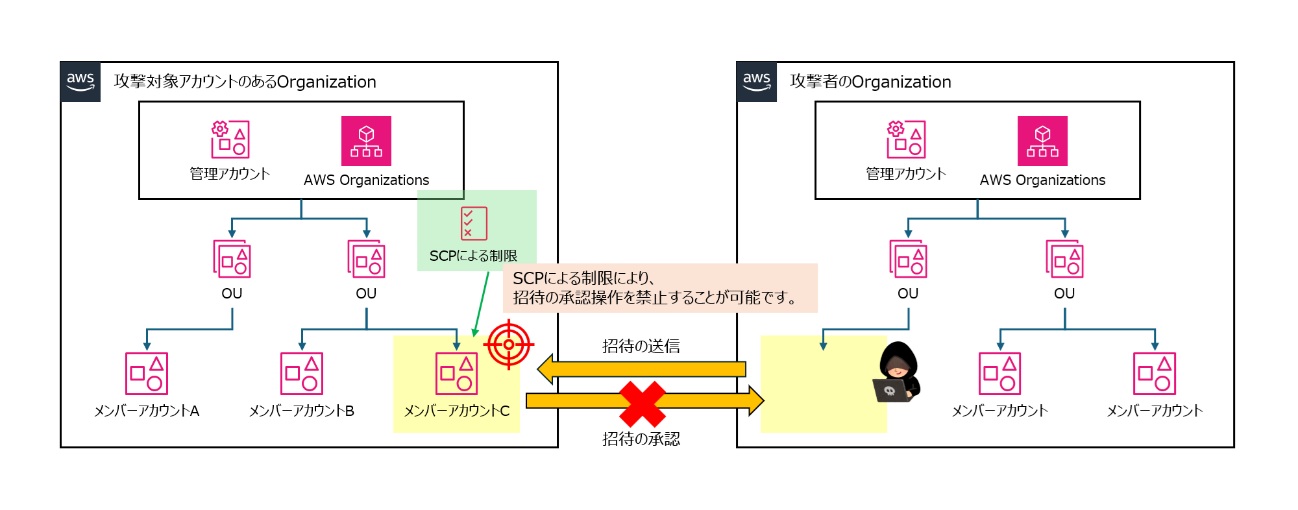
まず、「身に覚えのない招待は承認しない」という基本的な対策を行うとともに、仕組みとして既にOrganizationに参加しているAWSアカウントを利用中であれば、そのOrganizationにおいてサービスコントロールポリシー(SCP)を設定することでメンバーアカウントにおける組織間の移動を禁止する制御が可能です。
SCPを設定して組織間の移動を禁止しておくことにより、Organizationsの招待に対して誤って承認を押してしまったとしてもエラーになり組織移動は行われません。
SCPの制限がきかないOrganizations管理アカウントは例外です。
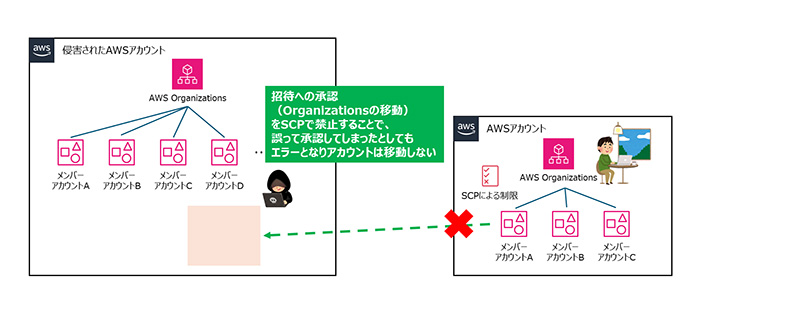
実際にどのようなSCPを設定すればいいのかについては、以下のAWSブログにおいて紹介されています。
AWS Organizations における不正なアカウント離脱を防止するための重要なセキュリティコントロール | Amazon Web Services ブログ
AWSで発生しているセキュリティインシデントの最も多い原因が「AWS 認証情報の漏えい」であり、全体の約7割を占めるそうです。
AWSアカウントのユーザー認証情報が悪用され意図しない操作が行われないよう、AWSアカウントにおけるユーザー認証情報は正しく管理しておく必要があります。
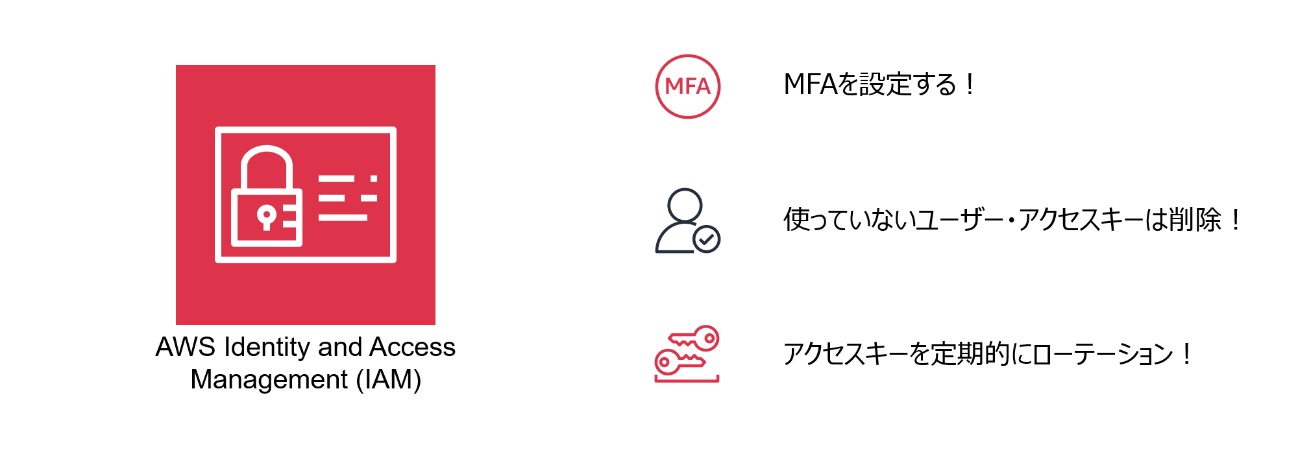
具体的には、まず以下のユーザー・アクセスキーが存在しないか確認しましょう。
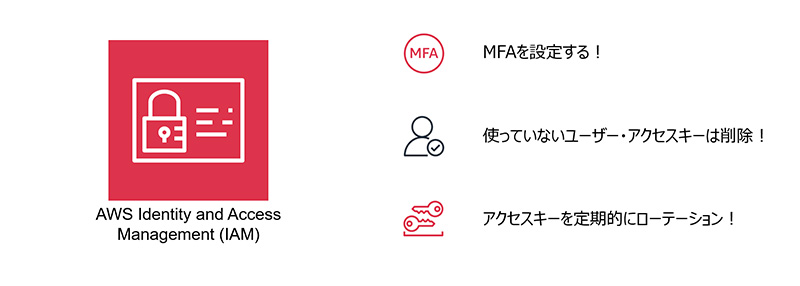
まず、長期間使用されていないIAMユーザーやアクセスキーなどの認証情報は不要であれば削除しましょう。
MFAとは多要素認証のことで、ログインする際にワンタイムパスワード等を追加で求める機能です。これにより、万が一ユーザー名とパスワードが漏えいした際のリスクを軽減することが可能になります。特に強い権限を持つルートユーザーについては、MFAを設定することが重要です。
もし、「そもそもルートユーザーを使用する予定がない」という場合は、AWS Organizationsの機能を利用してルートユーザーの認証情報そのものを削除し、誰もルートユーザーを利用できないようにすることも手段の一つです。
ルートユーザーの認証情報を削除して利用できないようにする方法については以下のAWS公式ページにおいて紹介されています。
AWS アカウントのルートユーザー - AWS Identity and Access Management
また、上記に合わせてIAMユーザーやIAMアクセスキーに過剰な権限が付与されていないかについても確認しましょう。
こうしたユーザー認証情報の確認を定期的に行い、AWSアカウントにおけるユーザー認証情報が適切に管理されているか確認することが重要です。
AWS Organizationsは、複数のAWSアカウントを効率的かつ安全に管理するための非常に便利なサービスです。一方で、漏えいした認証情報やOrganizationsの正規機能が攻撃者に悪用されることで、意図しないOrganizationsへの参加やAWSアカウントの不正利用などにつながる可能性があります。
Organizationsを利用している場合は、SCPなどを活用して意図しないアカウント移動を防止するとともに、MFAの設定や不要なIAMユーザー・アクセスキーの削除など、基本的な認証情報の管理を継続して行うことが重要です。
AWSの便利な機能を安全に活用するためにも、こうした技術的な対策と日頃からの適切なアカウント管理を組み合わせていきましょう。
なお、NTT東日本のAWS請求代行サービスをご利用中のお客さまについては、前述したSCPによる対策を実施しているとともに、定期的にAWSアカウントに対するユーザー認証情報の設定状況についてレポートを送付しています。
ご利用中のAWSアカウントにおいてMFAが設定されていないユーザーがいないか、長期間使われていないユーザーが存在しないか等の情報をお届けしているとともに、ご希望に応じてWebミーティングを通じた設定支援も行っております。セキュリティ強化にぜひご利用ください。
セキュリティ攻撃対策について、NTT東日本のセキュリティエンジニアがお応えします。お気軽にお問い合わせください。
Amazon Web Services(AWS)およびその他のAWS 商標は、米国その他の諸国における、Amazon.com, Inc.またはその関連会社の商標です。
相談無料!プロが中立的にアドバイスいたします
クラウド・AWS・Azureでお困りの方はお気軽にご相談ください。