【2026年最新】AWSサポートとは?料金・プランの違いと選び方
AWSサポートとは?4つのプランの料金・対応範囲・応答時間の違いや、問い合わせ方法、選び方を解説。NTT東日本のAWS構築・運用支援も紹介します。
こんにちは!NTT東日本 セキュリティエンジニアのコーダイです。
ゼロトラストセキュリティコラムの17回目となります。
過去のコラムをまだご覧になっていない方は、ぜひご覧ください。
過去のゼロトラストセキュリティのコラムはこちらからご覧いただけます。
今回も、製品ごとに運用時の困りごとを例に挙げながら、どういう運用を行っているのか、どのような点を工夫しているのかについてご紹介していきます。
本コラムでは、近年話題となっている内部不正対策にスポットを当て、NTT東日本での運用事例も交えながらご紹介いたします。
最後までお付き合いいただけますと幸いです。
内部不正対策のご相談について、NTT東日本のセキュリティエンジニアがお応えします。お気軽にお問合せください!
はじめに、情報セキュリティの中でも内部不正対策への重要度が高まっていることについて、その背景をご説明します。
皆さんは、「情報セキュリティの脅威」と聞いて何を思い浮かべるでしょうか。
ウイルス感染やフィッシングメール、ランサムウェア攻撃などを挙げる方が多いのではないでしょうか。
日本では、社会的な影響が大きい情報セキュリティ事故や攻撃の動向を踏まえ、情報処理推進機構(IPA)が毎年「情報セキュリティ10大脅威」を公表しています。
この中には、皆さんが思い浮かべたようなサイバー攻撃も含まれていますが、特筆すべきは「内部不正による情報漏えい等」が11年連続で選出されている点です。
これは、外部からの攻撃と並び、内部に起因するリスクも同様に重大な情報セキュリティ脅威であることを示しています。
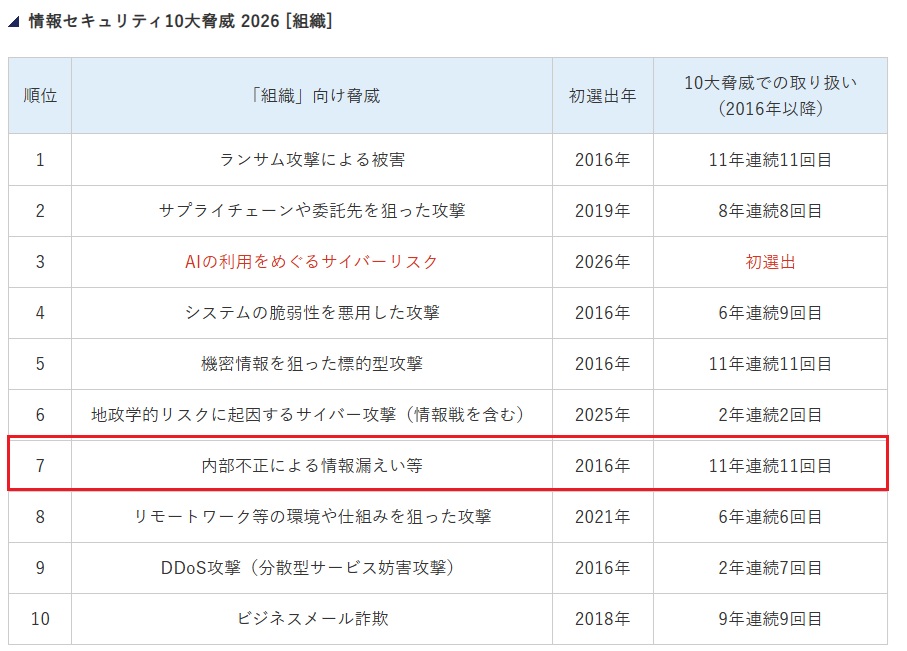
引用:情報セキュリティ10大脅威 2026 [組織]に加筆
このような背景から、近年では従来のサイバー攻撃対策に加え、内部不正への対策も一層重要性を増しています。
組織における情報資産を守るためには、技術的な防御だけでなく、内部リスクを前提とした統制や監視の強化を含めた総合的な対策が不可欠といえるでしょう。
内部不正は、企業にとって重大なリスクの一つです。
その影響は単一の側面にとどまらず、経営に深刻なダメージを及ぼす複合的なリスクとして顕在化します。
具体的には、以下のような影響が挙げられます。
このように、内部不正は企業活動のあらゆる側面に影響を及ぼし、その被害は長期化・深刻化する傾向にあります。
そのため、単なる「一事象」として捉えるのではなく、経営課題として全社的に取り組むべき重要なテーマといえるでしょう。
では、実際に内部不正が発生した場合、企業はどのような影響を受けるのでしょうか。
ここからは、企業に大きな影響を与えた具体的な事例をいくつかご紹介します。
実際の事例からも分かるように内部不正は企業に大きな被害を与えるため、対策を行うことが重要です。
NTT東日本 セキュリティエンジニアのミズタニです。
ここからは、内部不正対策の概要についてご紹介します。
内部不正対策というと、情報の持ち出しを防ぐ仕組みを思い浮かべる方が多いかもしれません。しかし、実際には「情報を持ち出す行為」だけでなく、その前兆となる行動を早期に把握し、適切に対応することも重要です。
本章では、内部不正対策を実現する代表的なソリューションと、それぞれの役割について解説します。
内部不正対策の第一歩として、多くの企業で導入が進んでいるのがData Loss Prevention(データ損失防止 以下、DLP)です。
DLPは、機密情報を含むファイルのメール送信やクラウドストレージへのアップロード、USBメモリへのコピーなどを検知・制御し、情報漏えいリスクの低減に貢献します。
近年はテレワークの普及やクラウドサービスの利用拡大により、企業データへのアクセス経路が多様化しています。そのため、重要情報を適切に保護する仕組みとして、DLPの重要性はますます高まっています。
DLPは、「どの情報がどこへ持ち出されたのか」を把握し、情報流出を防止するための基盤として、多くの企業で活用されています。
一方で、内部不正の多くは情報を持ち出す瞬間だけで発生するものではありません。
例えば、退職を予定している従業員が顧客情報や技術資料を収集するために、普段はアクセスしないファイルを閲覧したり、大量のデータを検索したりするケースがあります。実際の持ち出し行為が発生するまでには、こうした準備行動が行われることも少なくありません。
しかし、これらの行動は業務上正当な操作である可能性もあるため、DLPだけでは検知が難しい場合があります。
つまり、DLPは「何が持ち出されたか」を把握することは得意ですが、「なぜ持ち出そうとしているのか」や「その兆候が現れているのか」を捉えることは得意ではありません。
内部不正による被害を未然に防ぐためには、情報の持ち出しそのものだけでなく、その前段階で表れる不審な行動にも目を向ける必要があります。
内部不正による被害を防ぐためには、情報の持ち出し行為そのものだけでなく、その前段階で現れる兆候を把握することが重要です。そこで注目されているのが、User and Entity Behavior Analytics(ユーザー・エンティティ行動分析 以下、UEBA)です。
UEBAは、ユーザーや端末の通常時の行動を学習し、それと異なる振る舞いを継続的に分析することで、リスクにつながる可能性のある行動を検知する仕組みです。
例えば、これまでアクセスしていなかった機密情報の閲覧、短時間での大量ダウンロード、深夜や休日の不自然な操作など、通常とは異なる行動を可視化できます。
内部不正は、情報の収集や整理、閲覧などの準備行動を経て発生するケースが多くあります。UEBAは、こうした行動変化を分析することで、組織がリスクを早期に把握し、対策を講じることを支援します。
また、近年ではMicrosoft Purview Insider Risk Management(IRM)をはじめ、UEBAの考え方を取り入れたソリューションも増えています。これらの製品は、リスクの高い行動を優先的に可視化し、調査や対応の効率化に役立ちます。
ただし、UEBAを導入しただけで内部不正対策が完成するわけではありません。検知されたアラートが本当にリスクのある行動なのか、それとも正当な業務によるものなのかを見極めるためには、適切な運用体制と評価プロセスが不可欠です。
重要なのは、「アラートを出すこと」ではなく、「アラートを適切に評価し、必要な対応につなげること」です。
図1 DLPとUEBAの役割比較
| DLP | UEBA |
|---|---|
| 「持ち出し」を防ぐ | 「持ち出す前の兆候」を見つける |
| 情報そのものを見る | 人の行動を見る |
| 情報漏えい対策 | 内部不正対策 |
| 出口対策 | 予兆検知 |
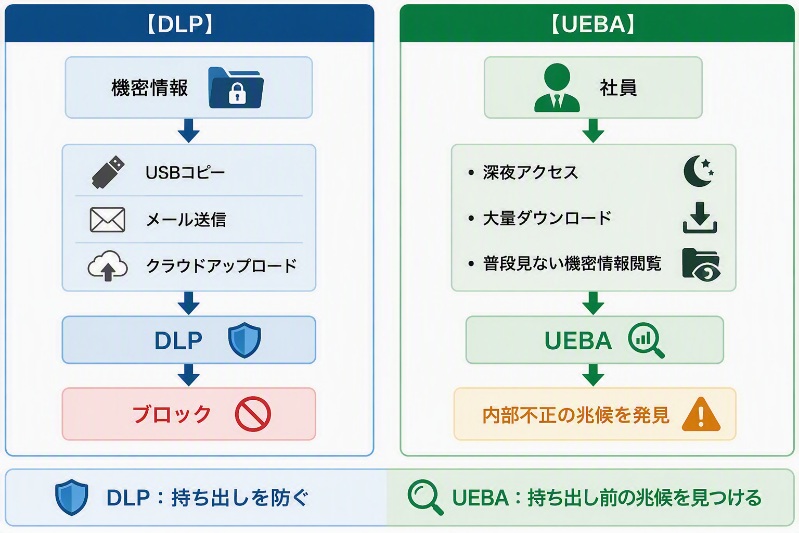
UEBAは、内部不正の兆候を可視化する有効なソリューションです。
しかし、ツールを導入しただけで内部不正対策が完成するわけではありません。重要なのは、検知したアラートを適切に評価し、リスクに応じた対応につなげることです。
実際の運用では、アラートの精度向上や真のリスクの見極めなど、さまざまな課題があります。
本章では、NTT東日本での運用経験を踏まえ、UEBAを効果的に活用するために押さえておきたい運用上のポイントをご紹介します。
UEBA導入直後は、多くのアラートが発生する傾向があります。これは異常を広く捉えるための仕組みであり、決して珍しいことではありません。
しかし、過検知が多い状態を放置すると、本当に確認すべきアラートが埋もれてしまい、運用担当者の負担増加にもつながります。
例えば、許可されたクラウドサービスへのファイルアップロード・定期的なバックアップ作業・部署異動や業務変更によるアクセス傾向の変化などがアラートとして検知されるケースがあります。
そのため実運用では、除外設定の見直し・しきい値の調整・検知ルールの最適化・新たな脅威への対応を継続的に実施する必要があります。
近年では生成AIやシャドーAIの利用拡大など、従来とは異なる情報持ち出しリスクも増加しています。内部不正対策は導入して終わりではなく、組織や脅威の変化に合わせて継続的に改善していくことが重要です。
UEBA運用でもう一つ重要なのが、検知したアラートの内容を正しく評価することです。
例えば、大量のファイル閲覧またはダウンロード・休日や深夜時間帯のアクセス・普段利用しないシステムへの接続などは内部不正の兆候として検知されることがあります。
しかし、実際にはプロジェクト対応や障害対応など、正当な業務による行動である場合も少なくありません。
一方で、一見すると通常業務に見える行動が、内部不正の準備行動であるケースも存在します。
そのためアラートを適切に評価するため、ログ分析・業務内容の確認・関係部門との連携・利用者ヒアリングを通じて総合的に判断することが重要です。
内部不正対応では、単純にアラートを確認するのではなく、業務背景まで含めて評価する運用体制が求められます。
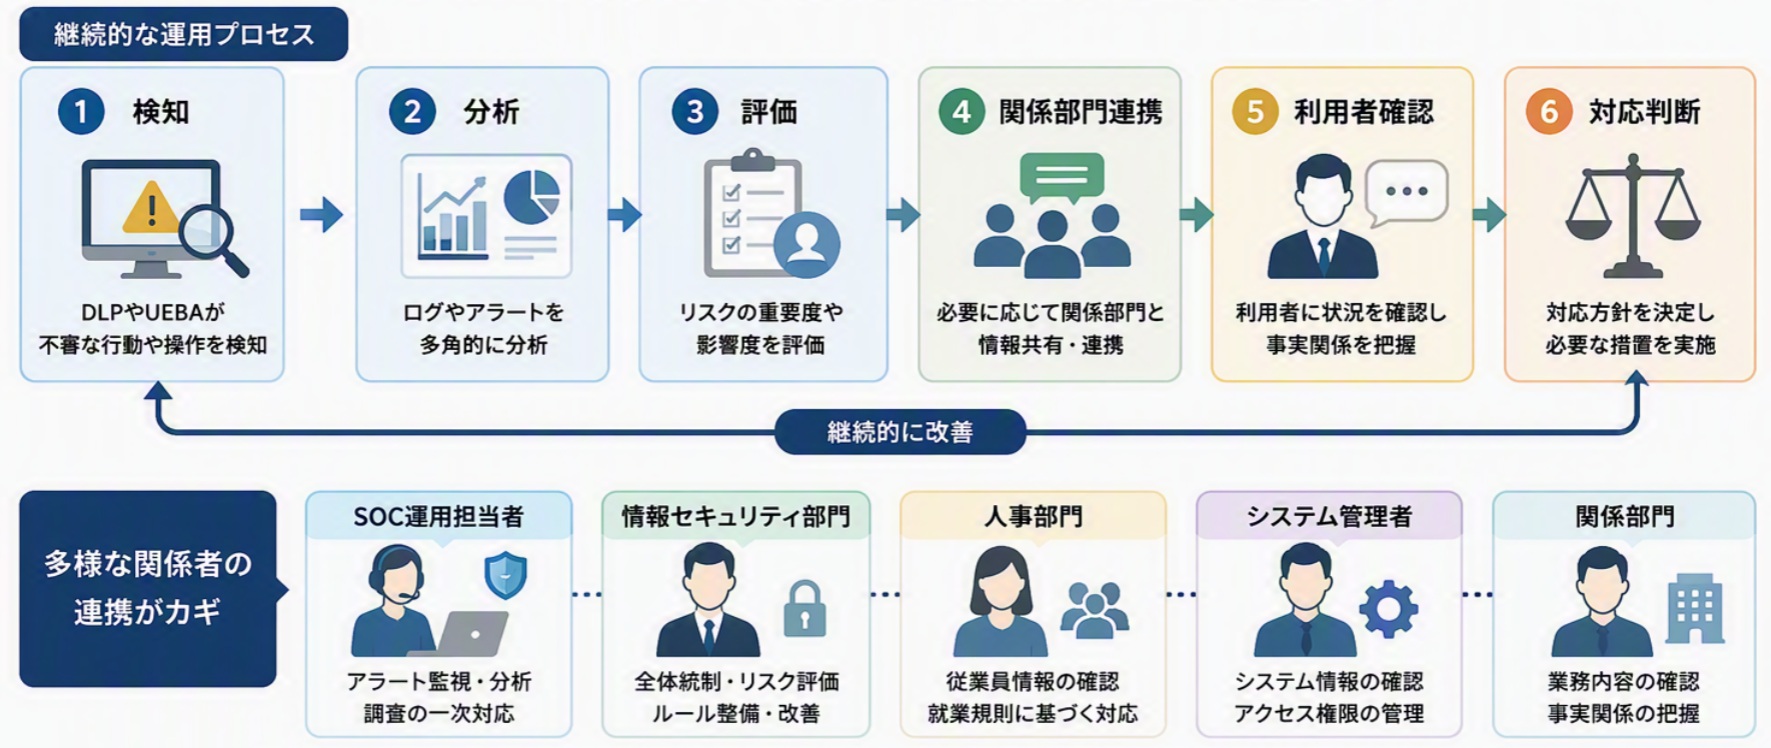
ここまでご紹介したように、内部不正対策ではDLPやUEBAといったツールが重要な役割を果たします。しかし、ツールだけで内部不正を防ぐことはできません。
実際には、
「検知 → 分析 → 評価 → 関係部門連携 → 利用者確認 → 対応判断」
という継続的な運用プロセスが必要になります。
特に内部不正は、技術的な観点だけでは判断できないケースが多く、SOC運用担当者、情報セキュリティ部門、人事部門、管理者など、複数の関係者が連携して対応することが不可欠です。
NTT東日本では、自社の内部不正対策運用を通じて培った知見を活用しながら、アラート分析・検知ルールチューニング・調査プロセス整備・運用体制構築を実施してきました。
内部不正対策の成否を左右するのは、ツールを導入することではありません。
リスクの兆候を見逃さず、適切に判断し、必要な対応につなげる運用を継続できること。
それこそが、内部不正による被害を未然に防ぐための重要なポイントです。
図2 内部不正対策の「運用体制」
~継続的な運用プロセスと関係者の連携が成功のカギ~
今回のコラムでは内部不正対策についてご紹介させていただきました。
内部不正対策で用いられる2つの技術であるDLPとUEBA、およびUEBAを活用するための運用のポイントについてご理解いただけたかと思います。
NTT東日本では、社内運用で培ったノウハウを活かしたセキュリティ監視サービスを提供しており、多くの企業にご利用いただいております。総合的なセキュリティ監視の導入を検討されている方は、ぜひご相談ください。
これからゼロトラストセキュリティの導入を考えているが、自組織のみでの対応に不安がある場合や、何から着手すべきかお悩みの場合は、ぜひNTT東日本へご相談ください!皆さまの新しい働き方を全力サポートいたします!
相談無料!プロが中立的にアドバイスいたします
クラウド・AWS・Azureでお困りの方はお気軽にご相談ください。