AWSを使ってWordPressでWebサイトを構築するためには
AWS上にWordPressを使って構築されるWebサイトが増えています。AWSを利用したWebサイト構築にはある程度の知識が必要です。しかしAWS上にWebサイトを構築することには、さまざまなメリットがあります。ビジネス用のWebサイトを構築するなら、ぜひAWSの利用をおすすめします。

AWS CloudFormationは、AWSのサービスを管理するときに大きな効果があります。もしも複数のシステムを構築している、これからほかのシステムを構築する必要がある、というときには利用してみるとよいでしょう。今回は、AWS CloudFormationの概要やメリット・デメリットなどについて解説します。
本コラムは2026年10月時点のAWS公式ドキュメントをもとに最新化しています。実践章のコンソール画面は旧コラム作成時点のものを含むため、現在の画面と異なる場合があります。
目次:
AWS CloudFormationの概要について説明します。
AWS CloudFormationは、AWSのサービスのひとつです。AWS CloudFormation を利用すると、AWSで環境を構築するときに、リソースの設定やプロビジョニングをコード化したテンプレートを作成できます。それをもとにすれば、次に新しい環境を構築するとき、時間や手間を大きく削減できるのです。
AWS CloudFormationがあれば、IaC(Infrastructure as Code)も実現しやすくなります。AWS CloudFormationでリソースの設定やプロビジョニングすることで、同じリソースと設定の環境を複数構築し、一括管理することができるからです。
リソースとは、AWSで提供されているEC2やVPCなどのサービス、それらをつなぐアタッチメントといった、環境を構築するパーツのことです。AWS CloudFormationがどのようなリソースをサポートしているかは、次のページに記載されています
https://docs.aws.amazon.com/ja_jp/AWSCloudFormation/latest/UserGuide/ReleaseHistory.html
さらにAWS CloudFormation カスタムリソースを使うと、AWS CloudFormationがサポートしていないAWS リソースや、AWS 以外のリソースも管理できるようになり、利用の幅が広がります。
AWS CloudFormationの特徴は、以下のとおりです。
AWS CloudFormationは、テンプレートからスタックを作成してモデル化することで、その環境で利用するすべてのリソースを一括して管理したり、運用したりすることが可能になります。
AWS CloudFormationを使わない場合、開発者がそれぞれのリソースを個別に管理し、設定しなければなりません。それでは環境の構築に大きな時間や手間がかかりますし、人為的なミスも発生してしまいます。
AWS CloudFormationを利用すれば、開発時間や作業が増えたり、ミスが増えたりすることも抑えられるでしょう。
AWS CloudFormationのテンプレートは、テキストファイルで作成します。つまり、AWS CloudFormationを使えば、たくさんのインフラをテキストファイルでモデル化したうえで管理することが可能です。それによって、インフラを容易に取り扱うことができます。
AWS CloudFormationは、どのような場面で利用すると効果的なのでしょうか。
開発環境を用意するときにAWS CloudFormationのテンプレートを作成しておけば、本番環境への移行が簡単です。同じ構成をすぐに再現できるので、時間も手間もかかりません。
よく使うリソースや設定を、「ベストプラクティス」としてひとまとめにしたテンプレートを作成しておけば、同じような仕組みの環境を素早く簡単に構築できます。
また、AWSの公式サイトにはサンプルテンプレートが用意されています。公開テンプレートを参考にすることで、作成の手間を減らせます。一方、インターネット上のテンプレートを利用する場合は、作成されるリソース、IAM権限、ネットワーク公開範囲、料金への影響などを確認し、内容を理解したうえで利用してください。
AWS CloudFormationカスタムリソースを使えば、MicrosoftやSAPのような、ほかの自動化サービスではサポートされないものも含めて多くのリソースをサポートできます。そのため、利用できる機会はほかの自動化サービスに比べて大きいと言えるでしょう。
AWS CloudFormationでは、AWSが提供するリソースプロバイダーを利用する場合、CloudFormation自体に追加料金はかかりません。CloudFormationで作成・利用するAmazon EC2やElastic Load BalancingなどのAWSリソースについては、通常どおり各サービスの利用料金が発生します。
一方、CloudFormationレジストリでサードパーティーのリソースプロバイダーを利用する場合は、CREATE、UPDATE、DELETE、READ、LISTなどのハンドラーオペレーションに対して料金が発生します。AWS公式料金ページでは、無料利用枠を超えたハンドラーオペレーションについて1回あたり0.0009米ドル、1回の処理時間が30秒を超える場合は超過時間に対して1秒あたり0.00008米ドルが設定されています。料金は変更される可能性があるため、最新情報はAWS公式料金ページをご確認ください。
CloudFormationテンプレートは、主に次の方法で作成・編集できます。
本コラムでは、初心者にも読みやすいYAML形式を中心に、CloudFormationコンソールへテンプレートをアップロードして利用する流れを説明します。
旧コラムで使用していたCloudFormation Designerは現在の推奨ツールではありません。また、AWSはスタンドアロンのAWS Infrastructure Composerコンソールを2026年12月7日にサポート終了すると案内しています。AWS Toolkit for Visual Studio Codeのビジュアル作成機能は継続される予定です。
参考:AWS Infrastructure Composer end of support
AWS CloudFormationを利用するときには、まずテンプレートを作成し、そこからスタックを作成します。
テンプレートとは、AWS CloudFormationで利用するソースを記述したものです。JSON形式、またはYAML形式のテキストファイルで作成します。
いきなり新しいテンプレートを作成するよりも、これまでに作成したテンプレートや、AWS公式のサンプルテンプレートなどをベースにして編集したものを使うのが一般的です。こうすると作成が簡単になるうえ、漏れや抜けがなくなります。
ただし、AWSではリージョンごとに、利用できるサービスや設定値が一部異なる場合があります。そのため、別のリージョン向けに作成されたテンプレートをそのまま利用すると、正常に動作しないことがあります。
スタックとは、テンプレートからプロビジョニングされたリソースの集合です。
1回のスタック作成では1つのテンプレートを指定しますが、同じテンプレートを繰り返し利用して、複数のスタックを作成することもできます。
AWS CloudFormationでは、リソースはスタック単位で管理しているので、スタックの追加/削除によって、リソースの追加/削除を行うことができます。これは、開発中のトライアンドエラーの段階で、特に便利です。
AWS CloudFormationは、JSON形式もしくはYAML形式を使って記述します。どちらを使用するかは好みや慣れにもよりますが、YAMLは可読性の高い形式として利用されています。
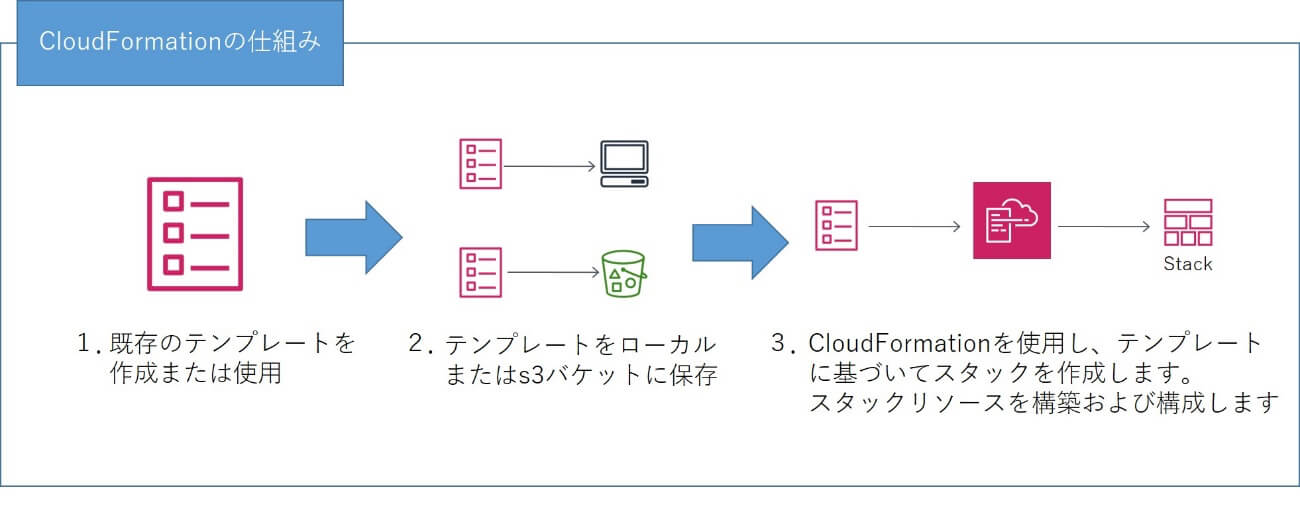
AWS CloudFormationは、使う前に、その特徴や使用方法を理解する必要があります。AWS CloudFormationについて学習するには、AWSの公式なライブラリやチュートリアルが参考になるでしょう。
AWSには、リージョンごとにAWS CloudFormationサンプルテンプレートが用意されています。サンプルテンプレートは、テンプレート作成方法について学習したり、実際にテンプレートを作成するときのベースとして使ったりすることが可能です。サンプルテンプレートはそのまま利用するのではなく、本番環境に合わせて編集してください。
サンプルテンプレートについては、次のページをご参照ください。
https://docs.aws.amazon.com/ja_jp/AWSCloudFormation/latest/UserGuide/cfn-sample-templates.html
AWSのユーザーガイドでは、AWS CloudFormationを使ったウォークスルーのチュートリアルが用意されています。基本的な操作や、よく使われるようなテンプレートをテーマにした説明です。長いですが、テンプレートを作成してスタックを生成し、サービスをデプロイするには、実際にどのような操作が必要か分かりやすく、参考になります。
https://docs.aws.amazon.com/ja_jp/AWSCloudFormation/latest/UserGuide/CHAP_Using.html
YouTubeには、AWS公式のAWS CloudFormationについてのチュートリアル動画もあります。気軽に見ることができ、初心者にも分かりやすくなっています。
CloudFormationでスタックの作成、更新を行っていきます。
以下は作業手順です。
テンプレートを作成するための基本的な内容を説明します。
CloudFormationテンプレートは、主に以下10のトップレベルセクションで構成されます。
このうち、今回作成するテンプレートで使用するAWSTemplateFormatVersionとResourcesについて解説します。
他セクションの使用方法はAWSドキュメントでご確認ください。
リンク:AWS CloudFormationテンプレートの分析
AWSTemplateFormatVersion
AWSTemplateFormatVersionは、テンプレートが準拠する「テンプレート形式のバージョン」を識別する任意セクションです。テンプレート自体の改訂番号やAWS APIのバージョンとは異なります。
現在有効な値は「2010-09-09」のみです。省略した場合も、CloudFormationは最新のテンプレート形式バージョンを使用します。
YAMLでは次のように記述します。
AWSTemplateFormatVersion: '2010-09-09'
参考:CloudFormationテンプレート形式のバージョン構文
Resources
Resourcesセクションは、唯一の必須セクションです。
スタックに含める AWS リソース (EC2インスタンスやS3バケットなど)を宣言します。
Resources:
  LogicalId:
    Type: AWS::Service::ResourceType
    Properties:
      PropertyName: value
「論理 ID」
構文中ではLogical IDに該当します。
論理IDは英数字(A-Z、a-z、0-9)を用い、テンプレート内で重複しない値にする必要があります。
論理IDはテンプレートの他の部分のリソースからの参照に使用されます。
「リソースタイプ」
構文中ではResource typeに該当します。
リソースタイプは作成するリソースのタイプを識別するために宣言します。すべてのリソースタイプの一覧については、「AWS リソースおよびプロパティタイプのリファレンス」を参照してください。
「リソースプロパティ」
構文中ではSet of propertiesに該当します。
リソースプロパティは、リソースに対して指定できる追加オプションです。リソースタイプにより指定する追加オプションは異なります。
テンプレートを作成するための基本的な説明は以上です。
CloudFormationの実践
それでは実際に構築してみます。
VPCのテンプレートを作成します。作成するVPCは以下の図の通りです。
以下の図は旧CloudFormation Designerで作成した参考図です。現在のビジュアル編集画面とは異なる場合があります。
事前に、CloudFormationコンソールを操作する端末上で、以下のYAMLを「vpc.yaml」として保存します。
AWSTemplateFormatVersion: '2010-09-09'
Resources:
  VPC:
    Type: AWS::EC2::VPC
    Properties:
      CidrBlock: 10.0.0.0/16
旧記事の画面キャプチャではファイル名が「vpc.json」と表示されていますが、本稿ではYAML形式に統一して「vpc.yaml」を使用します。
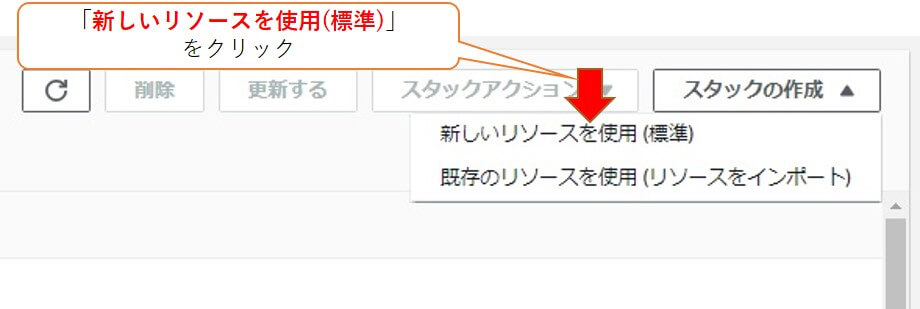
CloudFormationコンソールの[スタック]から[スタックの作成]→[新しいリソースを使用(標準)]を選択します。現在のコンソールでは、既存テンプレートを選択し、テンプレートファイルをアップロードする流れで進めます。
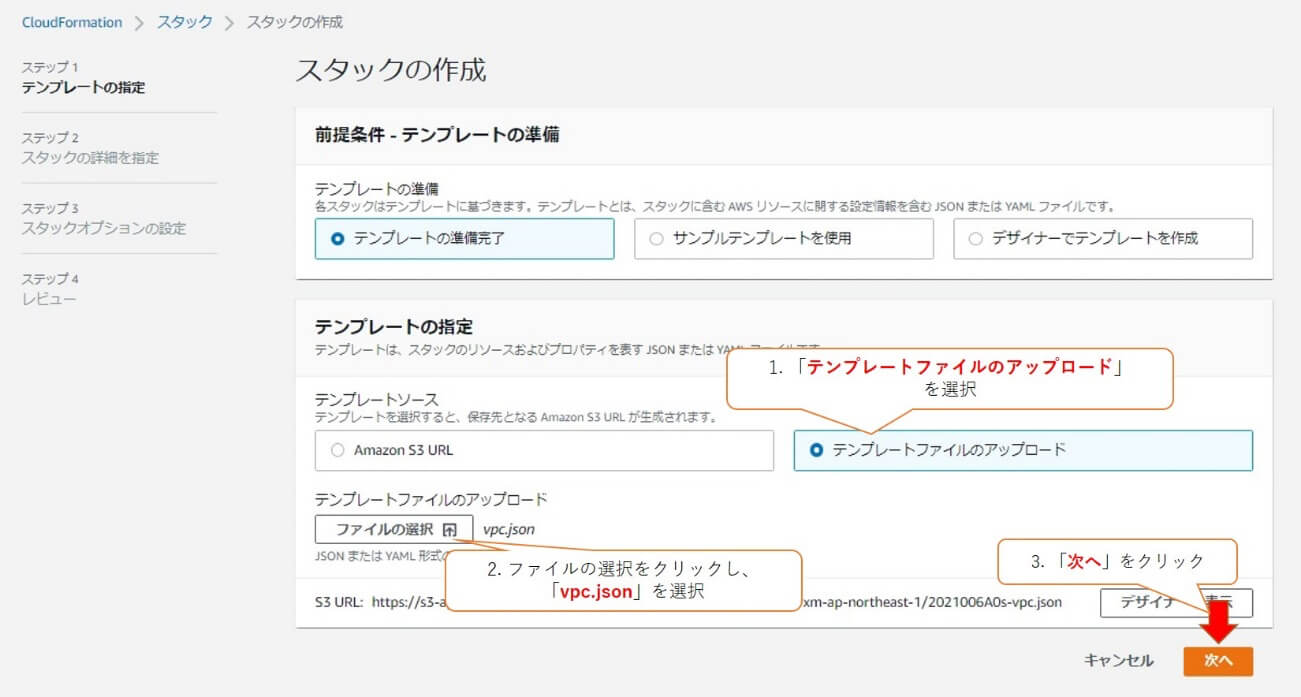
テンプレートの指定では[テンプレートファイルのアップロード]を選択し、「vpc.yaml」を指定して[次へ]を選択します。
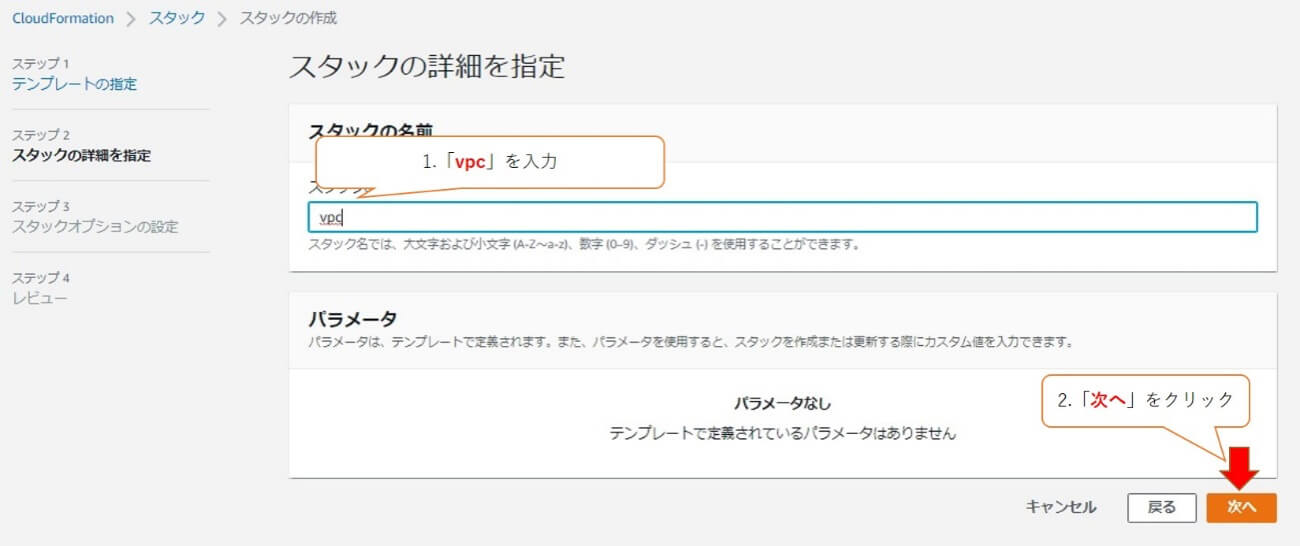
[スタックの詳細を指定]で、スタック名に「vpc」を入力して[次へ]を選択します。
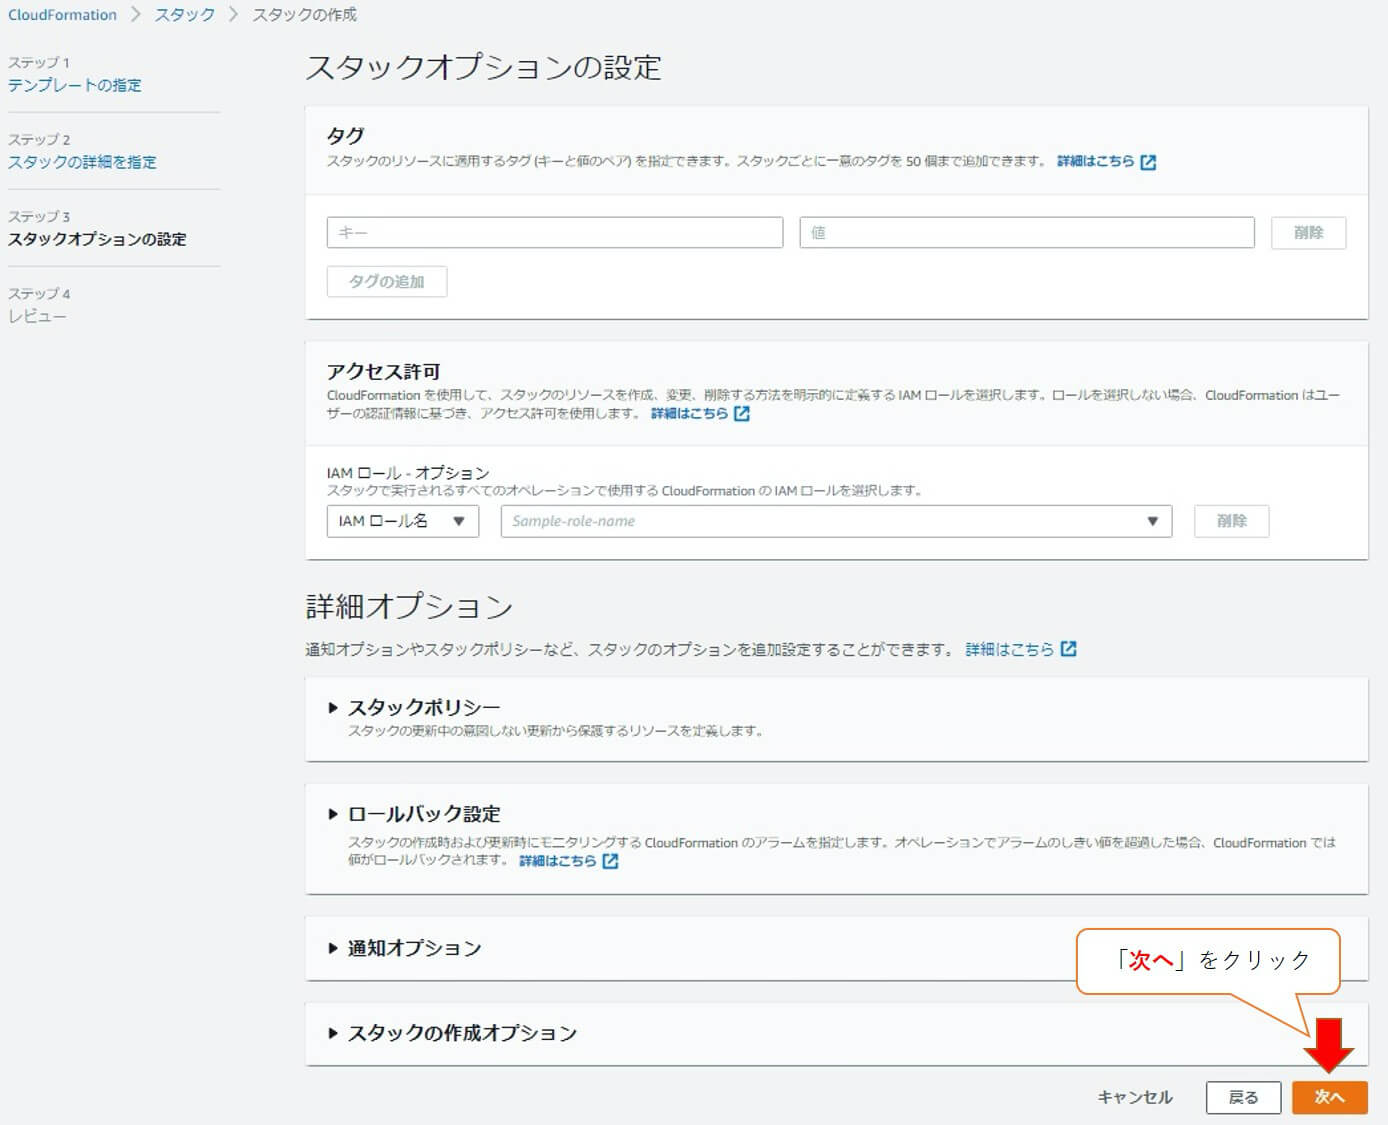
スタックオプションを確認し、必要に応じてタグやIAMロール、ロールバック設定などを指定して[次へ]を選択します。
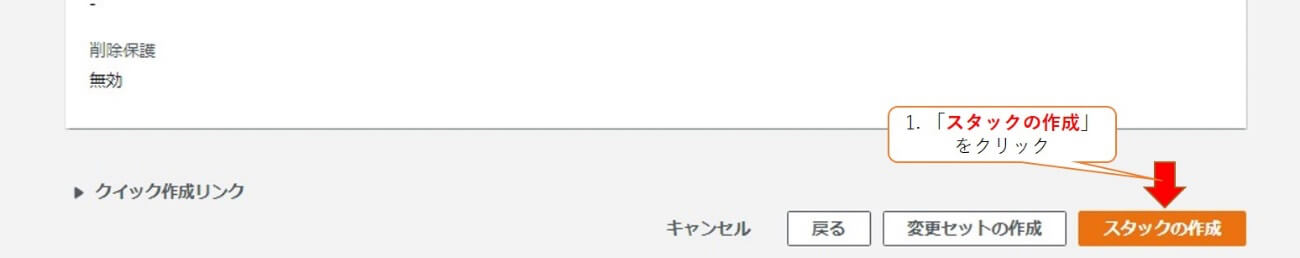
レビュー画面で、テンプレートやスタック設定の内容を確認します。
内容に問題がなければ[送信](Submit)を選択してスタックを作成します。
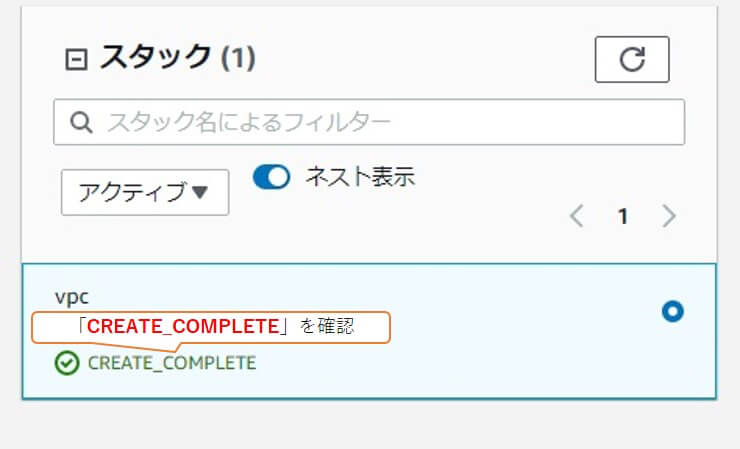
画面が自動的に切り替わり、「CREATE_COMPLETE」と表示され、スタックの作成完了です。
作成したリソースの確認方法を説明します。
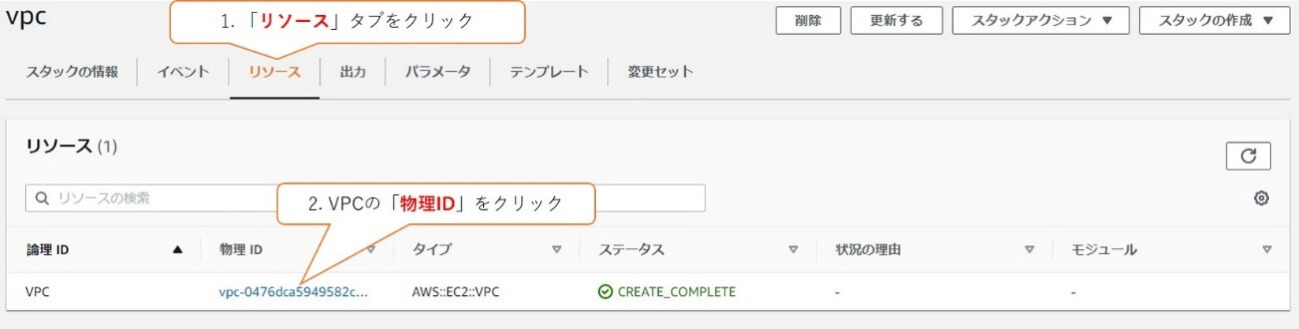
「CREATE_COMPLETE」後に自動で次の画面が表示されるので、「リソース」タブをクリックし、VPCの「物理ID」をクリックします。
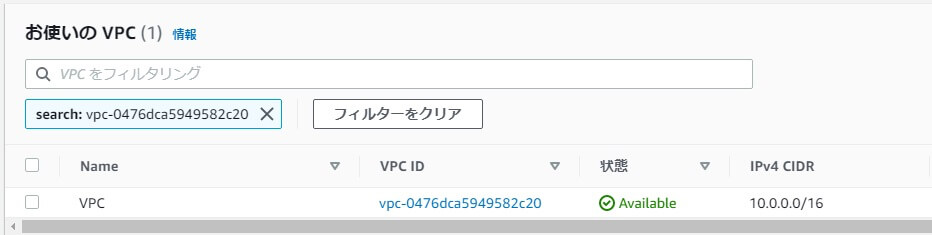
VPCコンソールへ遷移され、リソースができていることを確認できました。
作成済みのスタックは、現在のテンプレートを置き換えるか、テンプレートを編集して更新できます。ここでは既存テンプレートを置き換える方法で、前項のVPCにインターネット接続用のリソースを追加します。
以下のYAMLをCloudFormationコンソールを操作する端末上で「vpc2.yaml」として保存します。
AWSTemplateFormatVersion: '2010-09-09'
Resources:
  VPC:
    Type: AWS::EC2::VPC
    Properties:
      CidrBlock: 10.0.0.0/16
      Tags:
        - Key: Name
          Value: VPC

  InternetGateway:
    Type: AWS::EC2::InternetGateway
    Properties:
      Tags:
        - Key: Name
          Value: InternetGateway

  VPCGatewayAttachment:
    Type: AWS::EC2::VPCGatewayAttachment
    Properties:
      VpcId: !Ref VPC
      InternetGatewayId: !Ref InternetGateway

  RouteTable:
    Type: AWS::EC2::RouteTable
    Properties:
      VpcId: !Ref VPC
      Tags:
        - Key: Name
          Value: RouteTable

  Route:
    Type: AWS::EC2::Route
    DependsOn: VPCGatewayAttachment
    Properties:
      RouteTableId: !Ref RouteTable
      DestinationCidrBlock: 0.0.0.0/0
      GatewayId: !Ref InternetGateway

  Subnet:
    Type: AWS::EC2::Subnet
    Properties:
      CidrBlock: 10.0.0.0/24
      MapPublicIpOnLaunch: true
      VpcId: !Ref VPC
      Tags:
        - Key: Name
          Value: Subnet

  SubnetRouteTableAssociation:
    Type: AWS::EC2::SubnetRouteTableAssociation
    Properties:
      SubnetId: !Ref Subnet
      RouteTableId: !Ref RouteTable
旧記事の画面キャプチャではファイル名が「vpc2.json」と表示されていますが、本稿ではYAML形式に統一して「vpc2.yaml」を使用します。
リソース追加後のVPCは以下の図のようになります。
以下の図は旧CloudFormation Designerで作成した参考図です。現在のビジュアル編集画面とは異なる場合があります。
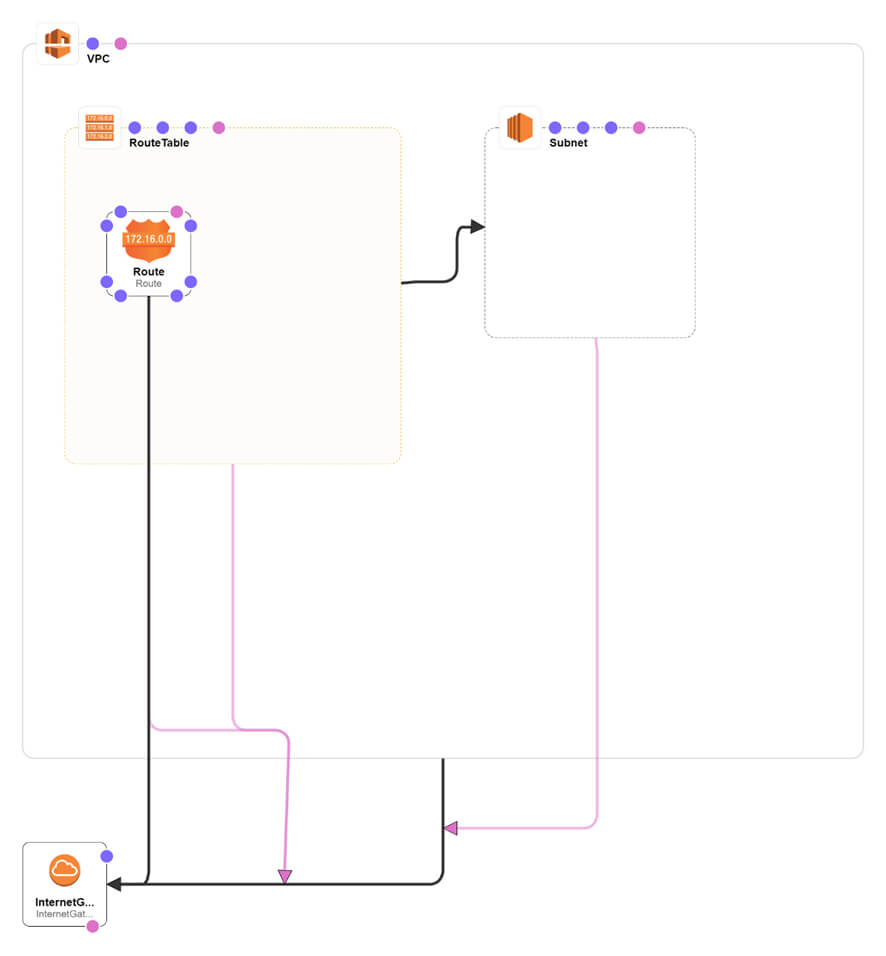
「vpc2.yaml」のテンプレートでは、「組み込み関数」と「リソース依存関係の定義」を使用していますので、補足説明します。
「組み込み関数」では「!Ref」を使用しています。「!Ref」を使用することで、テンプレート内で指定したリソースの値を参照することができます。
今回のテンプレートの「VPCGatewayAttachment」の「!Ref InternetGateway」では、アタッチ対象のインターネットゲートウェイを参照しています。
組み込み関数は多数用意されており、詳細は以下を参照してください。
参考:組み込み関数リファレンス
CloudFormationは、RefやGetAttなどの参照関係から多くの依存関係を自動的に判断します。明示的な参照だけでは作成順を判断できない場合に、DependsOnで依存関係を指定します。
VPC、インターネットゲートウェイ、VPCGatewayAttachmentを同じテンプレートで作成する場合、インターネットゲートウェイを利用するRouteなどはVPCGatewayAttachmentの完了後に作成する必要があります。そのため本例ではRouteに「DependsOn: VPCGatewayAttachment」を指定しています。RouteTableやSubnetはゲートウェイアタッチメント自体を必要としないため、DependsOnは指定していません。
公式ドキュメントにDependsOn属性が必要となるケースや設定例が掲載されています。
以下を参照してください。
参考:DependsOn属性
補足説明は以上です。実践を引き続き行います。
VPCの構成を変更するため、「更新する」をクリックします。
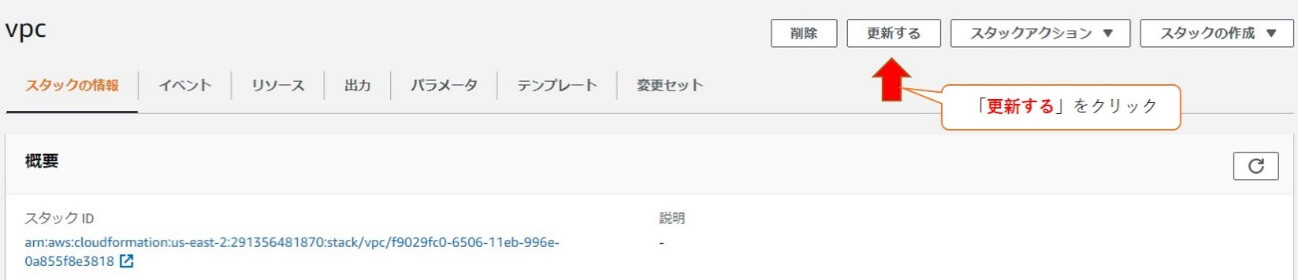
更新では、対象スタックで[更新]を選択し、[現在のテンプレートを置き換える]→[テンプレートファイルのアップロード]から「vpc2.yaml」を指定して進みます。
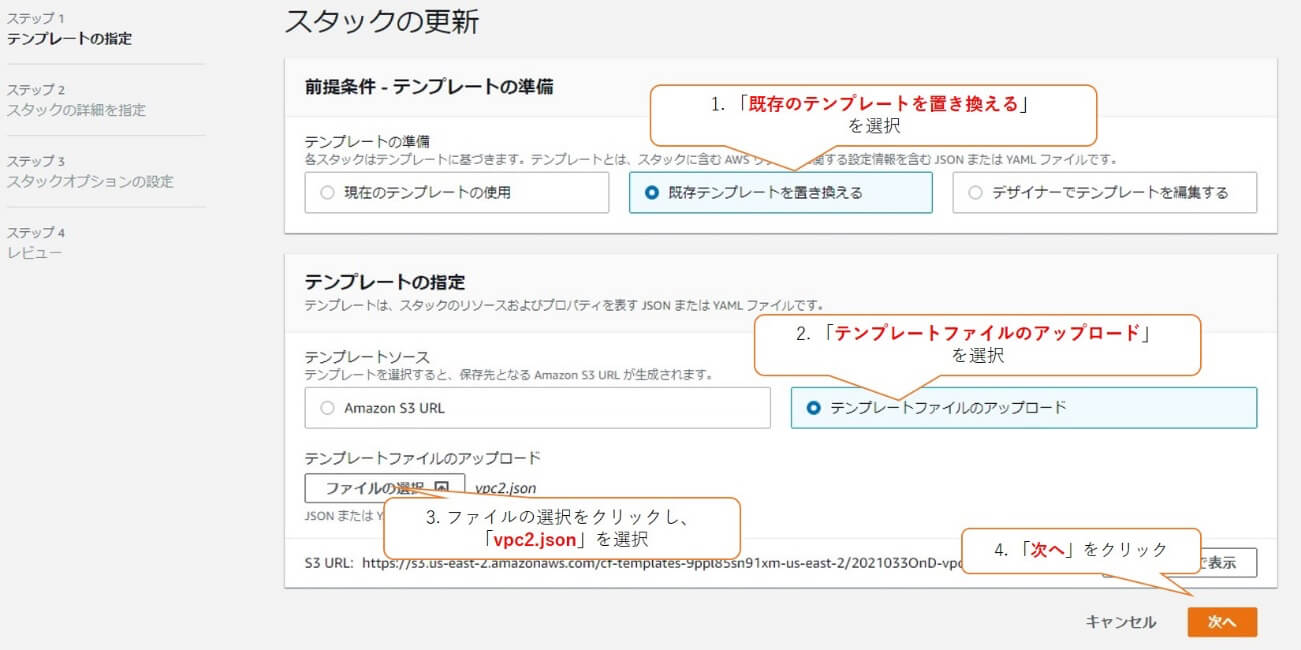
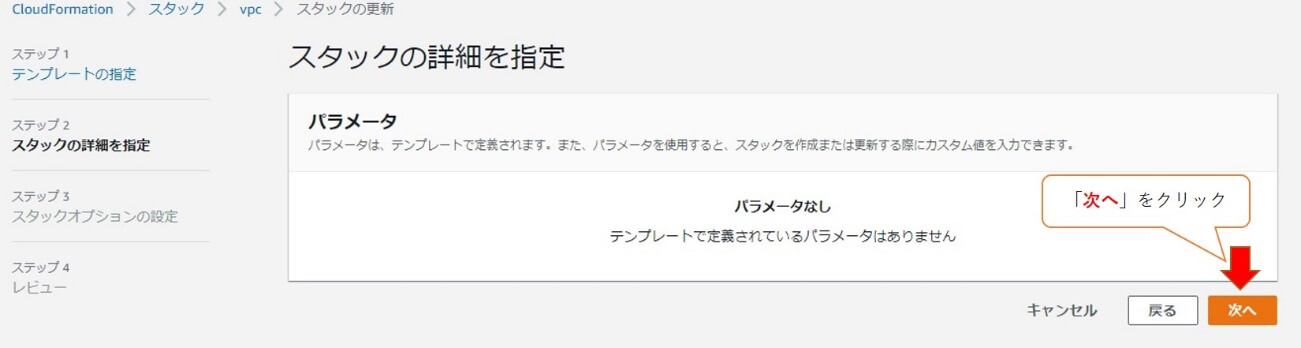
今回のテンプレートには入力パラメータがないため、そのまま次へ進みます。
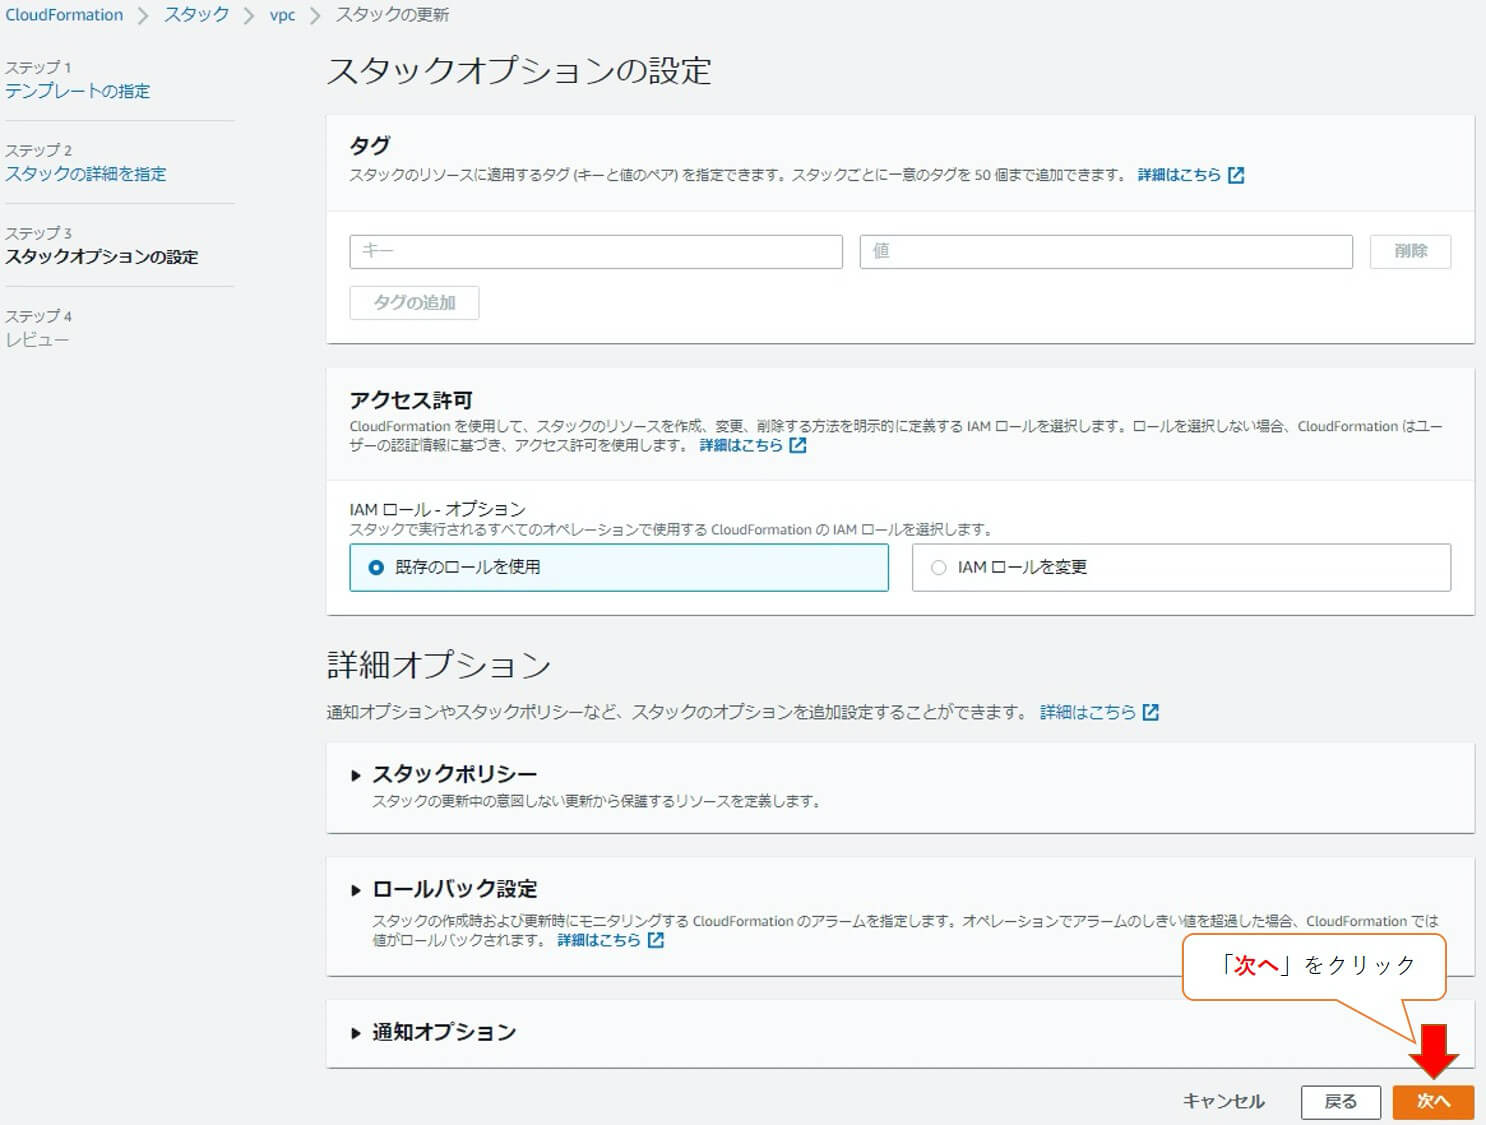
スタックオプションを確認し、必要に応じて設定を更新して次へ進みます。
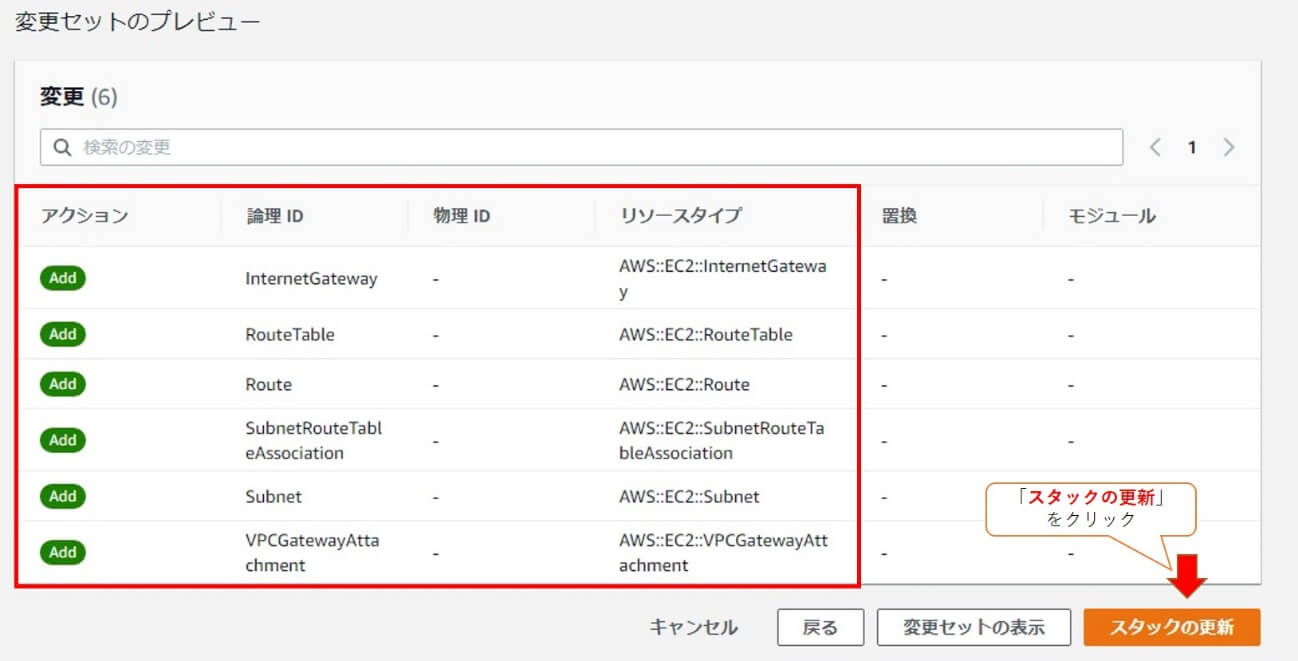
レビュー画面で変更内容を確認し、[送信](Submit)を選択して更新を実行します。
更新が完了すると、スタックのステータスが「UPDATE_COMPLETE」と表示されます。
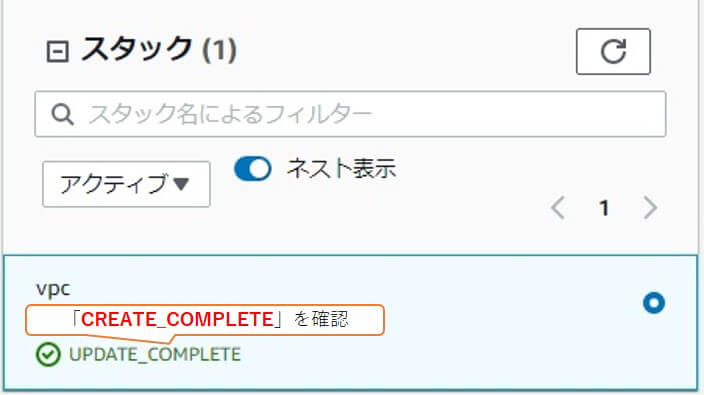
「UPDATE_COMPLETE」になったことを確認したら、[リソース]タブで追加・更新されたリソースを確認します。
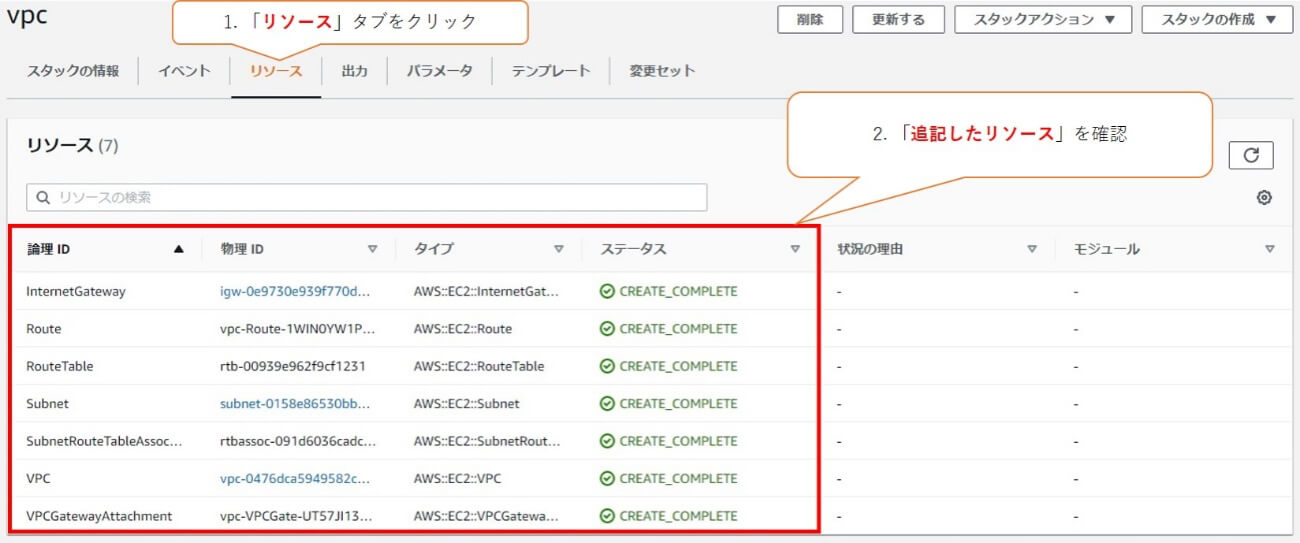
追記したリソースが確認でき、スタックの更新に成功しました。
実運用では、更新を直接実行する前に「変更セット」を作成し、追加・変更・削除されるリソースや、置換(Replacement)が発生する可能性を確認するのがおすすめです。リソースのプロパティによっては、更新時に物理リソースが再作成され、停止やデータ影響が発生する場合があります。
AWS CloudFormationを利用することのメリットとデメリットについて説明します。
AWS CloudFormationを利用すると、次のようなメリットがあります。
AWS CloudFormationを利用することには、次のようなデメリットがあります。
AWS CloudFormationのリソース作成上限については、次のページを参照してください。
https://docs.aws.amazon.com/ja_jp/AWSCloudFormation/latest/UserGuide/cloudformation-limits.html
AWS CloudFormationの運用方法についていくつかのパターンを解説します。
1つのシステムや、同じライフサイクルでまとめて変更するリソース群を、1つのテンプレート・1つのスタックとして管理する方法です。構成が比較的シンプルな小〜中規模環境に向いています。テンプレートが大きくなりすぎる場合は、分割を検討します。
機能ごとにテンプレートを分け、ルートスタックからネストされたスタックとして呼び出して管理する方法です。テンプレートを部品化しつつ、スタック階層全体を1つのまとまりとして運用したい場合に向いています。
ネットワーク、データベース、アプリケーションなどを個別のスタックとして分割し、それぞれ独立して更新・運用する方法です。担当チームや変更頻度、ライフサイクルが異なる大規模環境に向いています。一方で、スタック間の依存関係や共有値の管理が必要になります。
| 運用パターン | 向いているケース | メリット | 注意点 |
|---|---|---|---|
| 1テンプレート・1スタック | 小〜中規模、同時に変更する構成 | 構成がシンプルで理解しやすい | 大規模化するとテンプレートが肥大化しやすい |
| ネストされたスタック | 中〜大規模、部品化しつつ一括管理したい構成 | テンプレートを再利用・分割しやすい | 親子スタックの依存関係を意識する必要がある |
| 個別スタック | 大規模、担当や変更頻度が異なる構成 | 独立して更新・権限分離しやすい | クロススタック参照や共有値の管理が必要 |
個別スタック間で値を共有する場合は、提供側スタックのOutputsで値をExportし、利用側スタックでFn::ImportValueを使って参照できます。たとえば、ネットワークスタックで作成したサブネットIDを、アプリケーションスタックから参照できます。
Export名は同一アカウント・同一リージョン内で一意である必要があります。また、別スタックからImportされているExportは、Importを解除するまで削除や値の変更ができません。
AWS CloudFormationを安全かつ効率的に運用するため、次のポイントを意識しましょう。
本番環境など重要なスタックでは、更新前に変更セットを作成し、どのリソースが追加・変更・削除・置換されるかを確認します。変更セットは更新成功を保証するものではありませんが、意図しない置換や削除に気づくために有効です。
CloudFormation以外のコンソールやCLIからリソースを直接変更すると、テンプレートと実環境の状態がずれる「ドリフト」が発生します。ドリフト検出を利用して差分を確認し、テンプレートと実環境の整合性を保ちます。
通常のスタック更新で処理に失敗した場合、CloudFormationは変更をロールバックします。重要な環境ではCloudWatchアラームをロールバックトリガーとして設定し、更新後の監視結果に応じて自動的にロールバックする方法も検討できます。
デプロイ前に「aws cloudformation validate-template」で基本的な構文を確認し、cfn-lintでリソーススキーマや参照、ベストプラクティス上の問題を確認すると、早い段階で不備を見つけやすくなります。テンプレートはGitなどでバージョン管理し、レビュー可能な状態にしておくと安心です。
パスワードやAPIキーなどの機密情報はテンプレートへ直接埋め込まず、AWS Secrets ManagerやAWS Systems Manager Parameter Storeの動的参照を利用します。パラメータで扱う場合はNoEchoも活用しますが、NoEchoだけで機密情報の漏えいを完全に防げるわけではありません。
スタックの誤削除には終了保護、意図しない更新にはスタックポリシーを利用できます。データを保持したいリソースにはDeletionPolicyやUpdateReplacePolicyを検討し、スタック削除やリソース置換時の挙動を明示します。
手動変更はドリフトの原因になります。原則としてテンプレートを更新し、CloudFormation経由で変更する運用にそろえることで、構成管理の一貫性を保ちやすくなります。
CloudFormationを操作するユーザーやサービスロールには、必要なCloudFormation操作と、スタック内で作成・更新するAWSリソースへの必要最小限の権限を付与します。
参考:
AWS CloudFormationは、システム構築や変更の手間を減らし、同じ構成を再現しやすくするサービスです。AWSが提供するリソースプロバイダーを利用する場合、CloudFormation自体に追加料金はかかりませんが、作成したAWSリソースの利用料金は発生します。また、サードパーティーのリソースプロバイダーではハンドラーオペレーションに料金が発生する場合があります。複数環境の構築や継続的なインフラ管理を行う場合は、CloudFormationの導入を検討してみてください。
Amazon Web Services(AWS)は、米国その他の諸国における、Amazon.com, Inc.またはその関連会社の商標です。
NTT東日本なら貴社のクラウド導入設計から
ネットワーク環境構築・セキュリティ・運用まで
”ワンストップ支援”が可能です!
特に以下に当てはまる方はお気軽に
ご相談ください。
クラウドを熟知するプロが、クラウド導入におけるお客さまのLAN 環境や接続ネットワーク、
クラウドサービスまでトータルにお客さまのお悩みや課題の解決をサポートします。
相談無料!プロが中立的にアドバイスいたします
クラウド・AWS・Azureでお困りの方はお気軽にご相談ください。