Amazon Kendraとは? 簡単に検索システムを構築してみた
本コラムでは、Amazon Kendraのことをまだよく知らない初心者の方や、導入をご検討中の方向けに、サービスの概要や料金、基本的な使い方についてご紹介します。

こんにちは。今回はAWS初学者の方に向けて、EC2インスタンスへのSSH接続の手順と失敗した際の確認ポイントを解説します。
NTT東日本では、AWSなどクラウドに関するお役立ち情報をメールマガジンにて発信していますので、ぜひこちらからご登録ください。
目次:
普段オンプレミスのサーバを運用されている方でも、EC2インスタンスへのSSH接続する際にはAWS特有の設定・手順で躓いてしまうことも多いかと思います。
そこで今回はEC2インスタンスへのSSH接続する際の操作手順や接続失敗時に確認するポイントについて画像付きで解説していきます。
それでは早速見ていきましょう!
NTT東日本では、AWSなどクラウドに関するお役立ち情報をメールマガジンにて発信していますので、ぜひこちらからご登録ください。
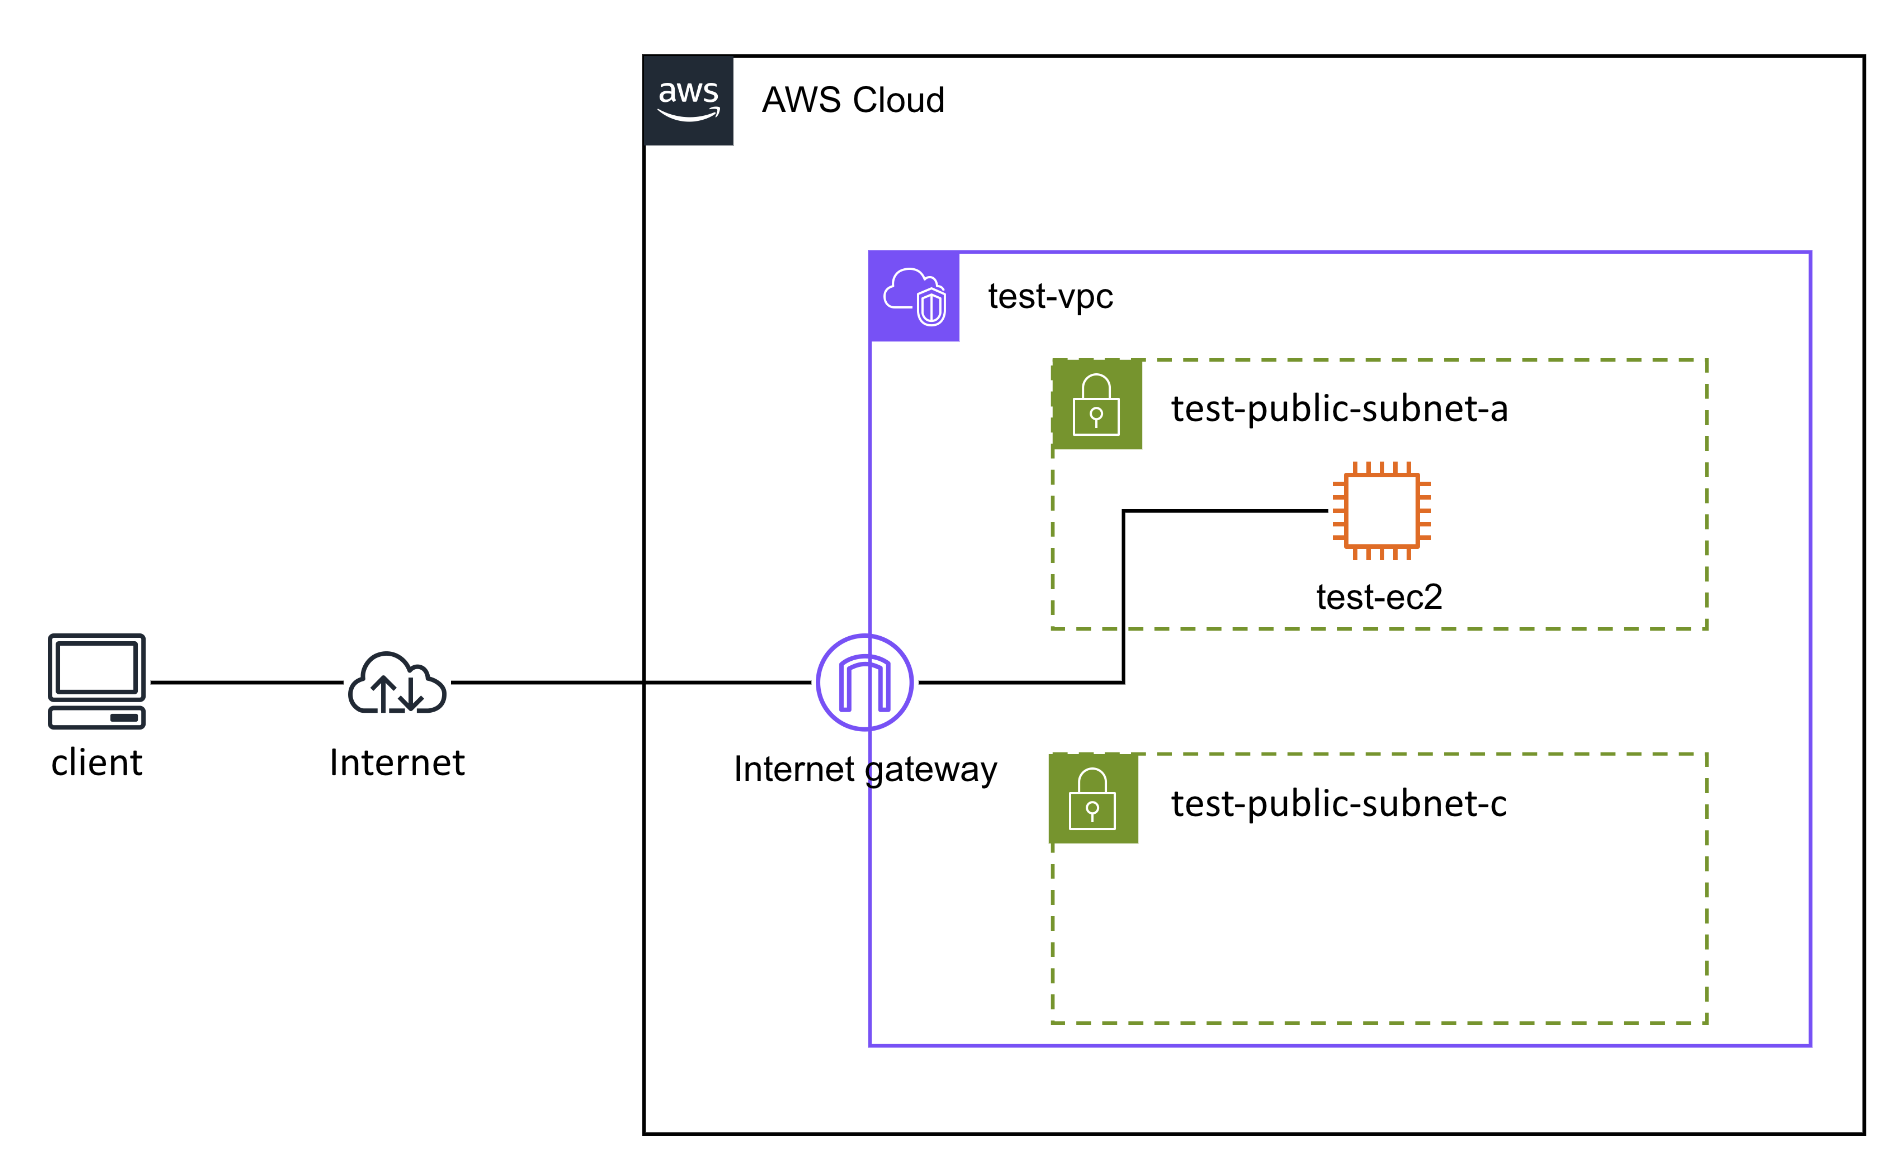
今回はパブリックサブネット(test-public-subnet-a)にEC2インスタンスを構築し、Tera Termを使用してインターネット経由でSSH接続します。
キーペアとはEC2インスタンスにSSH接続する際に必要な秘密鍵のことです。キーペアはEC2インスタンスの作成時に選択するため、事前に作成する必要があります。
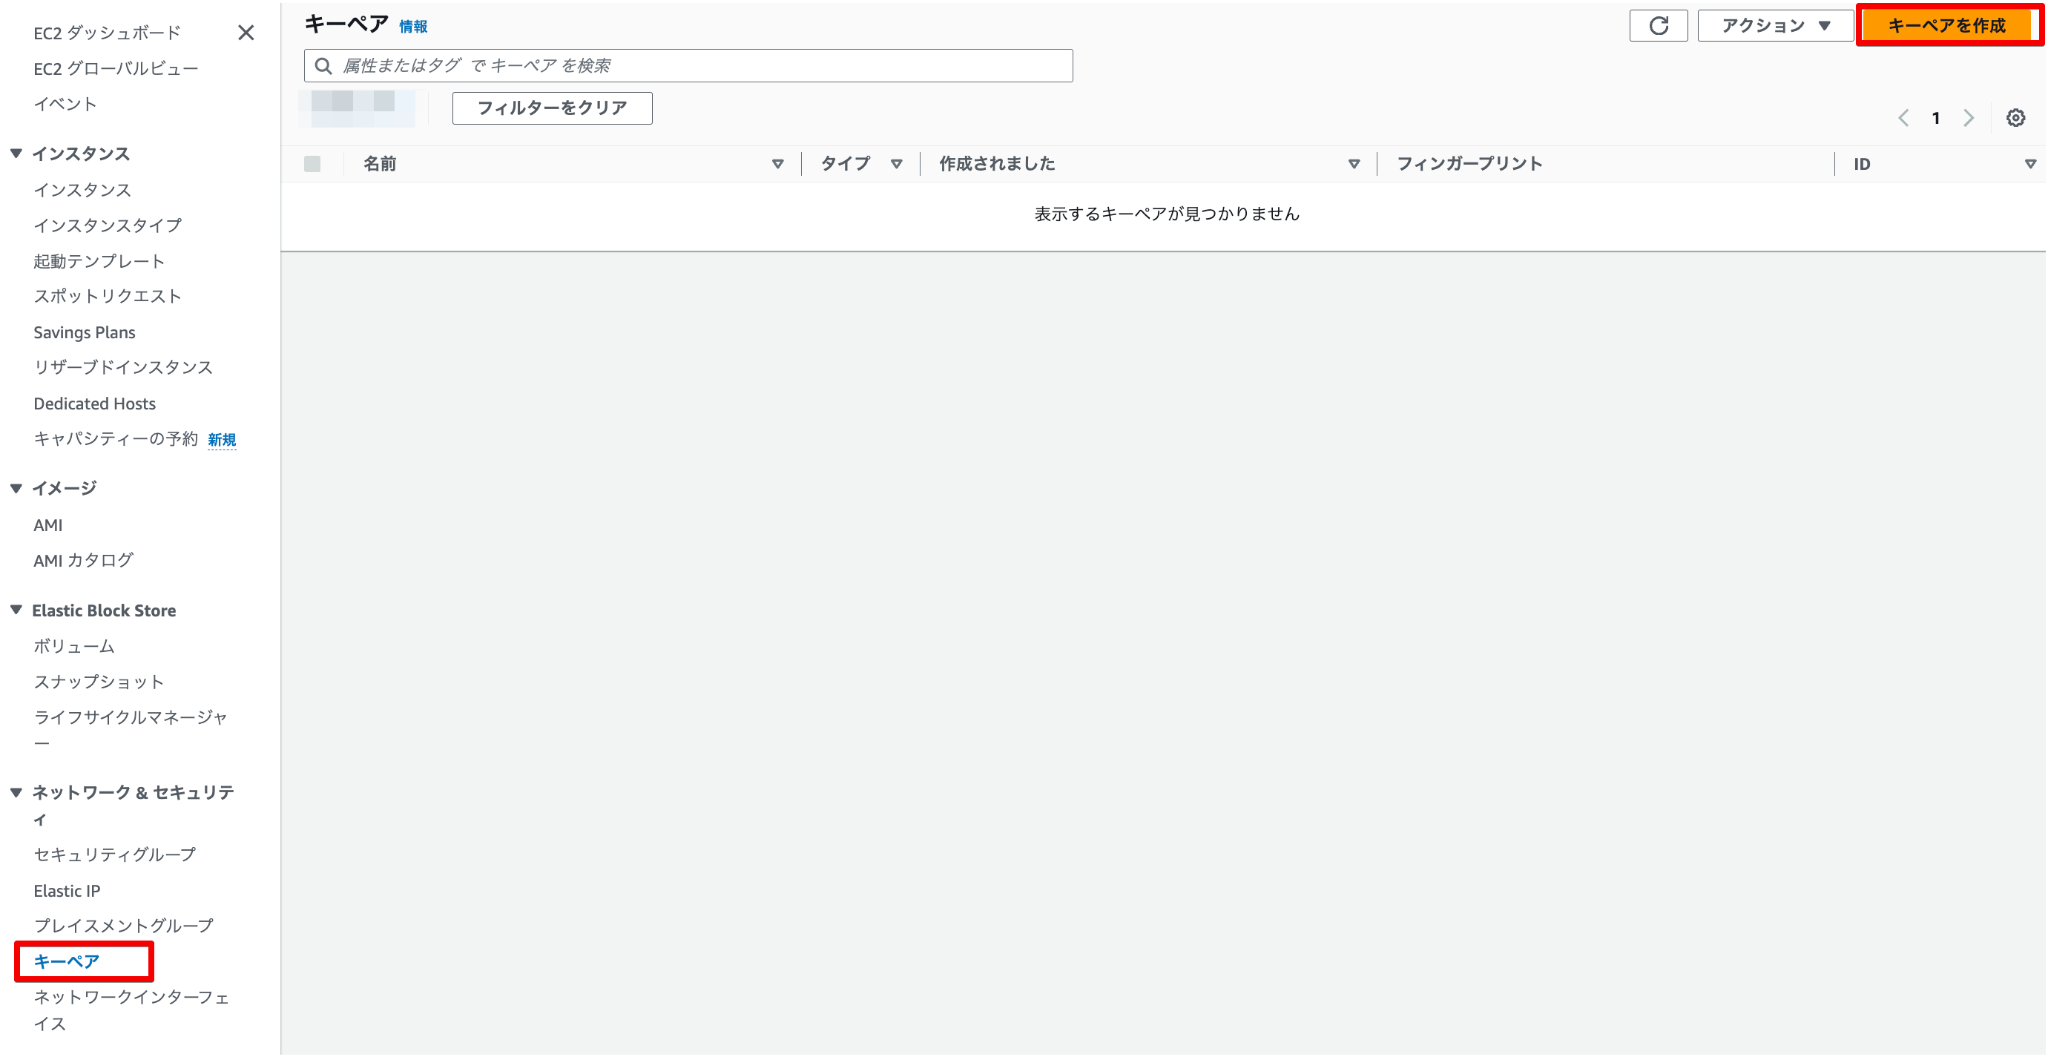
EC2コンソールから左ペインの「キーペア」を押下します。「キーペアを作成」を押下します。
任意のキーペア名を入力し、以下はデフォルトの設定として「キーペアを作成」を押下します。
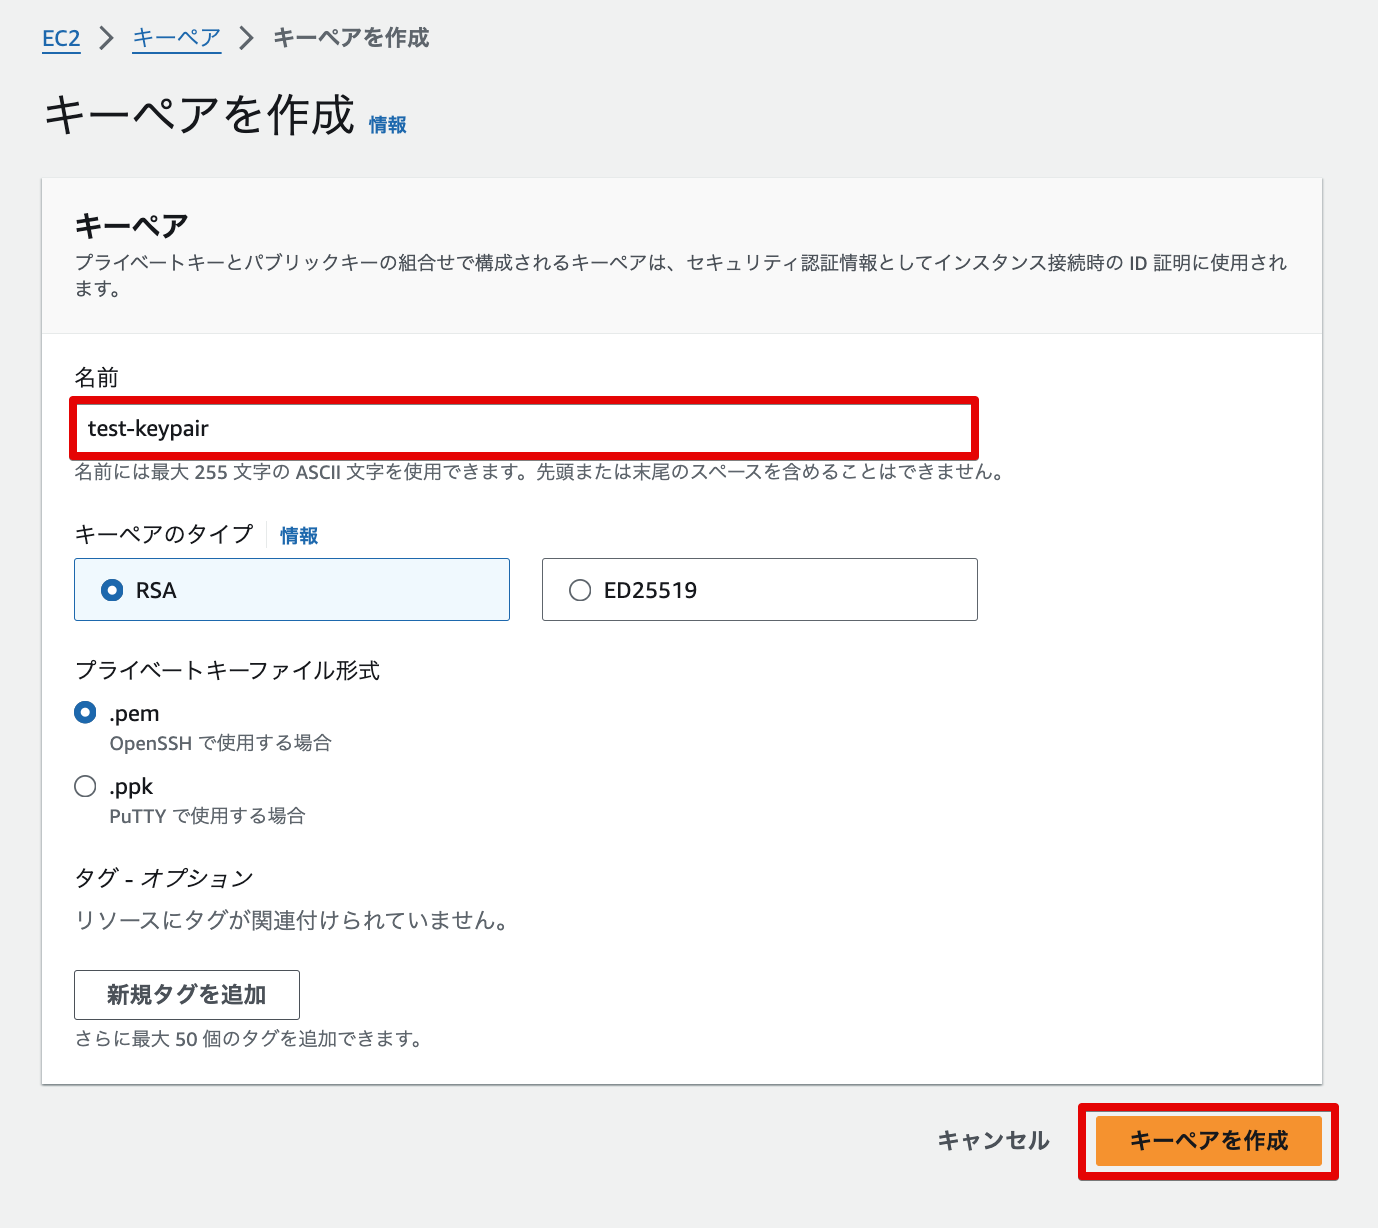
作成が完了するとローカルにキーペア(.pemファイル)がダウンロードされるため、大切に保管しておきましょう。
セキュリティグループとはVPC(AWSネットワーク)上で通信制御をするファイアウォール機能であり、EC2インスタンスなどにアタッチすることで使用します。セキュリティグループは通信プロトコル単位やIP単位などで通信を制御するため、今回は接続元IPアドレスからのSSHトラフィックを許可する設定を実施します。
キーペアと同様にEC2インスタンスの作成時に選択するため、事前に作成する必要があります。
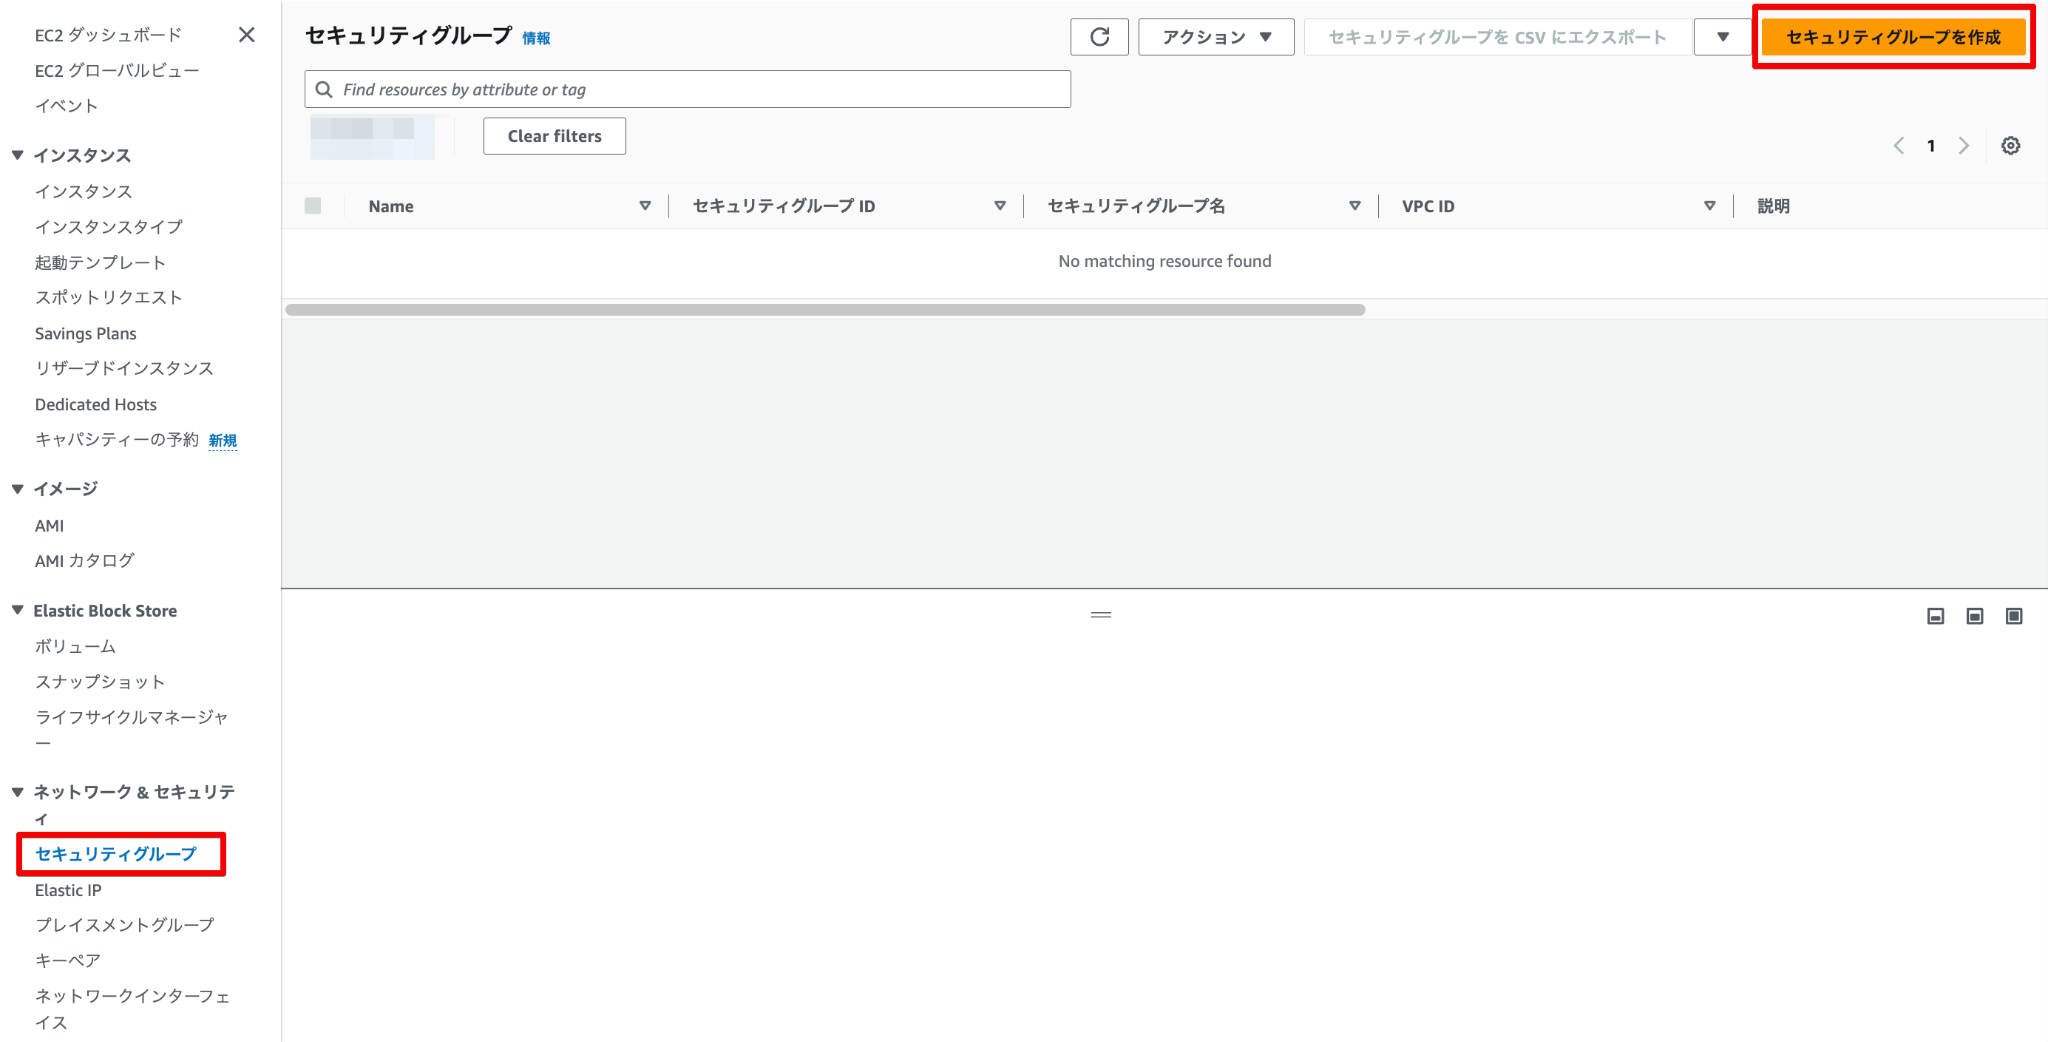
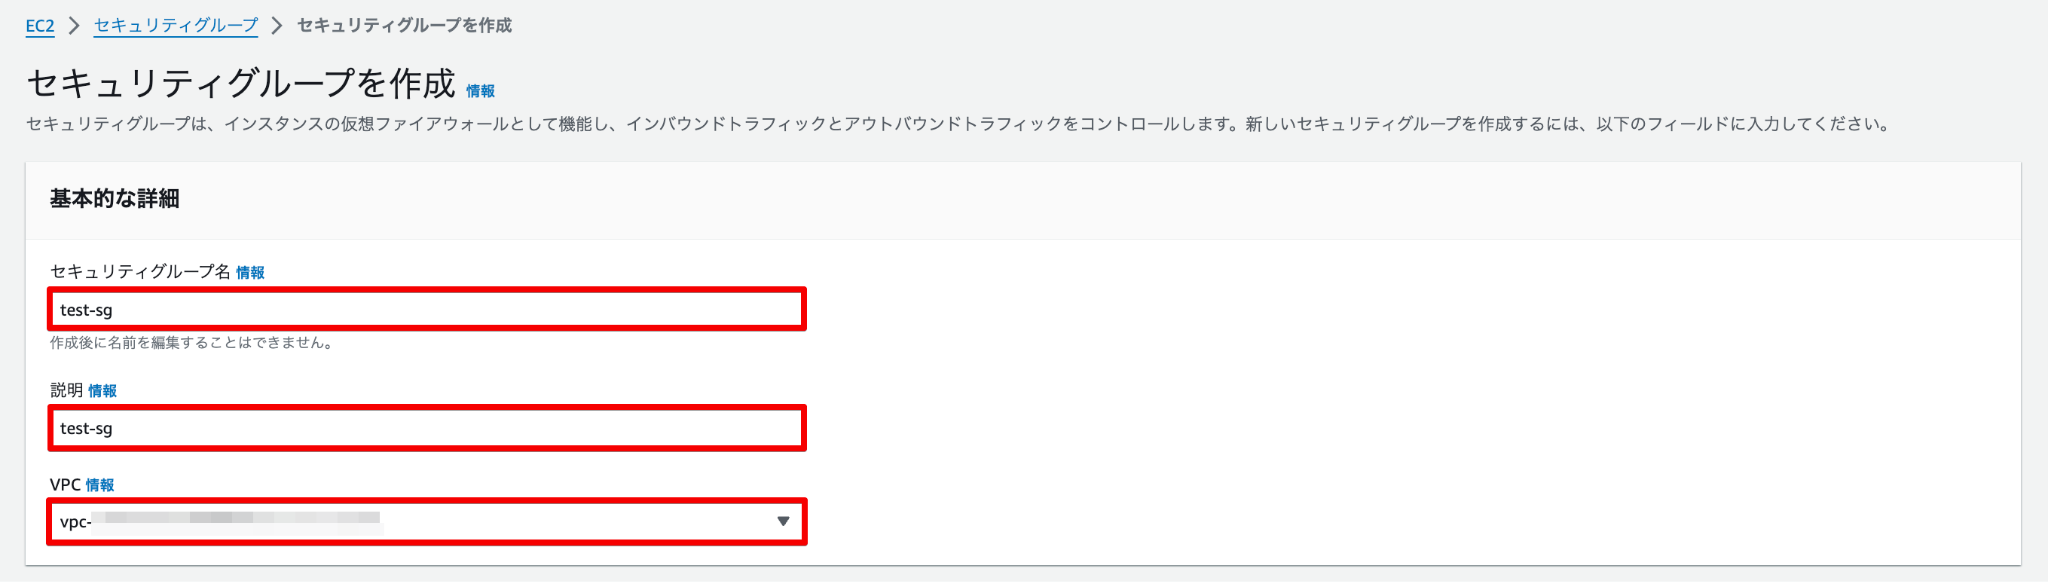
EC2コンソールから左ペインの「セキュリティグループ」を押下します。「セキュリティグループを作成」を押下します。
任意のセキュリティグループ名、説明を入力します。対象のVPCを選択します。
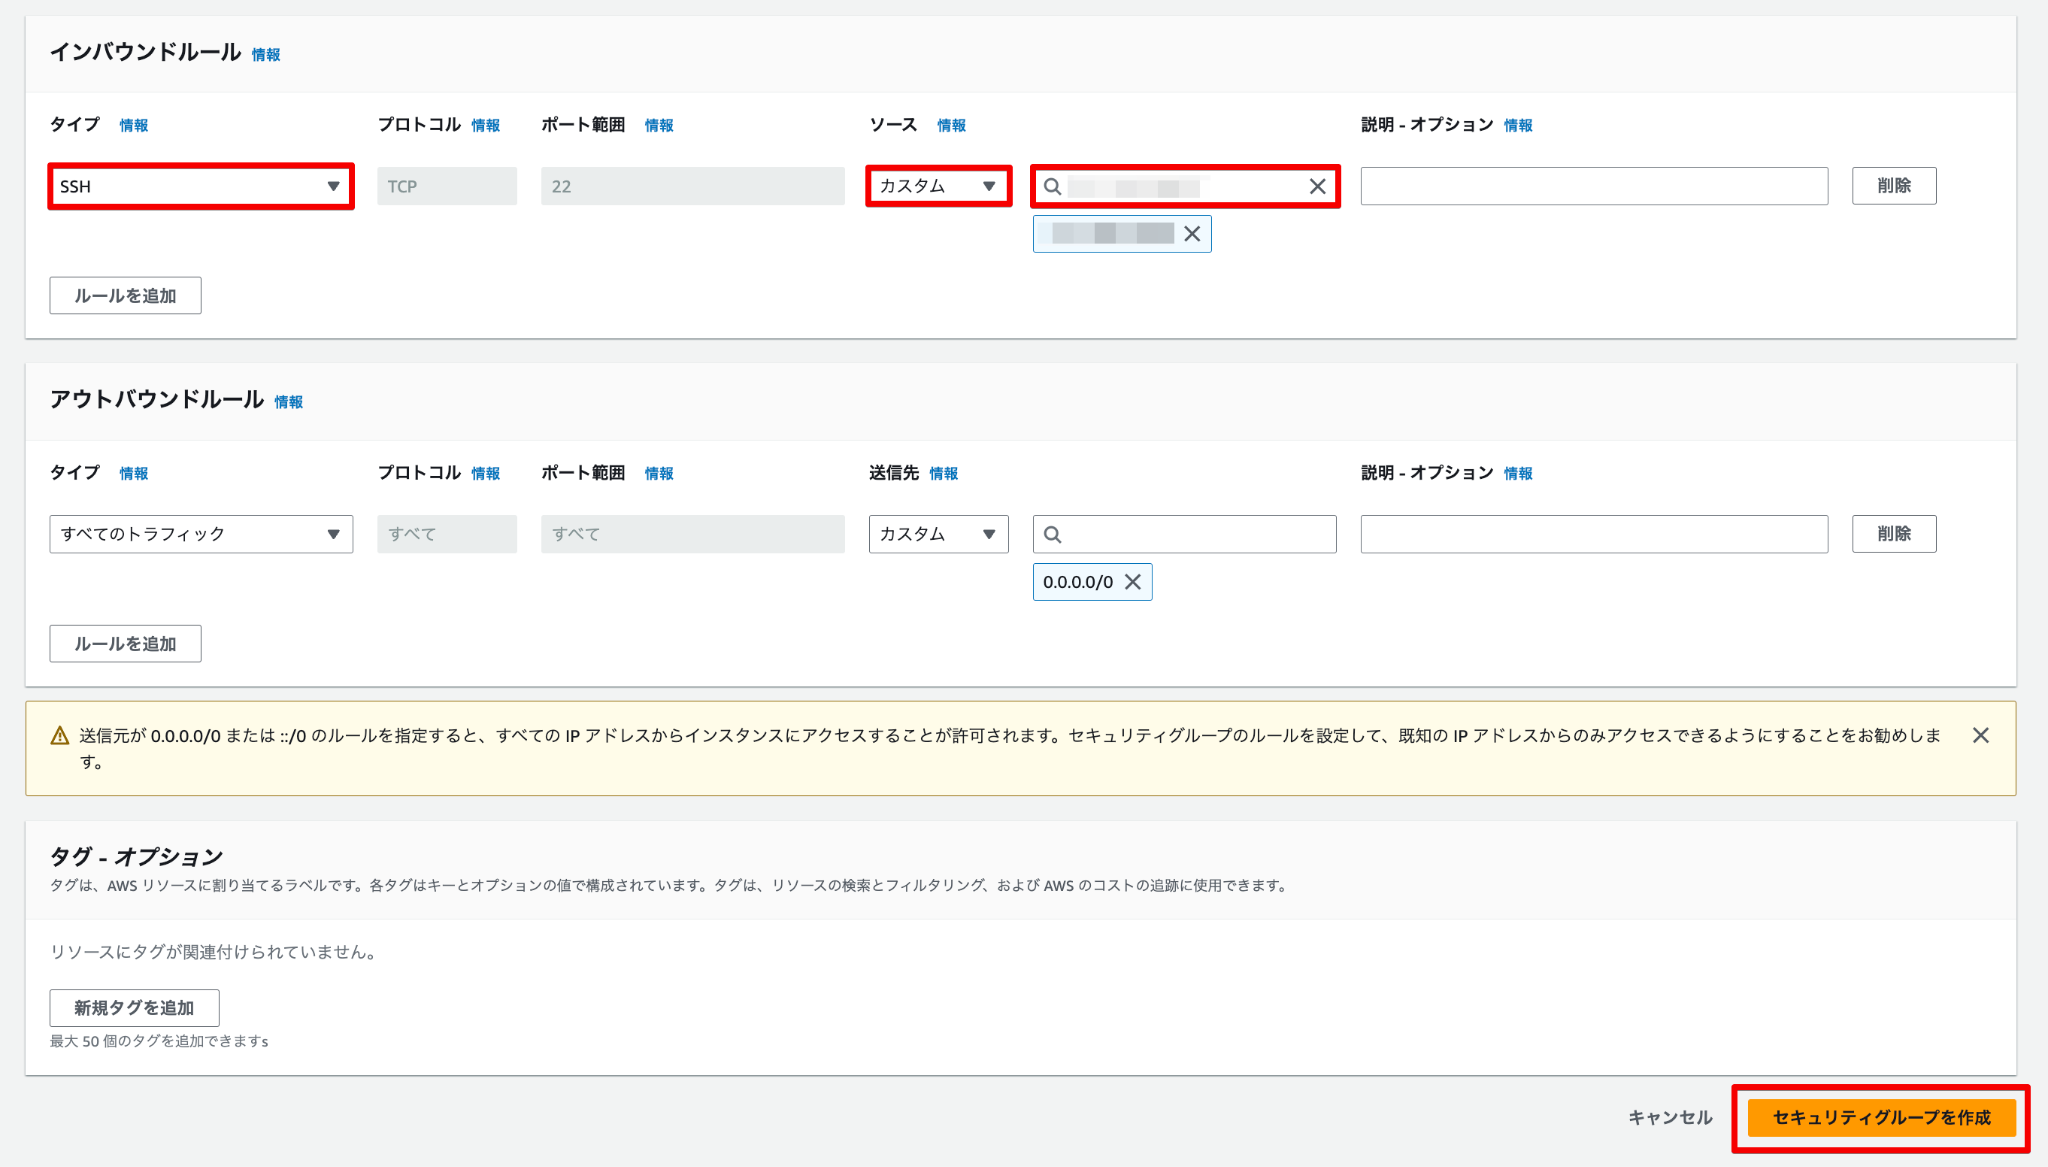
インバウンドルールのタイプはSSHを選択します。その結果、プロトコル・ポート範囲はそれぞれTCP・22で固定されます。
ソースはカスタムを選択し、操作端末で使用しているパブリックIPアドレスを記載します。
アウトバウンドルールはデフォルトのままとして、「セキュリティグループを作成」を押下します。
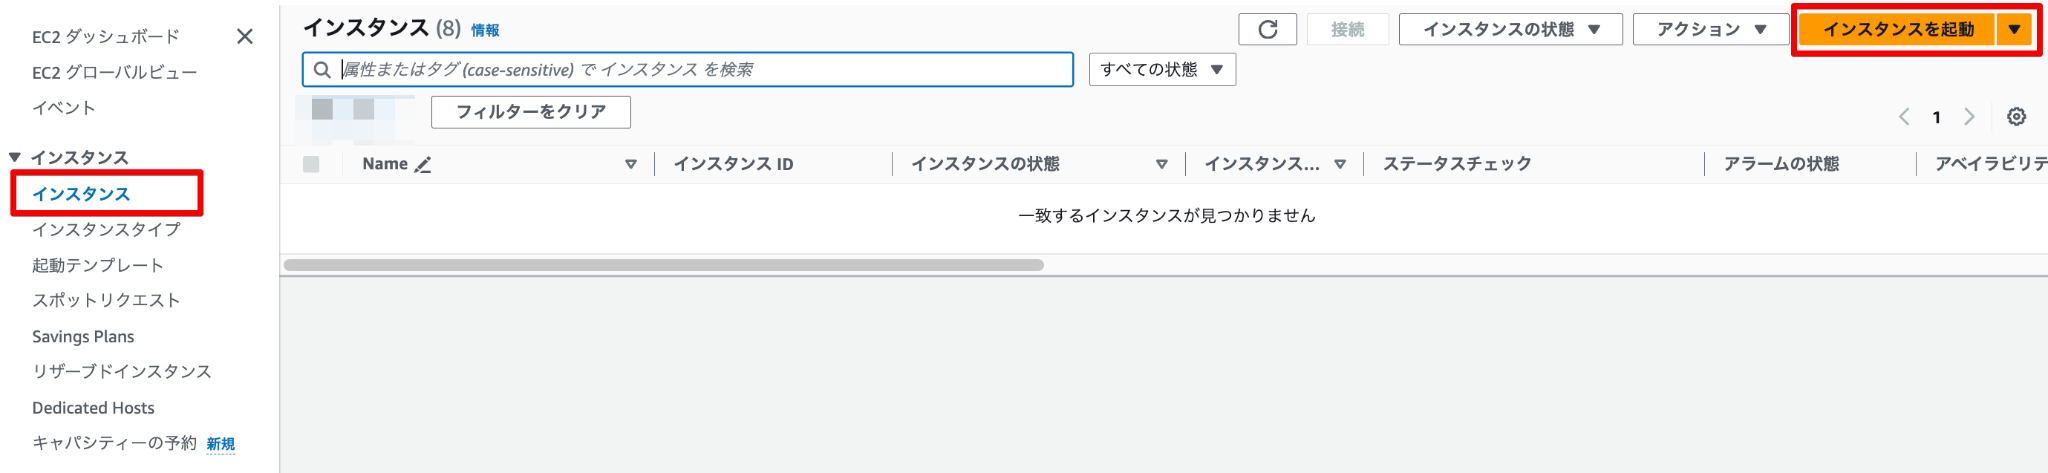
キーペアとセキュリティグループの用意ができたら、インスタンスを作成していきます。
EC2コンソールから左ペインの「インスタンス」を押下し、「インスタンスを起動」を押下します。
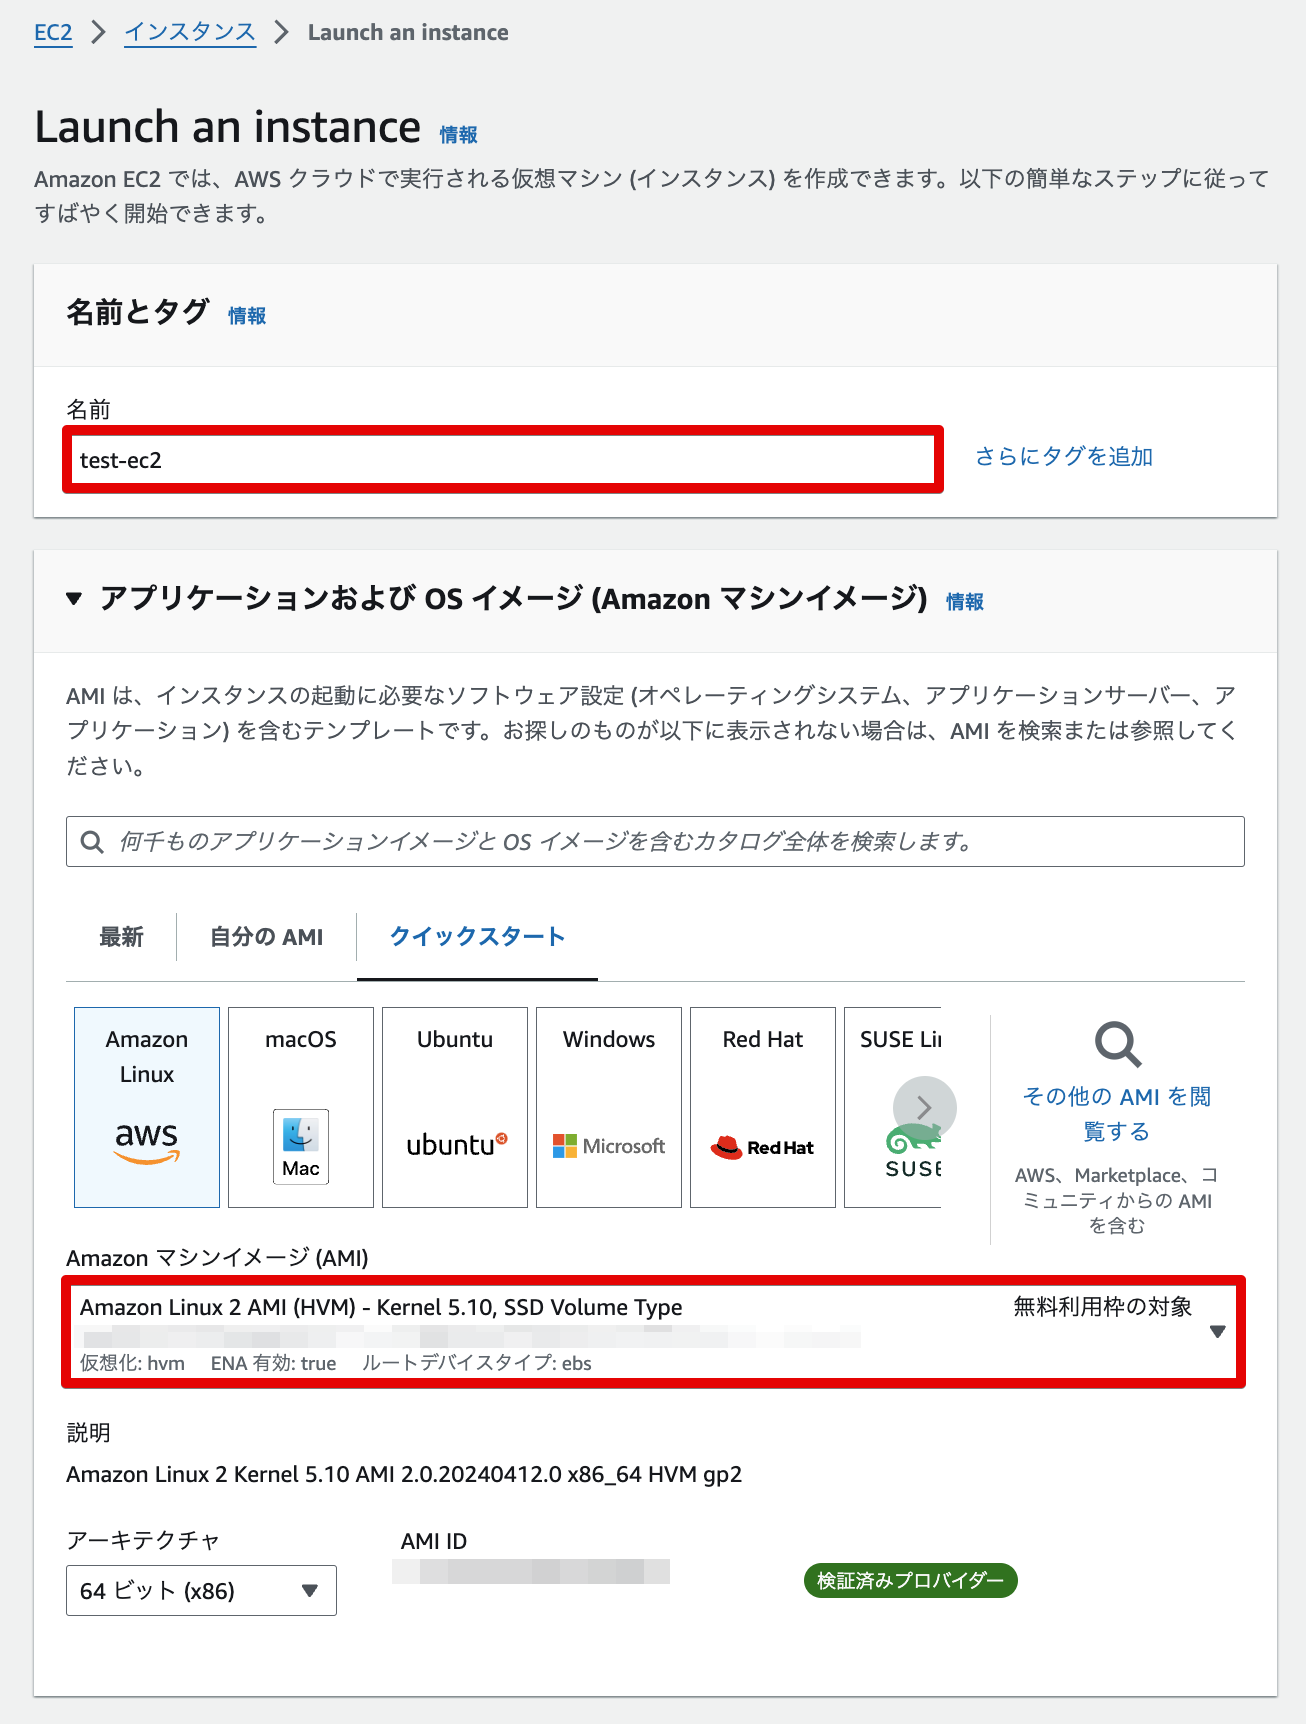
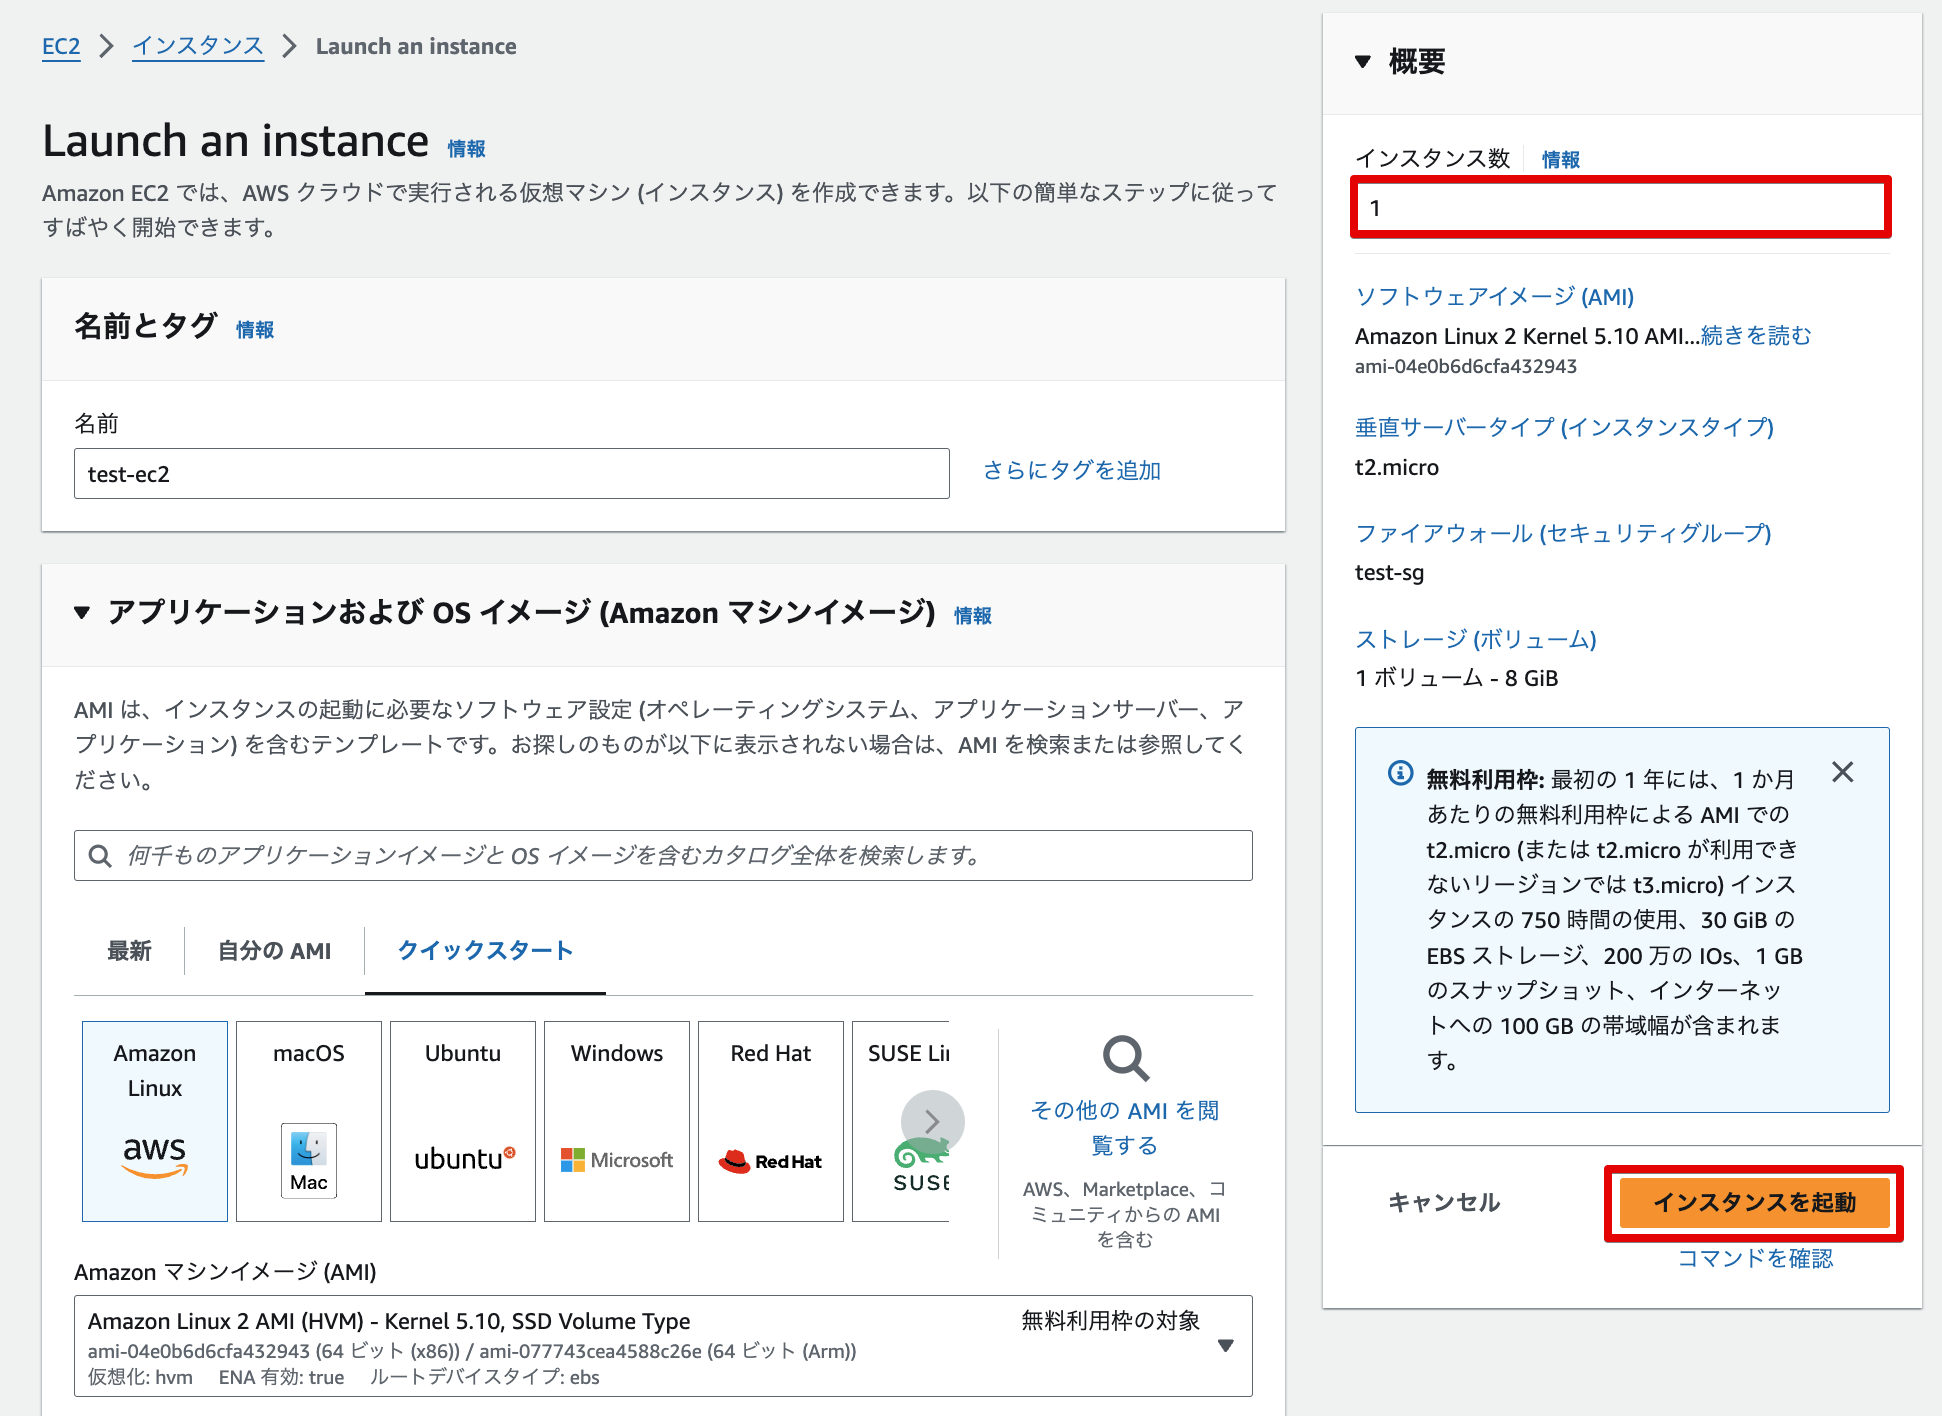
名前は任意のインスタンス名を入力します
Amazonマシンイメージ(AMI)は無料利用枠の対象となっているAmazon Linux 2を選択します。
インスタンスタイプは任意のインスタンスタイプを選択します。
キーペアは先ほど作成したキーペア(test-keypair)を選択します。
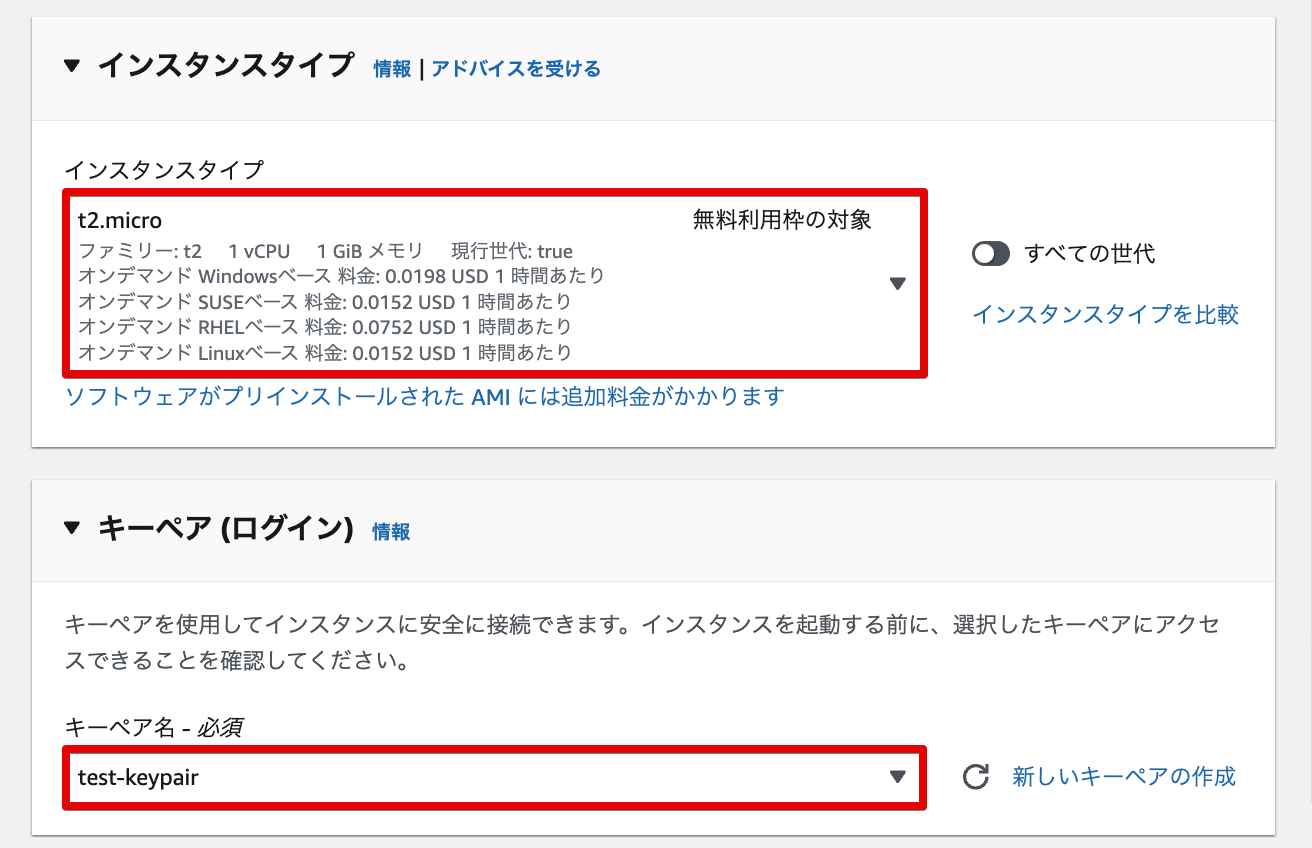
ネットワーク設定はデフォルトではデフォルトVPCが設定されているため、「編集」を押下します。
対象のVPC(test-vpc)、サブネット(test-public-subnet-a)を選択していきます。
パブリックIPの自動割り当ては「有効化」にします。有効化することで作成されたインスタンスにパブリックIPアドレスが自動的に付与されます。
ファイアウォール(セキュリティグループ)は「既存のセキュリティグループを選択する」を選択し、先ほど作成したセキュリティグループ(test-sg)を選択します。
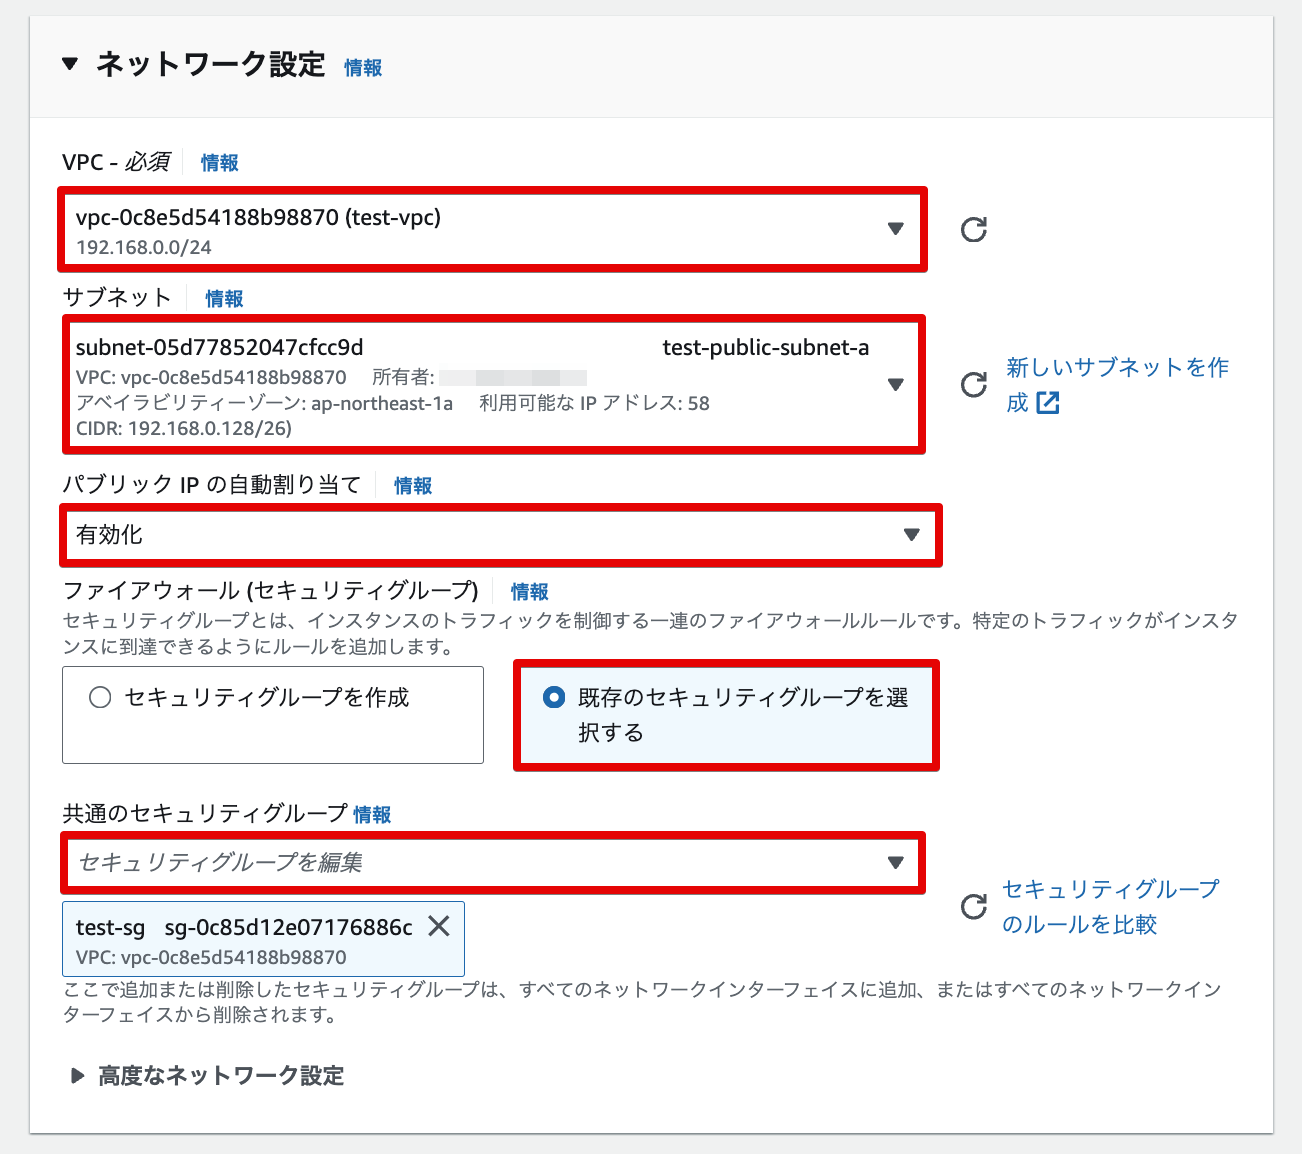
以降の「ストレージを設定」「高度な詳細」は全てデフォルトの設定とします。
右側の概要のインスタンス数が1になっていることを確認し、「インスタンスを起動」を押下します。
NTT東日本では、AWSなどクラウドに関するお役立ち情報をメールマガジンにて発信していますので、ぜひこちらからご登録ください。
Tera TermとはWindowsプラットフォームで動作する無料のリモートログオンクライアントで、ネットワークを経由して他のコンピュータ(主にサーバ)に接続し、遠隔操作するために使用されます。
インストールはこちらの公式ページから行います。
※本記事ではインストール手順は割愛します。
参考:https://teratermproject.github.io/
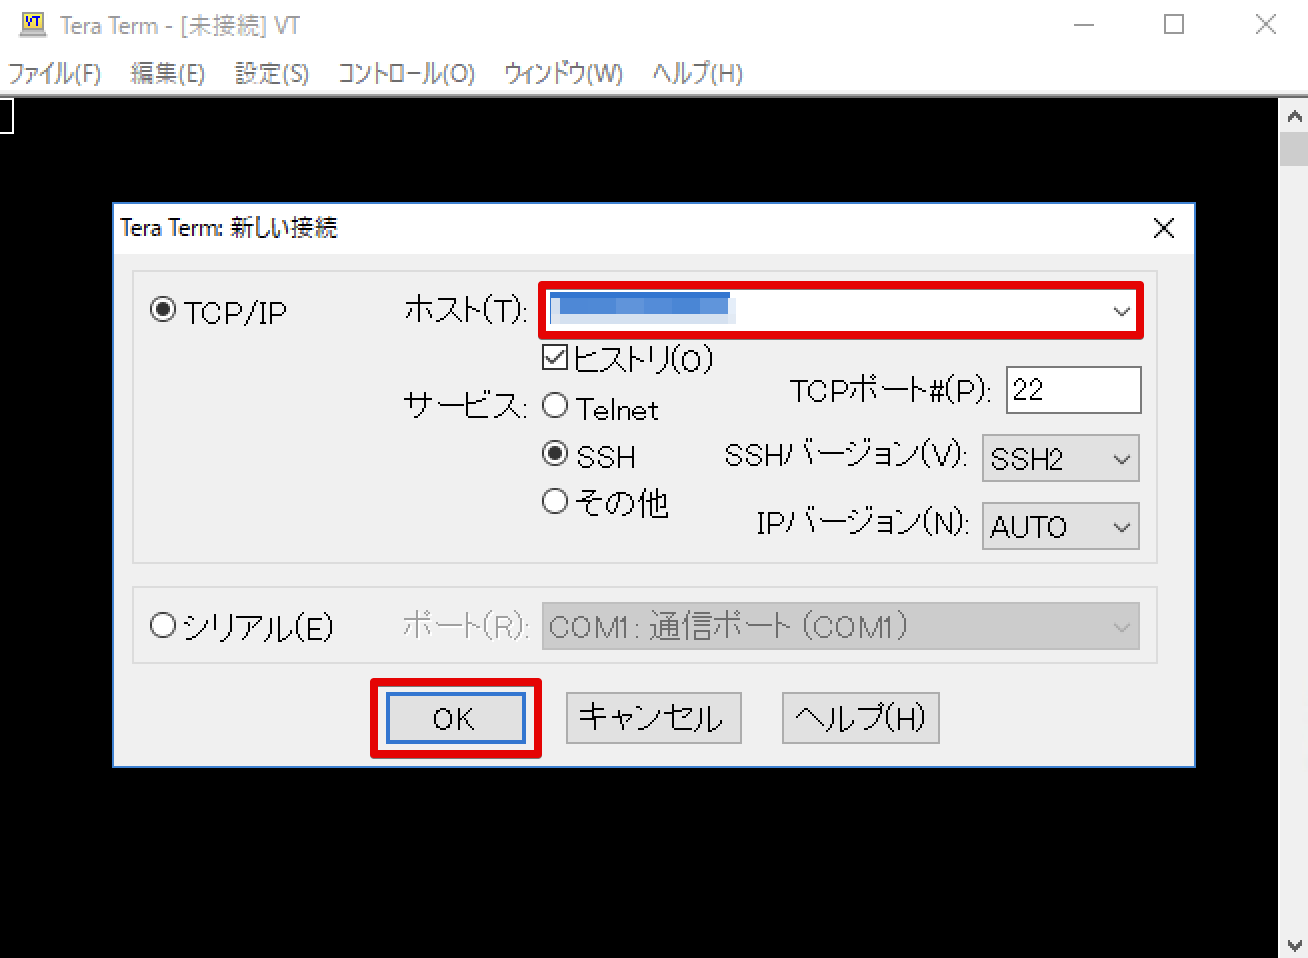
Tera Termを起動します
ホストに対象インスタンスのパブリックIPアドレスを入力し、「OK」を押下します。
※セキュリティ警告の画面が表示された場合はデフォルトのまま「続行」を押下します。
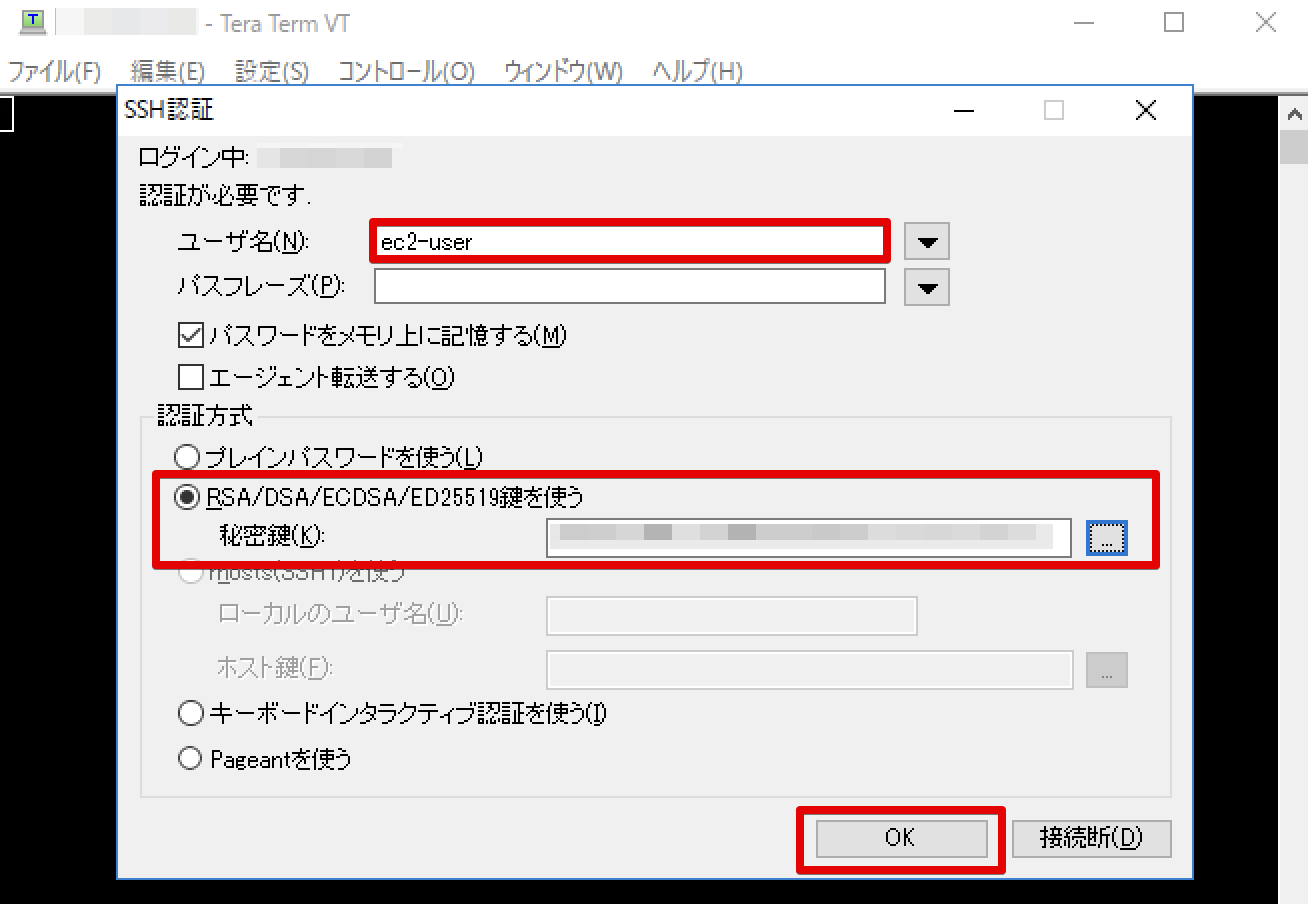
ユーザー名は「ec2-user」と入力します。
認証方式はキーペアを使用するため「RSA/DSA/ECDSA/ED25519鍵を使う」を選択し、秘密鍵には先ほどローカルにダウンロードしたキーペア(test-keypair.pem)を選択します。
「OK」を押下します。
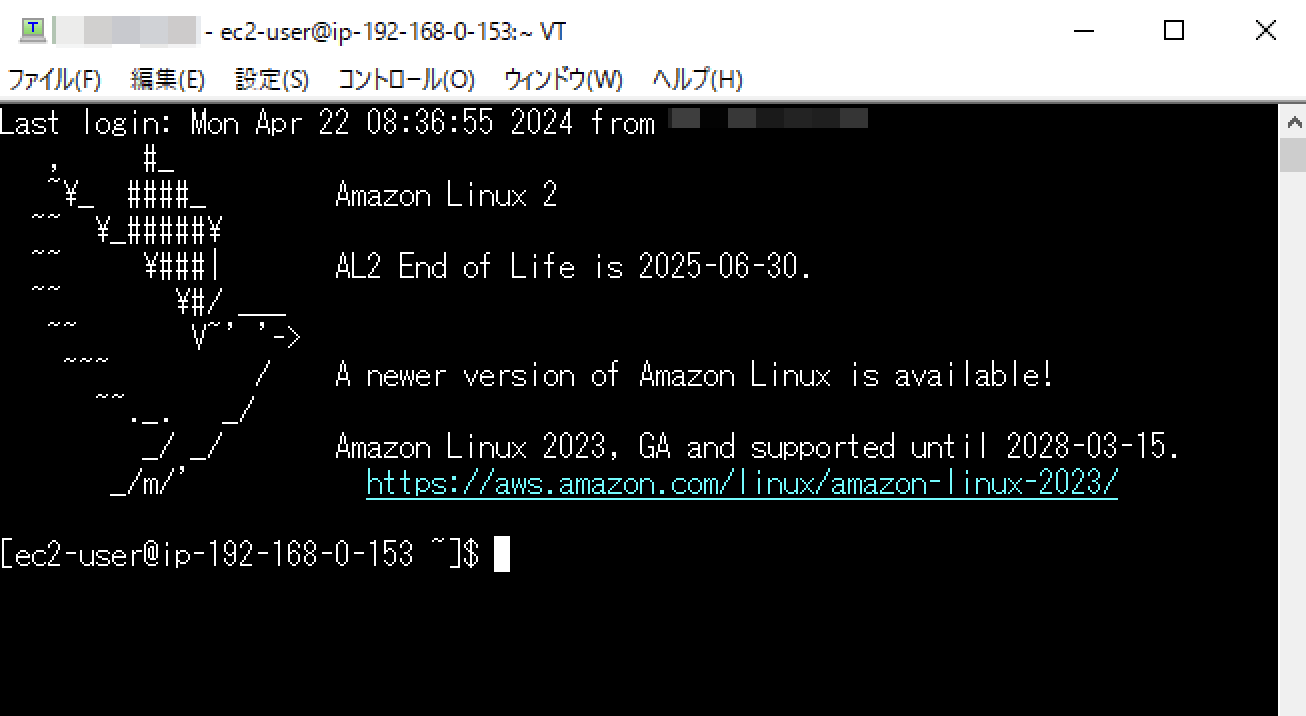
インスタンスへの接続が成功した場合はこのような画面が表示されます。
NTT東日本では、AWSなどクラウドに関するお役立ち情報をメールマガジンにて発信していますので、ぜひこちらからご登録ください。
ここからはEC2インスタンスへのSSH接続でエラーが発生した際にまず確認するポイントを解説していきます。順番に見ていきましょう。
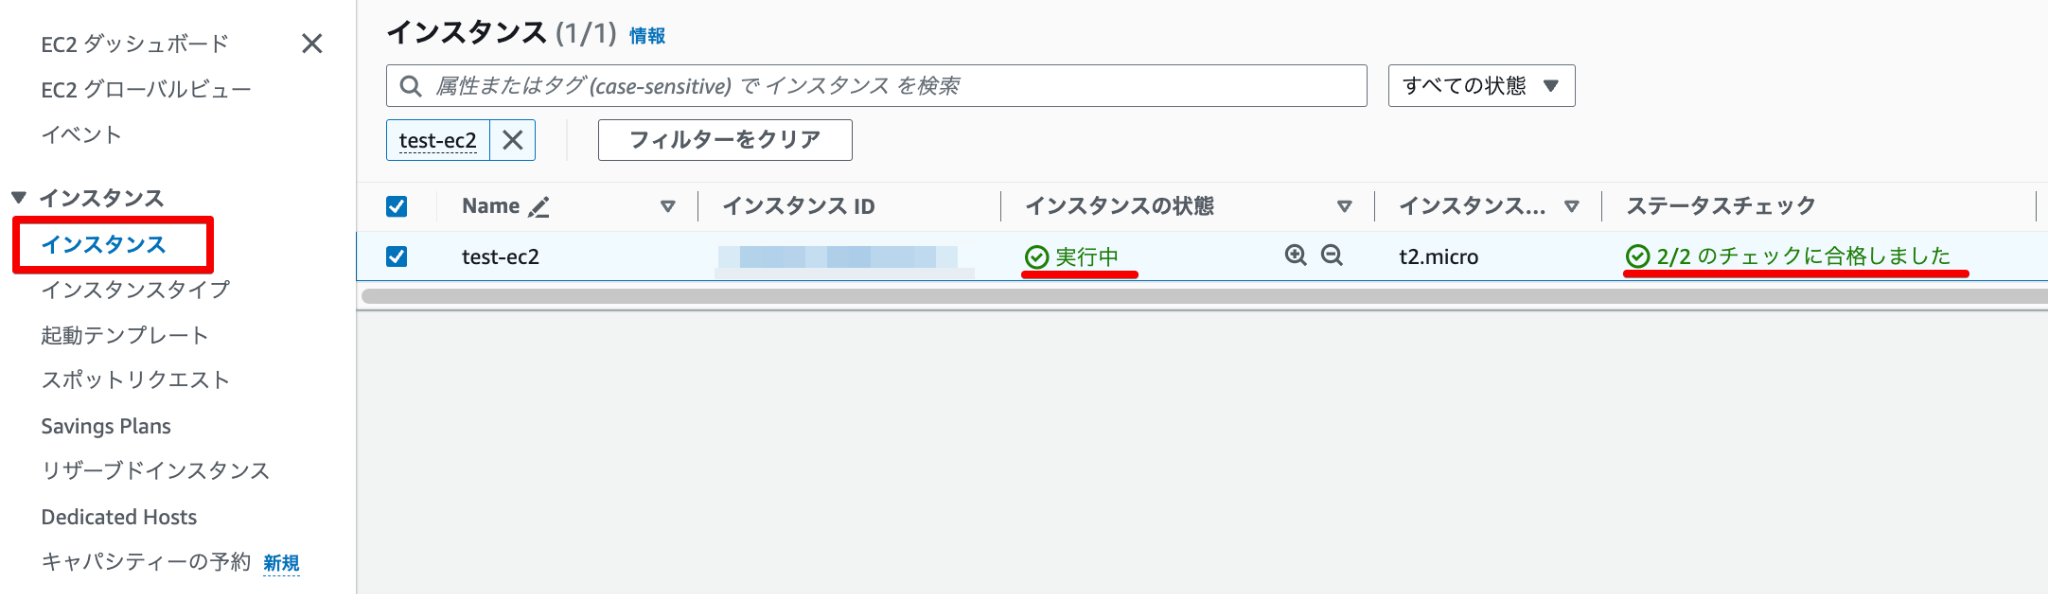
オンプレミスと同様、EC2インスタンスへのSSH接続をするためには対象インスタンスが起動中である必要があります。
確認方法:左ペインの「インスタンス」を押下し、対象インスタンスの「インスタンスの状態」が「実行中」となっていること、また「ステータスチェック」が「2/2 のチェックに合格しました」となっていることを確認します。
インターネット経由でパブリックサブネットのEC2インスタンスにSSH接続するためには、対象インスタンスにパブリックIPアドレスが付与されている必要があります。
確認方法:左ペインの「インスタンス」を押下し、対象インスタンスを選択します。下部に表示される詳細のパブリックIPv4アドレスにパブリックIPアドレスが記載されているかを確認します。
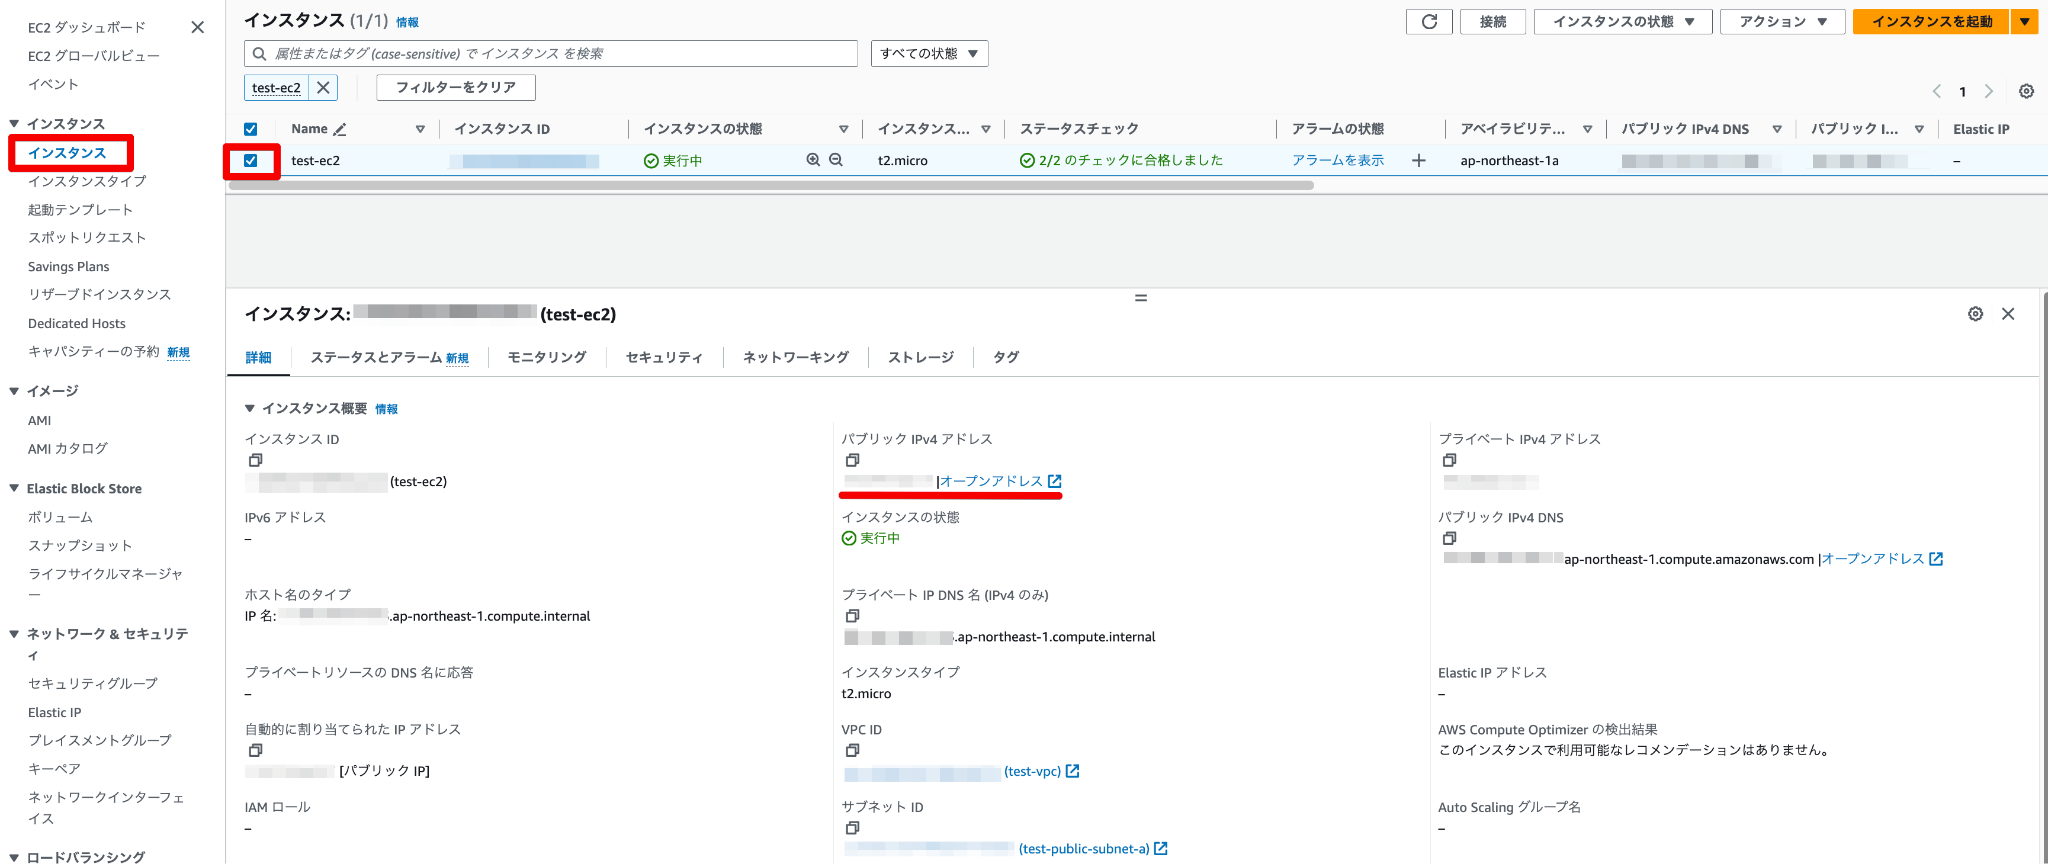
TeraTermを使用しインターネット経由でEC2インスタンスに接続する際、TeraTermの「ホスト」には対象インスタンスのパブリックIPアドレスを入力する必要があります。誤ってプライベートIPアドレスや別のパブリックIPアドレスを入力していないか確認します。
確認方法:パブリックIPアドレスの確認方法としては左ペインの「インスタンス」を押下し、対象インスタンスを選択します。下部に表示される詳細の「パブリックIPv4アドレス」を確認します。
今回ご紹介した手順外の設定となりますが、ルートテーブルにインターネットに抜けるためのルートが設定されていない場合、インターネットを経由したSSH接続はできません。
確認方法:VPCのコンソールを開き、左ペインの「ルートテーブル」を押下します。対象ルートテーブルを選択し、下部に表示される画面の「ルート」タブを押下します。「ルート」に以下のルートが表示されているか確認します。
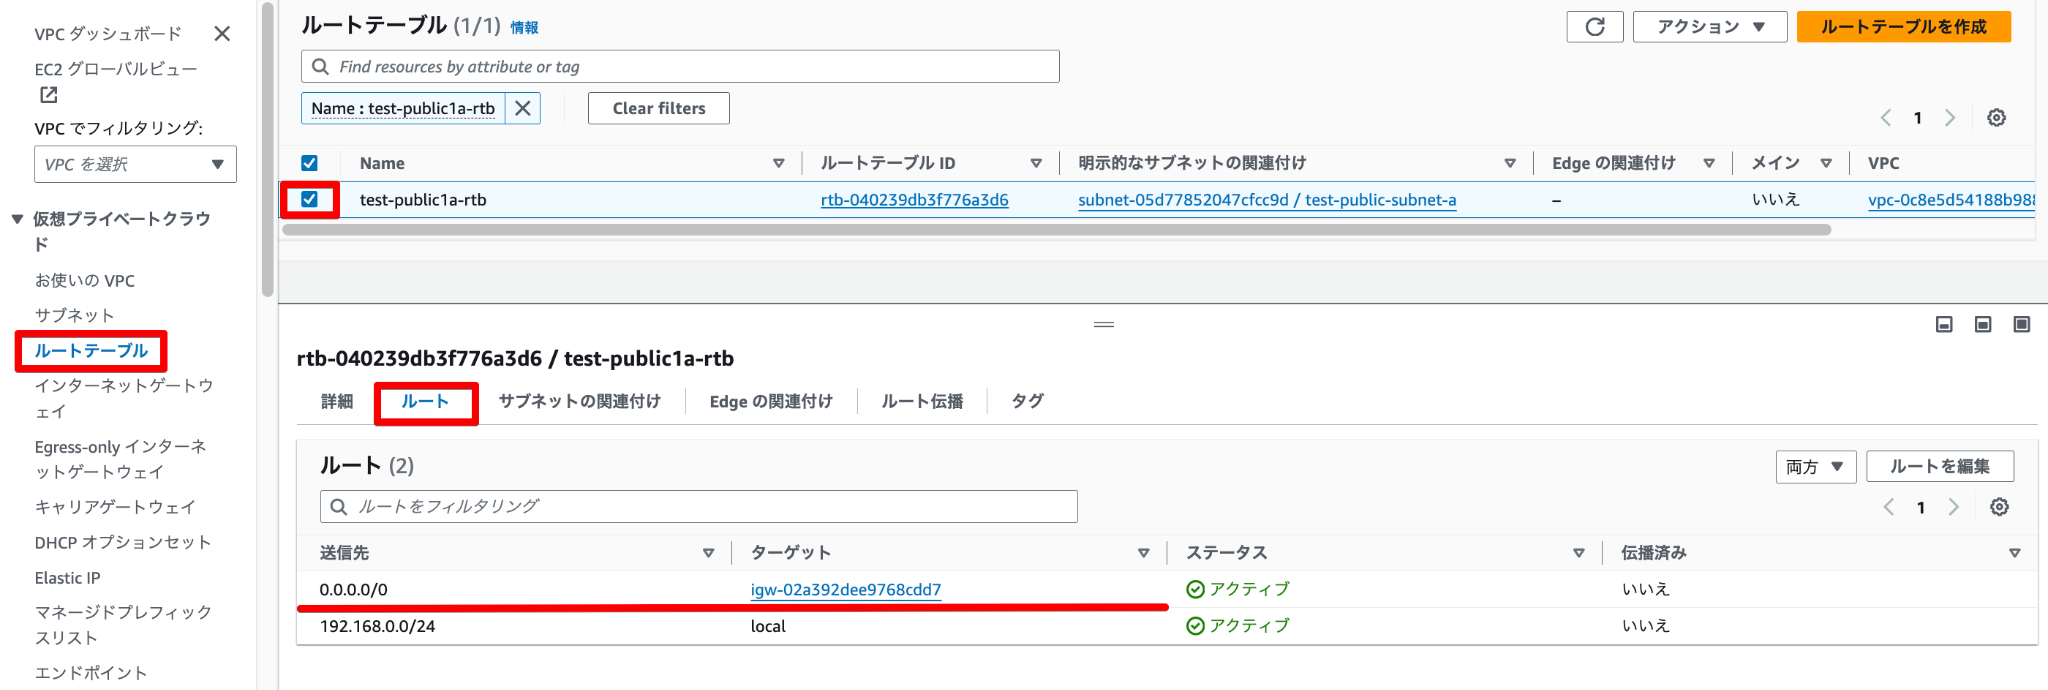
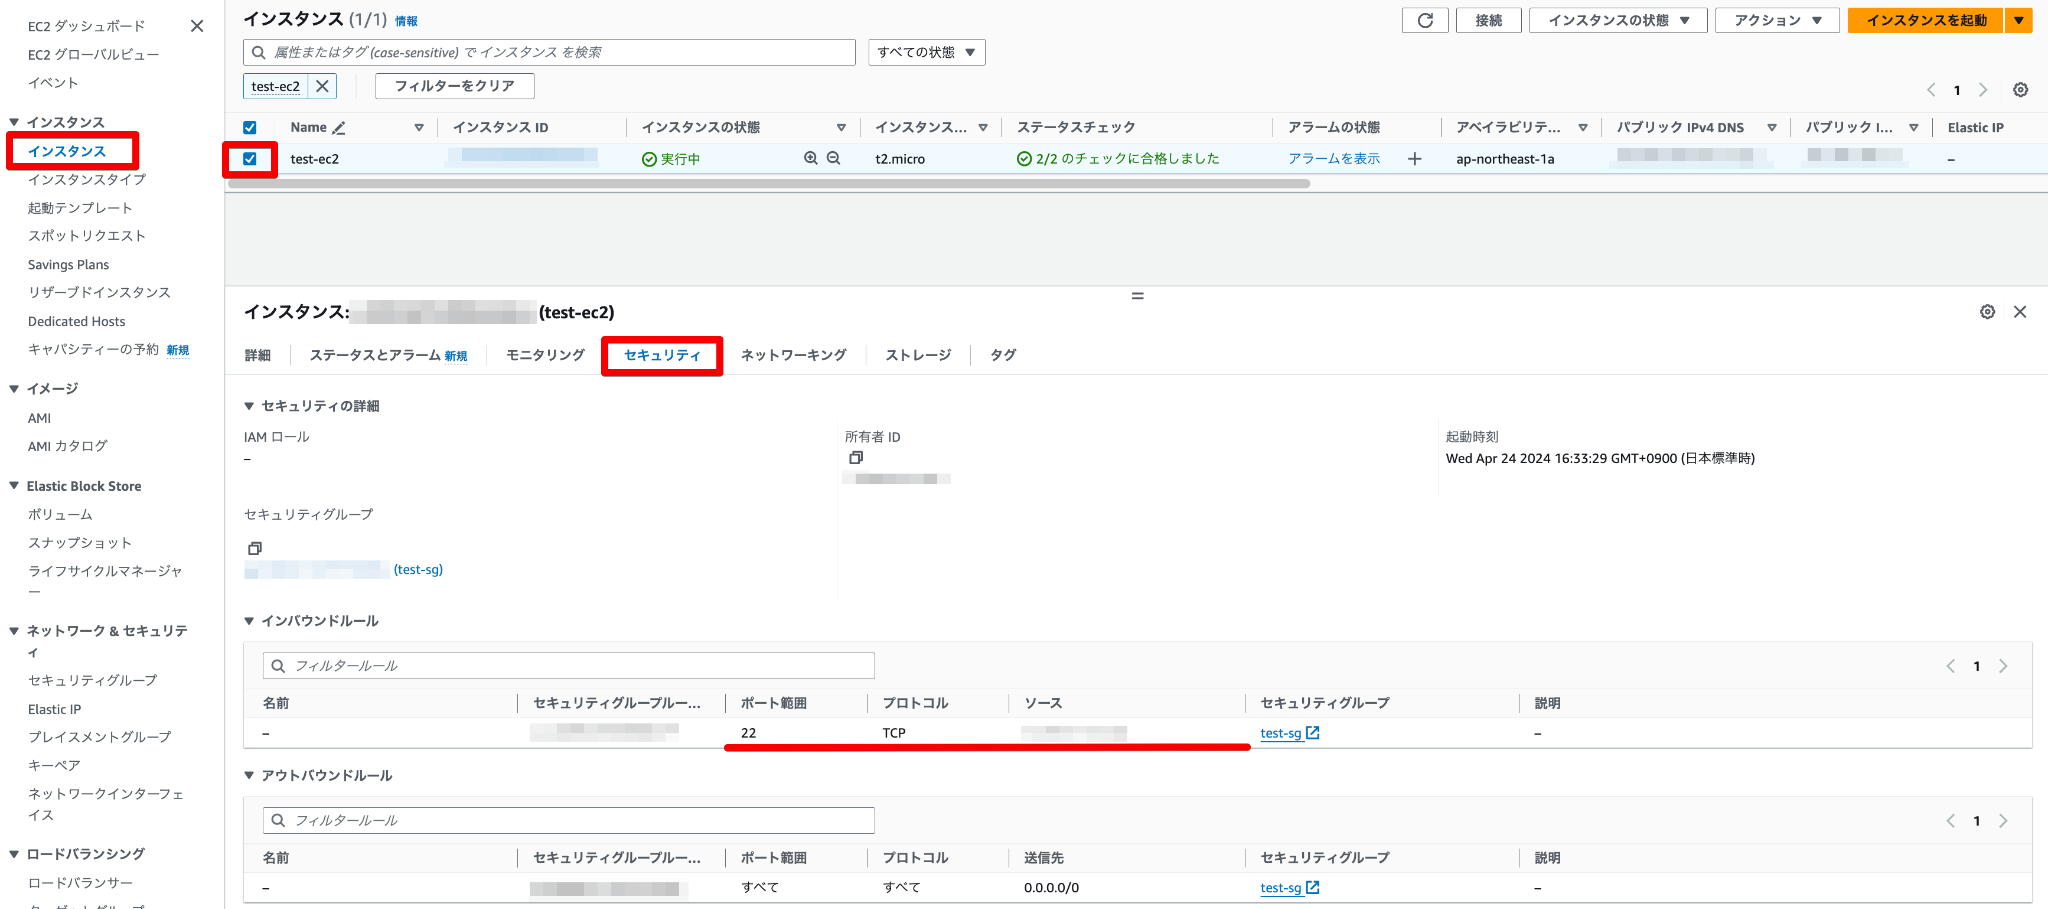
こちらが最もよくある設定誤りかと思いますが、対象インスタンスにアタッチされているセキュリティグループのインバウンドルールで接続元のIPアドレスからのSSH接続を許可する必要があります。
確認方法:左ペインの「インスタンス」を押下し、対象インスタンスを選択します。下部に表示される画面の「セキュリティ」タブを押下します。「インバウンドルール」に以下のルールが表示されているか確認します。
NTT東日本では、AWSなどクラウドに関するお役立ち情報をメールマガジンにて発信していますので、ぜひこちらからご登録ください。
今回はAWS初学者の方に向けて、EC2インスタンスへのSSH接続手順と失敗時に確認するポイントについて解説しました。この記事がどなたかのお役に立ちますと幸いです。
NTT東日本では3,000名以上のAWSやMicrosoft Azureの認定資格者が過去の経験や知見をもとに直接お客さまの対応をします!
NTT東日本なら貴社のクラウド導入設計から
ネットワーク環境構築・セキュリティ・運用まで
”ワンストップ支援”が可能です!
特に以下に当てはまる方はお気軽に
ご相談ください。
クラウドを熟知するプロが、クラウド導入におけるお客さまのLAN 環境や接続ネットワーク、
クラウドサービスまでトータルにお客さまのお悩みや課題の解決をサポートします。
相談無料!プロが中立的にアドバイスいたします
クラウド・AWS・Azureでお困りの方はお気軽にご相談ください。